netzpolitik.org
Bitte aktualisieren Sie PHP auf Version 8.2.0 (zurzeit: 8.1.2-1ubuntu2.28). Info
Die europäische Protestbewegung schwappt nach Deutschland. Doch die politischen Forderungen gehen im rassistischen Getöse um Sicherheit, Krawall und Gewalt unter. Der schwachen Bundesregierung dürfte das recht sein. Ein Kommentar.
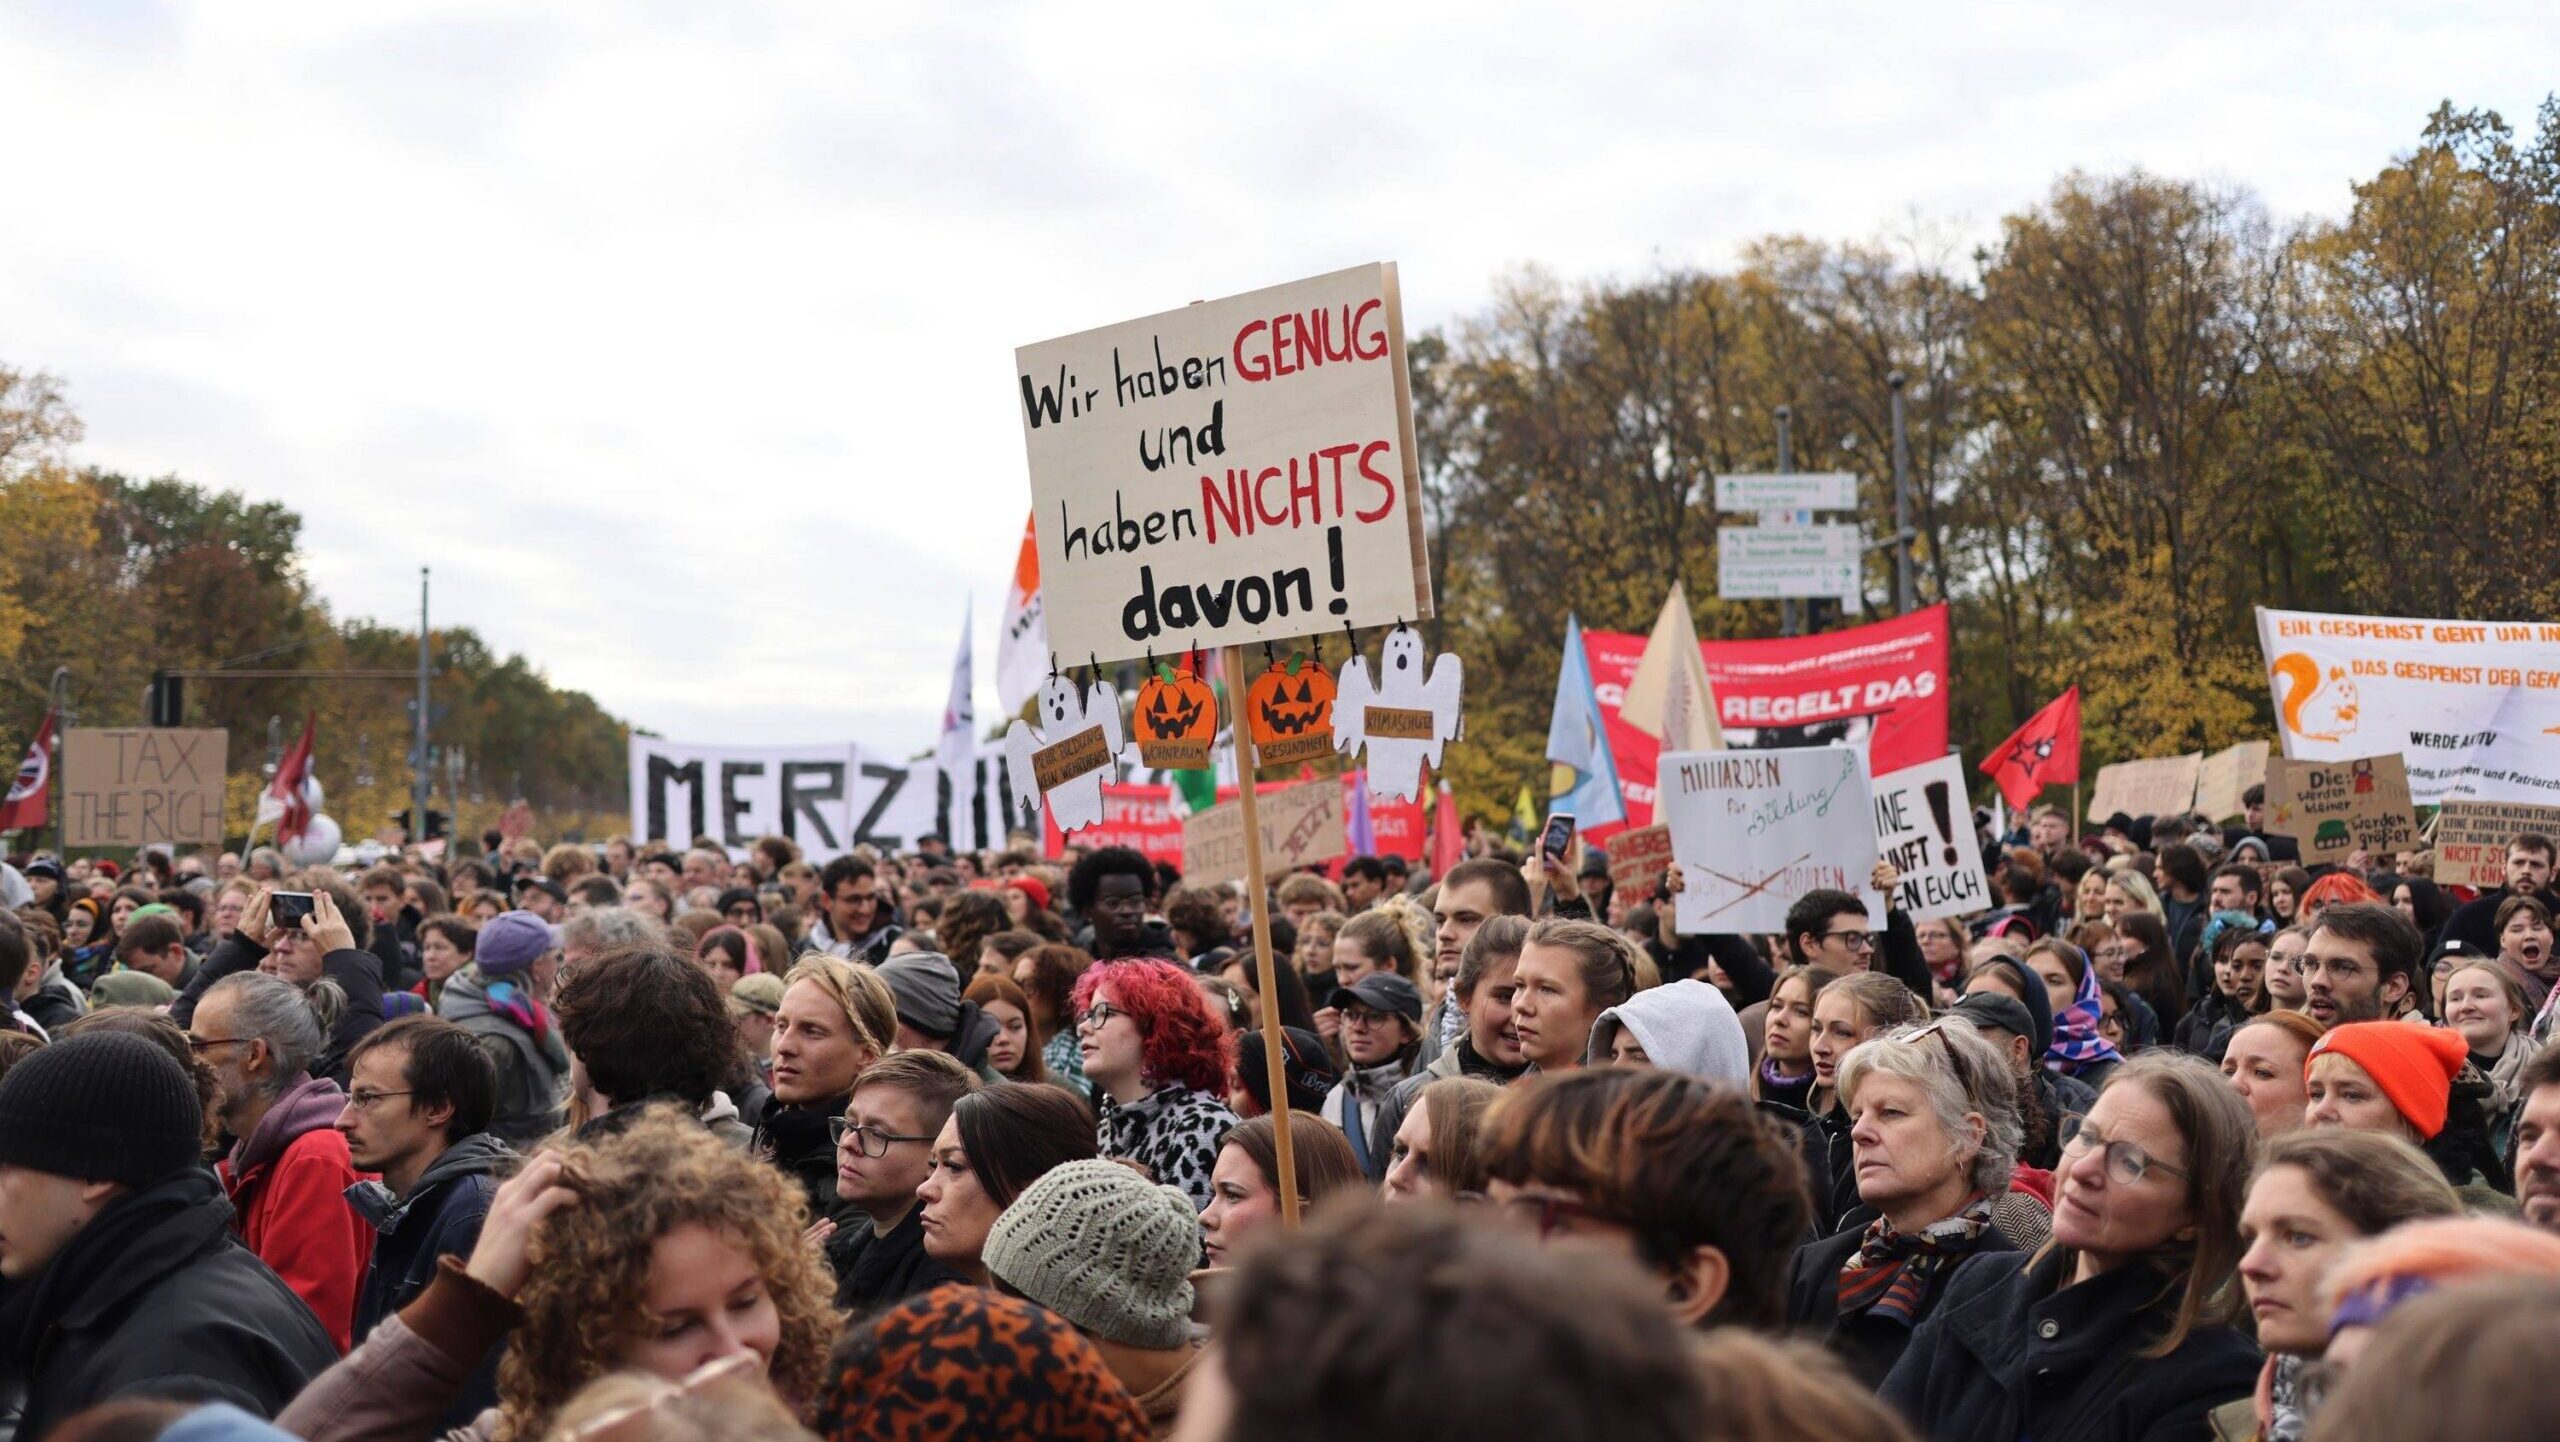
Die Initiative „GenZ regelt“ hat am Wochenende aus dem Stand in mehr als 30 deutschen Städten insgesamt zehntausende Menschen auf die Straße gebracht. Sie hat thematisch einen Nerv getroffen und die grassierende Protest-Lethargie durchbrochen. Ein neuer politischer Player gibt der bei jungen Menschen besonders massiven Unzufriedenheit mit Bundeskanzler Merz und seiner Regierung Ausdruck in Demonstrationen.
Dabei setzen die Proteste auch der rechten Diskurshegemonie etwas entgegen, nämlich eine grundsätzliche Kritik am Zustand der derzeitigen Politik. Mit progressiven Forderungen für bessere Bildung, für ein bezahlbares Leben, für soziale Gerechtigkeit, gegen Militarisierung, für Klimaschutz und nicht zuletzt für den Erhalt von Grundrechten und gegen den Ausbau von Überwachung versucht die neue Bewegung, ihren Unmut konstruktiv in die politische Debatte einzubringen.
Bei den Protesten am Samstagnachmittag sah man dann auch eine eher ungewöhnliche Mischung von Teilnehmer:innen, jung und alt; viele, die das erste Mal und an diesem Nachmittag vor allem friedlich demonstrierten. Breite und Vielfalt sind immer der Schlüssel für erfolgreiche Mobilisierung und soziale Bewegungen. Die Breite der Proteste ist ein Zeichen dafür, dass etwas in Bewegung geraten könnte.
Im Zentrum der medial ausgetragenen Debatte stehen allerdings mal wieder Krawalle. Denn dass derzeit auch eine große Portion Wut, Sprach- und Hilflosigkeit im Spiel ist, zeigte sich daran, dass es gleich in mehreren deutschen Städten zu Ausschreitungen kam. Die stehen allerdings auch mit der Halloween-Nacht in Verbindung.
Ablenkung von politischen Forderungen
Was folgte, ist die schon hundert Mal durchgenudelte Debatte um Gewalt, welche die Union-Innenminister Poseck und Dobrindt sofort mit dem rassistischen Narrativ vom „Chaoten aus dem migrantischen Milieu“ anreicherten.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Die Folge sind gleich mehrere Nebelkerzen, die von den Forderungen ablenken.
Einerseits werden im Rahmen des von der AfD sowieso dominierten Diskurses bekannte Feindbilder geschürt. Diese befeuern die Diskriminierung weiter und verdecken zugleich, wer da eigentlich alles sonst so und zusammen auf die Straße gegangen ist.
Zudem ist die Hinwendung der Debatte zur „Versicherheitlichung“ für die Mächtigen bequem. Sie müssen sich nicht mit den politischen Forderungen auseinandersetzen, sondern können das Thema einzig und allein als „Sicherheitsproblem“ abkanzeln. Dafür hatten Politiker:innen aus Union und SPD schon im Vorfeld vorgebaut, als sie „mit der ganzen Härte des Rechtsstaats“ vor den Demonstrationen warnten. Ein Kreisverband der Jungen Union hatte gar gänzlich verfassungsbefreit einen Einsatz der Bundeswehr im Innern gefordert.
Versicherheitlichung ist im Rahmen der Versammlungsfreiheit eine bekannte Haltung: Versammlungen werden von Regierungen nicht im Sinne des Brokdorf-Beschlusses des Bundesverfassungsgerichtes als belebendes, konstituierendes und wichtiges Element der Demokratie wahrgenommen, sondern ausschließlich unter dem Aspekt der öffentlichen Sicherheit als Gefahr und Störung. Statt den Schutz des Grundrechtes und der Versammlungsteilnehmer:innen in den Vordergrund zu stellen, werden die Versammlungsfreiheit und die protestierenden Menschen als Problem gesehen.
Die große Keule
Nicht verwunderlich ist vor diesem Hintergrund, dass der hessische CDU-Innenminister Roman Poseck und NRW-Innenminister Herbert Reul nach den Ausschreitungen in Frankfurt gleich die große Keule des Versammlungsverbotes herausholten – und ankündigten, dass neuerliche Demos verboten werden könnten. Auch wenn sie mit einem Verbot von Demos vor Gerichten keinen Erfolg haben dürften, macht diese Haltung klar: Wir werden die Proteste erschweren, wo es nur geht.
Gerade für eine sich gerade konstituierende Protestbewegung dürften die versammlungs- und demokratiefeindliche Ansagen und deren Folgen bei Anmeldungen von Protesten herausfordernd sein. Auch hier werden die politischen Forderungen an den Rand gedrängt, ein anderer Schwerpunkt in der Debatte gesetzt.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Bundeskanzler fühlt sich durch Proteste „bestärkt“
Für die schwächelnde Bundesregierung und vor allem die Union, die es ihrer wirtschaftsnahen Basis recht machen will und zugleich durch das Erstarken der rechtsradikalen AfD und des Mitte-Links-Lagers unter Druck steht, kommen die Proteste zur Unzeit. Die Angst vor dem Überschwappen der europäischen Protestbewegungen in Frankreich, Italien, Spanien, Belgien, Portugal und Albanien ist offenbar groß. Und das seit diesem Wochenende nicht ohne Grund.
Dass sich die Bundesregierung ernsthaft mit den politischen Forderungen befasst, ist noch nicht abzusehen. Im Gegenteil. Die heutige Reaktion des Bundeskanzlers auf die Proteste ist eine Ausgeburt der Ignoranz. Er ließ Regierungssprecher Kornelius bezüglich der Proteste ausrichten: „Der Bundeskanzler fühlt sich bestärkt darin, dass seine Politik fortgesetzt wird.“
Merz hatte zuletzt bei jungen Menschen eine Zustimmungsrate im unteren einstelligen Bereich.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Die EU will mehr digitale Souveränität. Doch statt eigene hoch leistungsfähige KI-Modelle zu entwickeln, setzt die EU-Kommission nun auf industrielle Anwendung. Bei Plänen zu souveränen Clouds bleibt eine Tür für US-Konzerne offen und Open Source bräuchte mehr Verbindlichkeit. Ein Überblick.
In Berlin veranstaltet die Bundesregierung heute und morgen den Digitalgipfel. Während letztes Jahr die digitale Souveränität im Titel stand, geht es dieses Mal vor allem um Künstliche Intelligenz. Gleich im ersten Panel des Eröffnungstages ging es um die Frage, wie „Europas digitales Regelwerk zukunftsfähig“ gemacht werden kann. Doch wohin steuert die EU bei den Themen KI, Cloud und Open Source?
Im Juni stellte die EU-Kommission ihr „Souveränitätspaket“ vor. Das enthält eine Open-Source-Strategie sowie zwei Gesetze: den Chips Act 2 zur Förderung der europäischen Halbleiterindustrie und den „Cloud und AI Development Act“ (CADA) inklusive einer Definition souveräner Cloud.
Soll Europa am KI-Rennen teilnehmen?
Die Kommission erklärte, die Rechenkapazität in der EU bis 2035 verdreifachen zu wollen, um Europa in den Bereichen Cloud und KI unabhängiger aufzustellen. Für diesen Zweck soll der CADA den Bau von Rechenzentren vereinfachen, unter anderem durch beschleunigte Genehmigungen und erleichterte Investitionen. Der Gesetzesentwurf schränkt allerdings nicht ein, wer diese Rechenzentren bauen kann. Manche kritisieren deshalb, dass der CADA die Marktposition bereits etablierter Player – große US-Unternehmen – weiter festigen würde, statt alternative Anbieter zu stärken. So äußert sich zum Beispiel die Europäische Piratenpartei in ihrer Stellungnahme zu CADA. Das Gesetz muss noch verhandelt werden, aktuell arbeiten die Mitgliedstaaten im Rat und das Parlament an ihren Positionen.
Daneben treibt die Kommission gemeinsam mit den EU-Ländern eine andere Initiative voran: Die KI-Gigafabriken wurden schon im Februar 2025 angekündigt und beschreiben sehr große Rechenzentren, die die Entwicklung besonders leistungsfähiger KI-Modelle ermöglichen sollen, sogenannte Frontier-Modelle. „Das Rennen um die Führungsrolle im Bereich der KI ist noch lange nicht vorbei“, hieß es damals.
Doch vor Kurzem fand ein Kurswechsel statt, obwohl die Ausschreibung für die Giga-Rechenzentren noch läuft. Der Sonderbeauftragte der EU-Kommission für industrielle KI, Jim Hagemann Snabe, plädierte laut einem Bericht von Politico dafür, dass Europa weniger Energie darauf verwenden solle, im Wettbewerb mit den USA und China eigene Frontier-Modelle zu entwickeln. Stattdessen solle die EU den Schwerpunkt darauf legen, KI in der europäischen Wirtschaft und Industrie einzusetzen und dadurch die Produktivität zu steigern.
Kurz darauf bestätigte Kommissionspräsidentin Ursula von der Leyen die Vision des Sonderbeauftragten, der gleichzeitig Vorstandsvorsitzender von Siemens ist. Bei ihrer Rede zur Lage der Union am 16. September sagte sie im Hinblick auf KI zwar, dass Europa eigene Rechenkapazitäten brauche, vor allem um die nationale Sicherheit zu schützen. Jedoch gehe es „bei der nächsten Etappe des Rennens“ nicht mehr nur um die fortschrittlichen Modelle: „Wir müssen nicht diejenigen sein, die die Frontier-Technologie entwickeln, um diejenigen zu sein, die den größten Wert daraus ziehen.“ Der Schlüssel liege vielmehr darin, KI „in die echte Wirtschaft und Gesellschaft zu bringen“. Hier befinde sich der echte Wert von KI und hier habe Europa große Vorteile. Damit meint sie Daten in hoher Qualität, aus denen „maßgeschneiderte industrielle KI-Modelle“ werden können.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Europäische Cloud-Anbieter stärken
Neben KI betrachtet die Kommission Cloud-Technologie weiterhin als zentral für die digitale Souveränität. Laut einer Studie des EU-Parlaments halten die drei US-amerikanischen Hyperscaler AWS, Microsoft Azure und Google Cloud etwa 70 Prozent des EU-Marktes. Der Anteil der europäischen Anbieter ist demnach auf 13 Prozent gesunken. Die Kommission sieht in der öffentlichen Beschaffung einen Weg, dies zu verändern, indem mehr europäische Lösungen nachgefragt werden.
Als die Kommission vor einem Jahr Cloud-Dienste für ihre eigene Nutzung ausschrieb, entwickelte sie acht Souveränitätskriterien. Im April beauftrage sie dann vier Konsortien mit überwiegend europäischen Anbietern und zeigte sich von der Qualität und den Preisen der Dienste überzeugt. Andere öffentliche Stellen sollen dem Beispiel folgen. Basierend auf den Kriterien der Ausschreibung beschrieb die Kommission in CADA eine vierstufige Definition von souveräner Cloud mit zahlreichen Anforderungen etwa zum Standort der Daten und der Kontrolle über die Infrastruktur. Für wenig sensible Daten soll eine Stufe-1-Cloud reichen, die nur wenige Souveräntitätskriterien erfüllen muss. Für besonders sicherheitsrelevante Daten würde die höchste Stufe gelten, die außereuropäische Anbieter komplett ausschließt.
Durch verschiedene Schlupflöcher könnten US-Hyperscaler aber sogar für die dritte Souveränitäts-Stufe zugelassen werden. Das könnten Kooperationen über Joint Ventures wie bei der Delos Cloud in Deutschland sein, die auf Microsoftprodukten aufbaut. Oder einzelne Länder könnten als vertrauenswürdig anerkannt werden. Nach Schätzungen der Kommission wären mit den Stufen eins bis drei 99 Prozent der Cloud-Anwendungsfälle im öffentlichen Sektor abgedeckt.
Die Macht ist nicht mit der Kommission
Ob sie einen höheren Souveränitätsgrad brauchen, sollen jedoch die Mitgliedstaaten eigenständig entscheiden. Wenn die nationalen Regierungen und beschaffenden Behörden also nicht aus dem vertrauten Hyperscaler-Umfeld herauswollen – was durchaus mühevoll ist–, könnte der Wille der Kommission daran wohl auch nichts ändern. Und natürlich dürfte das Stufensystem in den anstehenden Verhandlungen ohnehin verändert werden. Hier spielt auch die Frage hinein, wie sehr Regierungen dazu bereit sind, Trump möglicherweise zu verärgern, wenn US-Konzerne ausgeschlossen werden.
Aus diesen Gründen bezweifeln viele, dass die CADA-Klassifizierung den gewünschten Mehrwert für den europäischen Cloud-Markt bringen wird.
Die Kommission geht parallel noch einen anderen Weg. In diesem November wird Brüssel voraussichtlich die Hyperscaler AWS und Azure als Gatekeeper nach dem Digital Markets Act (DMA) bestimmen. Das Verfahren dazu startete vor einem Jahr. Vor dem Sommer kam die Kommission schon zum vorläufigen Ergebnis, dass beide Unternehmen die Voraussetzungen für eine solche Einstufung erfüllen könnten. Ob sich der Cloud-Markt mit dem DMA tatsächlich wirksam regulieren lässt, ist fraglich. Die europäische Cloud-Branche erwartet die Entscheidung aber dennoch gespannt und erhofft sich davon, dass der Wettbewerb für europäische Anbieter dadurch ein Stück weit fairer wird.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Welche Rolle spielt Open Source?
„Wenn Europa souverän sein will, bleibt kaum eine andere Wahl, als Open Source zu nutzen, um den Rückstand aufzuholen. Die Kosten für einen Neuanfang sind einfach zu hoch“, sagte der hochrangige Kommissionsbeamte Thibaut Kleiner bei einer Veranstaltung von Politico in Brüssel vor zwei Wochen. In der Generaldirektion Connect ist er als Direktor für „Future Networks“ auch für Cloud Computing verantwortlich. Mit seiner Aussage bezieht er sich darauf, dass Europa bereits ein großes Open-Source-Ökosystem habe. Es brauche nur noch mehr Zusammenschluss, um einen Binnenmarkt zu erreichen.
Mit der Open-Source-Strategie, welche die Kommission zusammen mit dem CADA im Juni vorstellte, will die Behörde ihren Beitrag dazu leisten. In der Community wurde sie insgesamt gut aufgenommen, auch weil die Kommission Open Source damit offiziell einen hohen Stellenwert gebe. Der größte Kritikpunkt ist die fehlende Verbindlichkeit.
Auch hier liegt der entscheidende Hebel letztlich wohl bei den einzelnen Staaten und ihren Behörden. Im Konsortium für eine europäische digitale Infrastruktur (EDIC) engagieren sich die fünf Länder Deutschland, Frankreich, Niederlande, Italien und Luxemburg und zeigen damit, dass sie an die Relevanz des Open-Source-Ökosystems für die digitale Souveränität glauben. Ob sich diese Position auch in den CADA-Verhandlungen abbilden wird, ist noch nicht absehbar.
In einer ersten Aussprache der europäischen Digitalminister kurz nach Veröffentlichung des Souveränitätspakets im Juni wurde Open Source immerhin neben vielen anderen Punkten erwähnt. Genau wie in einem Bericht, in dem das EU-Parlament schon vor einem Jahr Forderungen zur digitalen Souveränität aufstellte.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Jetzt läuft die Videoüberwachung mit Verhaltensanalyse in Berlin dauerhaft. Ein Datenschützer, ein Süchtiger, zwei Sozialarbeiter*innen und zwei Gewerbetreibende präsentieren ihre Perspektiven auf die neue Technologie.
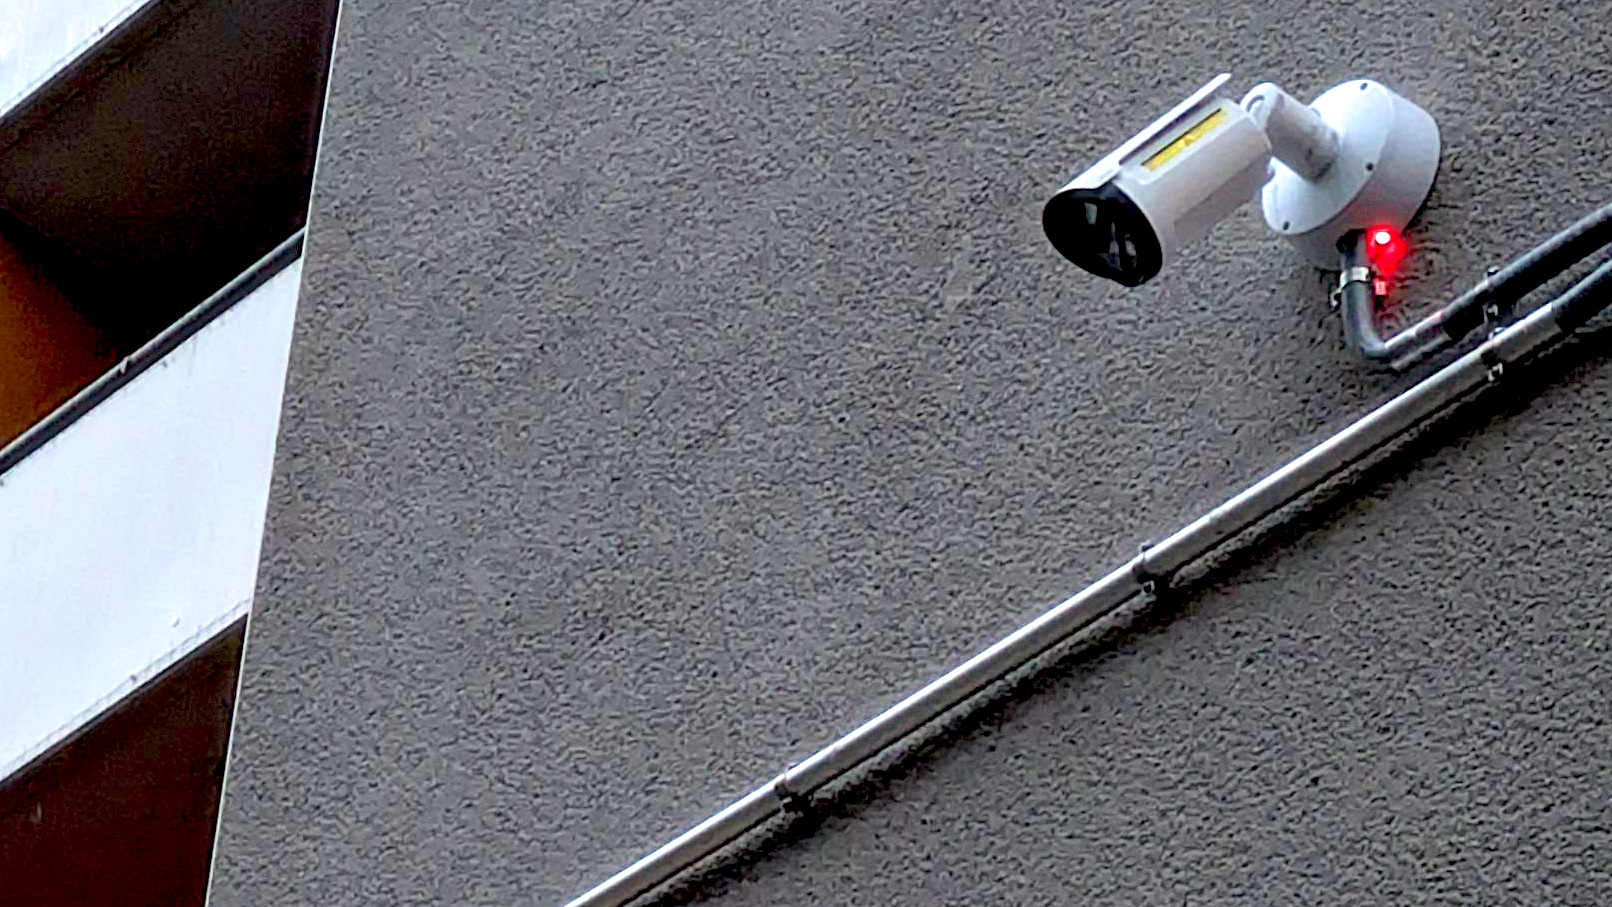
Das imposanteste Gebäude am Kottbusser Tor in Berlin ist das NKZ. Und der imposanteste Balkon des NKZ ist der über der Straße, die mitten durch das Haus führt. Der Balkon prangt direkt vor Fenstern und Türen einer Wache der Polizei und bietet besten Blick auf das Geschehen auf dem Platz.
Hier steht Tom Jennissen, Datenschützer. Er arbeitet für die Digitale Gesellschaft, Bündnispartner von „Sicherheit ohne Überwachung“. Eine Vielzahl von Polizeikameras hat Jennissen gerade im Blick. 30 Stück davon wurden kürzlich rund ums Kottbusser Tor aufgehängt und vergangene Woche gestartet. Ein Bilderkennungssystem analysiert die Livestreams daraufhin, wer gerade was tut – und ob es auf eine Straftat hindeutet.
Jennissen schaut auf das Kottbusser Tor herab, einen Kreisverkehr, über den eine Hochbahn fährt, zwischen den sternförmig angeordneten Zufahrtsstraßen kargen ein paar Freiflächen. Passant*innen strömen aus den und in die U‑Bahn-Eingänge, zum Supermarkt, zur Bücherei. Auf einem der Pflasterstein-Schnitze rund um den Kreisel stehen und sitzen lose verteilt einige Süchtige.
Nicht nur ein Panoptikon
„Das ist nicht nur ein Panoptikon“, sagt Tom Jennissen. „Man könnte nicht nur überwacht werden. Jeder wird tatsächlich andauernd analysiert.“ Hier am Kottbusser Tor gehe es nicht darum, die Technologie zu testen, sagt Jennissen, sondern darum, „ob die Menschen das akzeptieren“.
Die automatisierte Videoüberwachung zielt aktuell wohl nicht auf Betäubungsmittelkriminalität. Dabei ist das aktuell die häufigste Deliktform am Kotti mit 560 von etwa 3.400 Delikten, die 2025 am Kotti verzeichnet wurden. Auch Folgevergehen, die vermutlich der Beschaffungskriminalität dienen, erkennt die Software wohl nicht: Diebstahl, Raub, Einbruch oder Hehlerei, zusammen 1.068 Fälle im Jahr 2025. Auch ausreisepflichtige Ausländer*innen (300 Vergehen gegen Aufenthaltsgesetze in 2025) bleiben der Software naturgemäß verborgen. Mangels Mikrofonen können über die Kameras auch die zuletzt 69 Beleidigungen im Jahr nicht verfolgt werden. Und die Leistungserschleichung (75 Fälle in 2025) fällt raus, weil sie im ÖPNV stattfindet.
Die Software soll aktuell nur zwei Klassen von Verhalten detektieren. Bewegungen, die auf eine Körperverletzung hindeuten (461 Fälle in 2025). Und Menschen, die liegen. Das ist bekanntlich gar keine Straftat. Die Polizei soll damit Unglücksfälle detektieren, setzt dabei aber obdachlose Menschen einem ungerechtfertigt erhöhten Überwachungsdruck aus.
Danke für diese Show
Ende Oktober wurde das System vorgestellt. Mit einem Showkampf, zu dem die Innensenatorin Iris Spranger herzlich gratulierte. Die zuvor behauptete Anonymisierung der Gefilmten per Strichmännchen-Abstraktion war dann aber doch nicht gegeben: Die Polizei sah ein Klarbild des Show-Kampfes.
„Dude“ ist einer von vielen Süchtigen, die viel Zeit in diesem Viertel verbringen. In den vergangenen zehn Jahren sei es in der Drogenszene am Kotti richtig schlimm geworden, Menschen würden hier beklaut, erzählt „Dude“, der seinen echten Namen nicht nennen möchte.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Was wird die KI-Überwachung ändern? „Nichts“, sagt er. „Wenn überhaupt gehen sie nächstes Mal eben eine Straße weiter.“ Dort würden sich dann wieder die Anwohner*innen beschweren.
Vor allem Verdrängung
Wie wahrscheinlich dieses Ergebnis ist, hat eine Studie belegt. Die „Crack-Studie“, in Auftrag gegeben von der Berliner Senatsverwaltung für Wissenschaft, Gesundheit und Pflege. Die Untersuchung zeigt eine „räumlich fragmentierte und dynamische offene Drogenszene, die durch Verdrängungsprozesse, instabile Konsumsettings und eine hohe Alltagsbelastung geprägt ist“. Repressive Maßnahmen wie die neue automatisierte Kameraüberwachung sind laut der Studie nicht nachhaltig wirksam, weil sie „vor allem zu räumlichen Verlagerungen beitragen“. Die Berliner Innenverwaltung hat im März bereits zugegeben, dass „ polizeilich relevante Personen“ vor dem Überwachungsdruck am Kottbusser Tor in Nebenstraßen ausweichen.
Bei welchen Formen von Verhalten das System Alarm schlagen soll, ist nicht gesetzlich festgelegt. Durch eine Anfrage der Grünen wurde offengelegt, dass die Software in Berlin „körperliche Auseinandersetzungen, Übergriffe oder hilflose bzw. am Boden liegende Personen“ erkennen soll. Neben Gewaltsituationen stehen auch Notsituationen im Katalog der Verhaltensweisen, nach denen die KI suchen darf.
Wer am Kottbusser Tor liegt, ist zumeist obdachlos. Dude deutet auf einen Mann, der in einem Schlafsack auf dem Boden liegt. Ihn würde die Polizei für gewöhnlich nicht weiter stören, sagt er. Trotzdem sei der zusätzliche Fokus auf obdachlose Menschen gefährlich. Dude sei selbst vier Jahre obdachlos gewesen, erzählt er. Er erinnere viele Situationen, in denen sich Anwohner*innen oder die Polizei ihm gegenüber feindselig verhielten. „Wenn die Polizei gerufen wird, ist am Ende immer der Obdachlose der Täter“, sagt er.
Der polizeiliche Zugriff ist immer legal
Die Überwachungssoftware, die hier jetzt eingesetzt wird, vergleicht die Videobilder permament mit Mustern, die sie aus Trainingsdaten gewonnen hat. Ist die Übereinstimmung mit einem straftatenindizierenden Muster hinreichend hoch, geht ein Alarm an die Polizei. Die wachhabende Person wird dann aufgrund des gut belegten automation bias dazu tendieren, der Warnung eine solide Reaktion folgen zu lassen. Noch dazu dürfen Menschen am Kottbusser Tor als ausgewiesene Waffen- und Messerverbotszone auch anlassunabhängig kontrolliert werden, was die Hemmschwelle senkt, auch bei unklaren Situationen Einsatzkräfte loszuschicken.
Am Kottbusser Tor und der Umgebung gibt es viele Angebote für wohnungslose oder suchtkranke Menschen. Lukas engagiert sich für Gangway, einen Verein, der Straßensozialarbeit mit Jugendlichen und Erwachsenen in Berlin macht. Klient*innen ohne festen Aufenthaltsort könnten durch die Kameraüberwachung verdrängt werden, sagt er. „Dann kann es sein, dass wir die Leute einfach nicht mehr finden.“ Auch Klient*innen, die ausreisepflichtig sind, würde er wohl in Zukunft nicht an diesem Platz treffen.
Bei Gangway gibt es inzwischen eine Arbeitsgemeinschaft, die sich mit den neuen Polizeibefugnissen auseinandersetzt, sagt Lukas. „Aktuell entwickeln sich alle Maßnahmen in eine ordnungs- und sicherheitspolitische Richtung, und da zieht leider auch die Straßensozialarbeit mit.“ In vielen Initiativen gingen die Menschen davon aus, dass sie diesen Weg unterstützen müssten, um weiter Finanzierung zu erhalten, sagt er. Gangway und andere Projekte kämpfen regelmäßig darum, dass ihnen der Senat keine Gelder kürzt.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Zum Bezeugen zwingen
Lukas fürchtet, dass er auch seiner Deeskalationsrolle nicht mehr nachkommen kann. „Wenn es Konflikte gibt, versuchen wir dafür zu sorgen, dass sich Menschen nicht weiter in Schwierigkeiten bringen.“ Wenn er in so einem Fall mithilfe der Videoaufzeichnung identifiziert und etwa als Zeuge geladen wird, müsste er aussagen, auch zu Lasten von Klienten und dem Vertrauensverhältnis zu ihnen.
Ein Mann, der seinen Namen nicht nennen möchte, arbeitet in einem naheliegenden Geschäft. Er ist überzeugt, dass Technologien wie die Verhaltensanalyse bald der Verfolgung politisch aktiver Menschen dienen könnten. Er ist vor wenigen Jahren aus der Türkei nach Deutschland gezogen. Dort identifiziert die Polizei etwa Demonstrierende mithilfe von Gesichtserkennung. Ginge es Berlin tatsächlich darum, das Leben der Menschen vor Ort zu verbessern, müsse die Stadt an sozial-ökonomischen Stellschrauben drehen, sagt der Mann: „Wenn man keine gute soziale und wirtschaftliche Struktur schaffen kann, kann man auch keine gute Gesellschaft schaffen.“
Ein anderer Mann schließt gerade einen Kiosk auf. Er freut sich über die Kameras. Eine von ihnen hängt direkt vor dem Laden, wie er sogleich zeigt. Der Platz sei für gewöhnlich voll mit Obdachlosen und es gebe viel Gewalt, sagt er. „Die Kameras sind perfekt. So sieht man, was hier vor sich geht.“
Verdrängt und wegrationalisiert
Eine Sozialarbeiterin ist auf dem Weg zur Arbeit und hält die KI-gestützte Videoüberwachung für „Aktionismus, der wieder gar nichts bringen wird“. Sie ist bei einer nahegelegenen Einrichtung für Obdachlosenhilfe angestellt. „Die Menschen werden verdrängt und wegrationalisiert, und wir sind die, die das auffangen müssen.“ In sozialen Angeboten wäre das ganze Geld besser aufgehoben, sagt sie. „Oder sollen sie mal lieber die Kita hier um die Ecke sanieren.“
Wie es weitergeht mit den Kameras wird mit vielen anderen Themen aktuell in Koalitionsgesprächen verhandelt. Datenschützer Tom Jennissen glaubt nicht, dass sie wieder abgebaut werden. Was erst einmal ausgerollt sei, lasse sich nur schwer wieder stoppen. „Es wird alles daran gesetzt werden, dass der Probebetrieb als Erfolg gilt.“ Die aktuelle „Probeechtbetrieb“ genannte Phase dient auch tatsächlich gar nicht der Evaluation des Nutzens des Systems, sondern nur der „Überprüfung der Funktionsfähigkeit und Stabilität des Systems im täglichen Einsatz“. Sie soll die Frage klären, ob es überhaupt läuft.
Dass die Polizei hier mit der neuen Technologie bloß experimentiere, um zu sehen, ob sie die überhaupt brauchen kann, denkt Jennissen nicht. „Das Kottbusser Tor ist kein Versuchslabor“, sagt er. „Das würde ja heißen, dass es ergebnisoffen angelegt ist.“
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Smartphones und Smartglasses bringen einen im Internet geformten Blick auf die Straße. Das erschwert die Bewegung im öffentlichen Raum.
Drei Männer trübten den Ausblick auf den wohl schönsten Strand am Gardasee. Der erste, nackt bis auf ein rotes Bandana, stand bis zur Hüfte im Wasser und ließ seinen Blick schweifen. Nummer zwei räkelte sich nur wenige Meter weiter auf einem Handtuch, scrollte und griff sich in kurzen Handypausen zwischen die Beine. Auch er war nackt. Der Dritte im Bunde hatte es sich im Schatten der Bäume gemütlich gemacht. Die kleinen schwarzen Linsen seines Smartphones zeigten auf mich und meine Freundin. Wir hielten die Stellung.
Natürlich wunderten wir uns, dass ausschließlich Männer diesen atemberaubenden Strand bevölkerten. Nachdem wir nur einige Meter weiter einem schwulen Pärchen begegnet waren, glaubte ich, dass es sich hier um einen Cruising-Spot handeln müsste. Also um einen Ort, an dem Männer andere Männer für Sex treffen. Als tolerante, in der Queer-Hauptstadt Berlin sozialisierte Weltbürger fühlten wir uns damit nicht nur sicher, sondern auch ausgesprochen gut.
„Das ist unser Safe Space“, sagten wir. Wie entspannend das doch sei, endlich keine heterosexuellen Männer um sich zu haben. Ich war eitel genug, die Blicke unserer nackten Nachbarn und die anderer männlicher „Spaziergänger“ nur auf mich zu beziehen. Als der Mann auf dem Handtuch schließlich aufstand und uns mehr oder weniger offensiv seine privaten Körperteile präsentierte, kamen uns erste Zweifel.
Später stellte sich über die Rezensionen auf Google Maps heraus, dass unser vermeintlicher „Queer-Safe-Space“ auch ein Strand für heterosexuelle Lüstlinge war, wo nach den Schilderungen immer wieder Frauen heimlich gefilmt und belästigt wurden. Die Dreistigkeit, mit der uns unsere Nachbarn angafften und mit Smartphones vor uns herumfuchtelten, fühlte sich sonderbar digital an.
Das unablässige Starren hatte einen gewissen „Online-Charakter“. Die Männer am Strand waren ein Sinnbild dafür, wie sich der jahrzehntelang in sozialen Medien und auf Pornoplattformen geformte und enthemmte Blick ins analoge Leben überträgt. Dabei kann ein Smartphone oder eine einfache Sonnenbrille schnell zur Bedrohung werden – denn selten ist klar, ob man gerade gefilmt oder fotografiert wird.
Bildschirme und Smartglasses als Schutzschilde
Hinter Bildschirmen und Smartglasses verschanzt lassen sich andere betrachten und konsumieren, ohne den eigenen Blick rechtfertigen zu müssen. Mit fehlender Selbstwahrnehmung ergreifen Männer so Besitz von ihrer Umwelt. Das Recht, alles anglotzen zu dürfen, gibt es eigentlich nur im Netz. Und dort verstärken die Empfehlungsalgorithmen der Plattformen sogar den Konsum solcher Inhalte.
Auch nach der hundertsten Abwahl mit „Nicht interessiert“-Button spülen soziale Medien wie Instagram noch sexualisierte Videos in den Feed, wahrscheinlich weil sie gut funktionieren. Viele der Inhalte sind aus der Ich-Perspektive gefilmt, die auch als POV, kurz für Point of View, bekannt ist. Mit Smartglasses können „Hobby-Filmer“ und sogenannte Pick-up-Artists diese Bildperspektive nun im öffentlichen Raum reproduzieren.
Die Technologie macht es so leicht wie nie, beliebte Pornografie-Formate wie „Public Agent“ oder „Czech Streets“ – dabei spricht ein Mann Frauen auf der Straße an bietet ihnen etwa Geld für Sex – nachzustellen und Menschen dabei ohne ihr Wissen zu filmen. Die geskripteten Begegnungen sollen durch die POV-Perspektive möglichst spontan und realistisch wirken. Erst kürzlich berichtete eine junge Frau in der taz, wie sie von einem Pick-up-Artist angesprochen und dabei unbemerkt aufgenommen wurde. Das Video stellte der Mann später ins Netz, um Klicks zu generieren.
Forscher der University of Sydney haben 350 Instagram-Videos dieser Art aus den letzten drei Jahren ausgewertet. In rund 60 Prozent stuften sie das Verhalten des Filmenden als mögliche Belästigung ein, und in 43 Prozent wurden die Frauen danach in den Kommentaren abgewertet oder sogar identifiziert. Die Clips bedienen eine einschlägige Bildsprache, die vielen männlichen Zuschauern aus Pornografie und sozialen Medien längst vertraut ist.
Dauerüberwacht in öffentlichen Räumen
Wer mit privater Dauerbeobachtung durch seine Mitmenschen rechnen muss, verhält sich lieber unauffällig. Die Möglichkeit, jederzeit heimlich gefilmt oder fotografiert zu werden, verändert das eigene Verhalten. Besonders betroffen sind Frauen und all jene, die nicht der Norm entsprechen, sich visuell etwas trauen oder einfach nur mit ihrer Erscheinung spielen wollen.
Bei Frauen reicht es dabei schon, wenn sie einfach nur U‑Bahn fahren, in der Sauna entspannen oder joggen gehen wollen. Die bestehenden Gesetze stellen heimliches Filmen nur in bestimmten Fällen unter Strafe. Und das lässt sich teils gar nicht erst durchsetzen, wenn Betroffene oft nicht wissen können, dass sie gefilmt wurden.
Da die Videos Reichweite und Engagement bringen, ist auch von den Betreibern sozialer Medien wenig Unterstützung zu erwarten. Instagram hat im Juli angekündigt, derartige Inhalte zu löschen. Nur einen Monat später fand eine Journalistin von 404 Media trotzdem noch Dutzende davon.
Industrialisierung des Sehens
Eine Besserung ist nicht in Sicht. Im Gegenteil: Unternehmen wie Meta bewerben mit großem Budget und Prominenten wie Kylie Jenner eine neue Art der Überwachungsästhetik, in der das permanente Aufzeichnen der eigenen Umgebung als progressiv und gar stylisch verkauft wird. Meta hat ein Interesse daran, dass möglichst viele Menschen dauerhaft filmen und die Aufnahmen teilen. Mit Smartglasses, die das heimliche Filmen besonders einfach machen, lässt sich das alltägliche Sehen regelrecht industrialisieren.
Vor allem Frauen, die im öffentlichen Raum ohnehin einer ständigen Beobachtung ausgesetzt sind, arbeiten letztlich umsonst und unfreiwillig für die Plattformen und die Männer hinter Kameras und Bildschirmen. Damit leisten sie nichts weniger als unbezahlte Stare-Arbeit.
Wer weiß, ob der Mann unter den Bäumen am Strand nur Candy Crush gespielt oder heimlich Aufnahmen gemacht hat? Und was war das eigentlich für eine schwarze Sonnenbrille mit auffällig dicken Bügeln? Die Antwort auf diese großen Fragen der Zukunft bleibt ungewiss.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Washington und Budapest wollen Informationen über linke Gruppen austauschen und sie gemeinsam verfolgen. Im besonderen Fokus steht eine deutsche „Antifa Ost“. Die Bundesregierung bereitet unterdessen einen zweiten US-Gipfel zu „Linksextremismus“ in Deutschland vor.
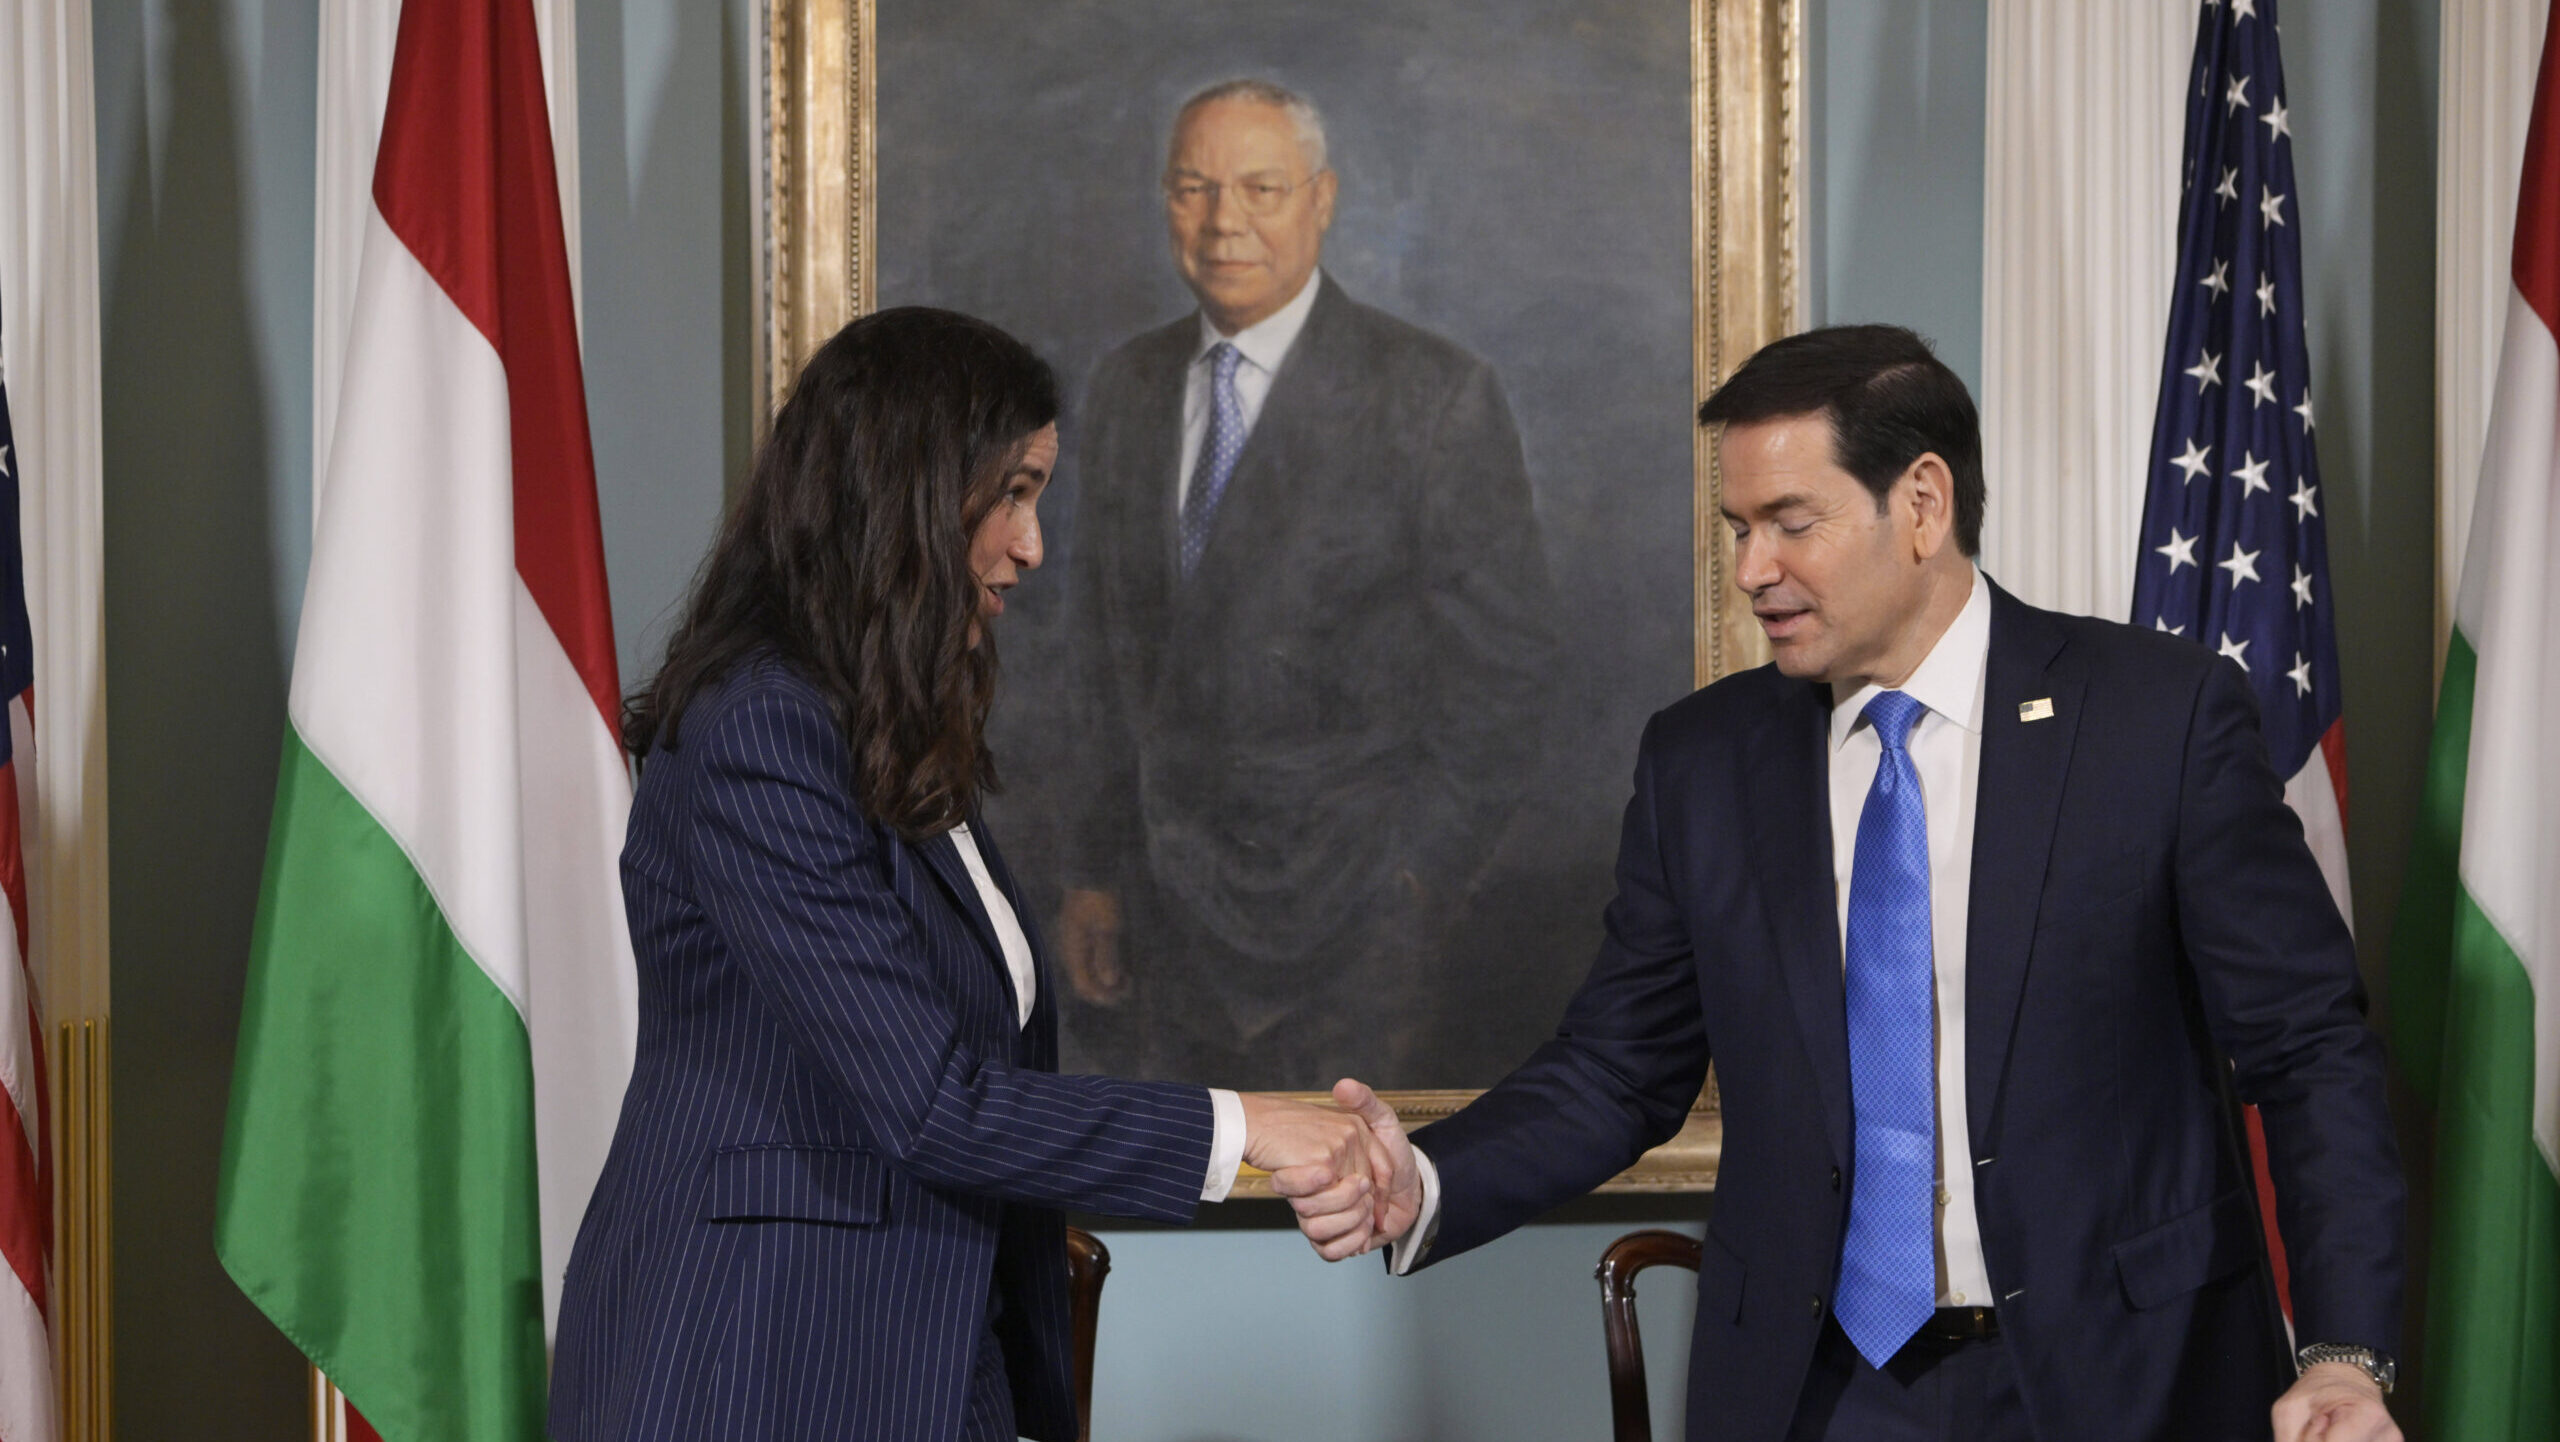
Die ungarische Außenministerin Anita Orbán hat am Donnerstag bei einem Besuch in Washington mit ihrem US-Amtskollegen Marco Rubio ein Memorandum zur gemeinsamen Verfolgung antifaschistischer Gruppen geschlossen. Es ist das erste bekannt gewordene bilaterale Abkommen dieser Art seit dem Start von Trumps Krieg gegen politische Gegner*innen, insbesondere wenn sich diese dem Anarchismus oder Antifaschismus verschrieben haben.
Das amerikanisch-ungarische Memorandum sieht einen verstärkten Informationsaustausch und die gemeinsame Verfolgung grenzüberschreitender Netzwerke des „linksextremen Terrorismus“ vor. Rubio sprach von dessen „Wiederkehr“, die „zu lange ignoriert“ worden sei. Orbán ergänzte, die Zusammenarbeit ziele auf „Antifa Ost“ und andere Gruppen, die „sowohl in den Vereinigten Staaten als auch in Ungarn“ aktiv seien.
Nach der Erschießung des rechtsradikalen Medienaktivisten Charlie Kirk am 10. September 2025 hatte Trump „die Antifa“ per Erlass zur inländischen terroristischen Organisation erklärt. Das folgende National Security Presidential Memorandum 7 (NSPM‑7) und ein Umsetzungsmemorandum formulierten den neuen Terrorbegriff aus: Verfolgt werden sollen Widerstand gegen Polizei und Grenztruppen, „organisiertes Doxing“ von Beamt*innen der Einwanderungsbehörde ICE, „extreme Positionen für Massenmigration und offene Grenzen“ und eine „radikale Geschlechterideologie“.
Repressionswelle gegen ICE-Proteste
Dass damit besonders stark angewachsenen Proteste gegen brutale ICE-Razzien klein gehalten werden sollen, zeigte schon eine Formulierung im NSPM-7-Erlass. Darin verweist Trump auf einen – allerdings offenbar unpolitischen – Attentäter, der am Vortag Schüsse auf eine ICE-Einrichtung in Dallas abgegeben hatte, bei denen ein Migrant starb. Auf einer Patrone soll „Anti-ICE“ eingraviert gewesen sein.
Besonders hart ging die Justiz im Sommer im sogenannten Prairieland-Komplex gegen ICE-Gegner*innen vor. Nach einer Versammlung am 4. Juli 2025 vor dem Abschiebegefängnis Prairieland in Texas, bei der auch ein ICE-Beamter von einem Streifschuss verletzt worden sein soll, verurteilte ein Bundesgericht 16 Angeklagte ein Jahr später zu zusammen 556 Jahren Haft. Die Urteile stützen sich ausdrücklich auf Trumps Anti-Antifa-Erlass.
Diesen Sommer wurden außerdem die „Minnesota 15“ wegen ihres Widerstands gegen die ICE-Razzia „Operation Metro Surge“ in der Zwillingsstadt angeklagt. An den Ermittlungen wurden laut nun vorliegenden Akten 119 Agent*innen der ICE-Unterbehörde Homeland Security Investigations (HSI) im Einsatz, mindestens elf davon verdeckt. Sie beobachteten die Aktivist*innen unter anderem mit einer hochfliegenden „Reaper“-Drohne und leiteten 15 Terabyte an infiltrierten Signal-Chats an ihre Abteilung weiter.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Munition für Budapest-Komplex
Dem Zweck, Anti-ICE-Proteste zu unterdrücken, könnte auch das neue ungarisch-amerikanische Abkommen dienen. Ungarn und die USA haben allerdings bereits seit 1994 ein Rechtshilfeabkommen in Strafsachen, es trat 1997 in Kraft und wurde mit Wirkung von 2010 modernisiert. Das neue Memorandum geht offenbar über diese Zusammenarbeit von Polizei und Justiz hinaus.
Ungarn könnte die erlangten Informationen nutzen, um noch offene Verfahren im „Budapest-Komplex“ gegen Antifaschist*innen aus Italien und Deutschland zu stützen. Darin sollen noch die derzeit durch ihre Immunität geschützte linksgrüne EU-Abgeordnete Ilaria Salis aus Italien und, nach einer möglichen Auslieferung aus Frankreich, der in Deutschland aufgewachsene Zaid A. vor Gericht gestellt werden. Beiden werden im Jahr 2023 am Rande des alljährlichen „Tags der Ehre“ gemeinschaftlich begangene Körperverletzungen an Rechtsextremen vorgeworfen.
Kampf gegen „Antifa Ost“
Die aktuelle Trump-Regierung dürfte hingegen an Informationen aus Ungarn zum deutschen „Antifa-Ost-Komplex“ interessiert sein, um im eigenen Land gegen ICE-Kritiker*innen vorzugehen. Das US-Außenministerium hat vor einem Jahr eine in Deutschland gar nicht als Organisation existierende „Antifa Ost“ sowie drei weitere europäische anarchistische Gruppen als „Specially Designated Global Terrorists“ und als „Foreign Terrorist Organizations“ eingestuft.
Liberale US-Rechtsexpert*innen vertreten die Theorie, dass die Repression gegen die vier europäischen Gruppen auch der Verfolgung inländischer Gruppen dient. Über deren Sanktionierung ließe sich mithilfe der Section 702 im Foreign Intelligence Surveillance Act auch Telekommunikation von US-Amerikaner*innen erfassen, wenn diese im Ausland erfolgt – ähnlich wie die „Weltraumtheorie“ des deutschen Bundesnachrichtendienstes. Zuständig ist dafür der berüchtigte Geheimdienst NSA.
Auch das FBI kann diese ohne Durchsuchungsbefehl erlangten NSA-Abhördaten nutzen. Über Rechtshilfe- oder Zusatzabkommen könnten sie an andere europäische Staaten übermittelt werden.
Sanktionen wirken indirekt auch in Europa
Im August hatte die US-Regierung auch gegen Autistici/Inventati (A/I) Finanzsanktionen verhängt. Das italienische Technikkollektiv stellte seit 2001 tausenden linken Gruppen weltweit kostenloses Hosting, verschlüsselte E‑Mail und Mailinglisten bereit. Ende August musste A/I aber alle Webseiten und Dienste abschalten.
Sanktionen wie gegen A/I wirken zwar nicht direkt in Europa, wohl aber indirekt über US-Firmen, die sie befolgen müssen. Dazu gehören etwa Zahlungsdienste wie PayPal und Visa, aber auch die Furcht vor dem Rauswurf aus dem internationalen SWIFT-Zahlungssystem. Aus diesem Grund hatten letztes Jahr die Sparkasse Göttingen und die GLS-Bank nach der Listung von „Antifa Ost“ Konten der Roten Hilfe zunächst gekündigt, die italienische Banca Etica außerdem das Konto von A/I.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Die Abschaltung von A/I erfolgte aber wegen der in den USA ansässigen Public Interest Registry, die die .org-Domain verwaltet. Sie hatte autistici.org offenbar auf eigenes Betreiben über die Registry-Ebene unerreichbar gemacht, wie später die italienische Internet Society in einem offenen Brief kritisierte.
Bundesinnenministerium organisiert zweite Anti-Antifa-Konferenz
Im Rahmen der Ermittlungen gegen A/I ließ die US-Regierung in Amsterdam im Rahmen eines bilateralen Rechtshilfeabkommens außerdem einen Server beschlagnahmen, die niederländische Polizei erstellte daraufhin ein digitales Abbild der Daten. Ob dieses an die US-Staatsanwaltschaft herausgegeben wird, ist aber offen: Die niederländische Regierung äußerte sich in der Antwort auf eine parlamentarische Anfrage zu US-Sanktionen gegen A/I diese Woche kritisch, da die US-Repression auch niederländische Provider verunsichert.
Die A/I‑Abschaltung dürfte auch nicht der letzte große Schlag gewesen sein. Darauf deutet eine Konferenz hin, die Rubio im Juli in Washington mit 66 Staaten ausrichtete. Sie widmete sich dem „transnationalen Linksextremismus“. Die Bundesregierung war mit dem Leiter der Abteilung „Öffentliche Sicherheit“ im Bundesinnenministerium vertreten und richtet nun die Folgekonferenz in Deutschland mit aus. Sie soll noch im Herbst stattfinden, Details hält das Ministerium aber gegenüber der Presse und Abgeordneten geheim.
Mit Ungarn hat Rubio dafür am Donnerstag den Takt gesetzt: Vermutlich dient die deutsch-amerikanische Konferenz dem Abschluss weiterer derartige Abkommen. Ob auch Deutschland dabei mitmacht, ließ das Auswärtige Amt auf Anfrage offen: Man befinde sich nicht in laufenden Verhandlungen, erklärte ein Sprecher am Freitag. Die Antwort war ein sogenanntes überspezifisches Dementi: Gefragt war, ob die Bundesregierung eine solche Anfrage aus den USA erhalten hat.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Ein Lebensraum, 30 Kameras. Und eine Software, die permanent prüft, ob alle Anwesenden sich verhalten wie erwünscht. Am Kottbusser Tor in Berlin begann vergangene Woche die automatisierte Dauer-Überwachung. Wie verändert sie den Ort?
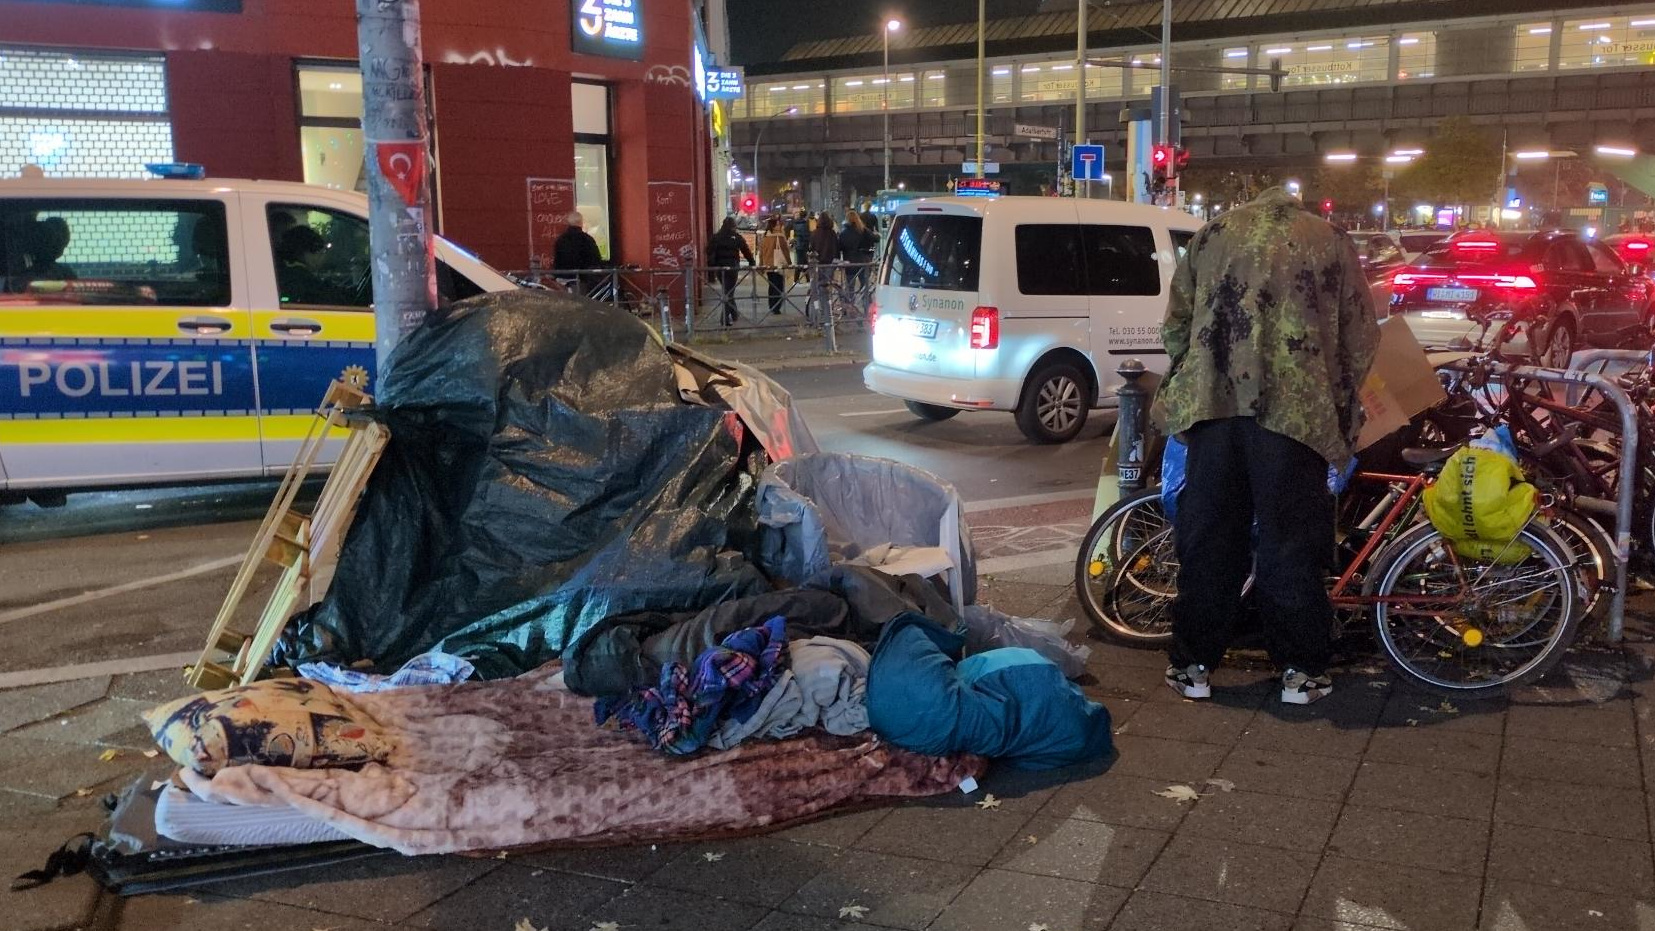
Kottbusser Tor, Berlin, Ende Oktober, der Tag nach der Eröffnungsfeierlichkeit zur KI-gestützten Videoüberwachung. Jetzt ist der Verhaltensscanner scharf gestellt.
Auf dem Gehweg liegt eine Matratze und darauf ein Mensch im Tarnfleckparka. Er schält sich aus seinem Schlafsack und steht auf. Er greift sich eine herumstehende Flasche und uriniert vornübergebeugt hinein, während Passant*innen an ihm vorbeieilen. Direkt neben ihm hält ein Polizeitransporter.
Dann wird die Ampel grün, der Transporter fährt weiter und der Mann legt sich wieder hin. Ein anderer Mann sitzt neben Bier und Schnaps auf einer Steinkante und scheitert daran, eine Zigarette zu drehen. Ein Hund kläfft. Ein Mann ruft „Ja Bruder“. Ein anderer flüstert „Haschisch?“ Eine Frau brüllt in ihr Telefon: „Du willst die Eskalation, du willst, dass alles kaputtgeht!“ Rap schallt aus einer Boombox und Techno aus einem Dönerladen.
Schlägt jetzt der Verhaltensscanner an?
Kottbusser Tor, das ist ein Kreisverkehr rund um einen U‑Bahnhof, eine U‑Bahn kreuzt ihn unter der Erde, eine führt auf Stelzen darüber hinweg. Zwischen den Zufahrtsstraßen: Pflaster-Flächen an Wohnbauten. Im Erdgeschoss Ladengeschäfte, viel davon Gastronomie.
An einem U‑Bahn-Eingang sitzen einige Menschen, davor stehen etwa 20 weitere in Zweier- oder Dreiergruppen oder auch allein. Nieselregen, Kapuzen, Schemen im schwachen Straßenlicht.
Ein Mann im Rollstuhl erreicht das Areal. Er wird begrüßt, einige rücken um ihn zusammen. Der Rollstuhlfahrer öffnet einen Rucksack, darin liegen Medikamentenschachteln. Der Anblick sorgt für Unruhe. Eine junge Frau mit verhangenem Blick versucht, in die Tüte zu greifen. Ein Mann schubst sie an der Schulter. Die Frau versucht, seinen Arm abzuwehren.
Schlägt jetzt der Verhaltensscanner an?
Eine ganz besondere Videoüberwachungsanlage
Seit dem 28. Oktober läuft am Kottbusser Tor eine ganz besondere Videoüberwachungsanlage. 30 Kameras dokumentieren das Geschehen auf dem Platz – und eine Software durchsucht die Bilder in Echtzeit nach Bewegungen, die auf Straftaten hindeuten. Verdächtige Szenen legt der Verhaltensscanner menschlichen Überwacher*innen vor, die dann Einsatzkräfte losschicken können. Nach Mannheim und Hamburg ist damit auch Berlin Frontstadt der automatisierten Kontrolle von Straßen und Plätzen.
Der Verhaltensscanner ist nur eines von einer Reihe KI-gestützter Überwachungstools, die Sicherheitsbehörden weltweit gerade in hohem Tempo großflächig ausrollen – während sie noch entwickelt werden. Auch in Deutschland setzen viele Politiker*innen auf Werkzeuge, die Menschen automatisiert in das Scheinwerferlicht des polizeilichen Verdachtes rücken.
Neben Verhaltensscannern sollen an deutschen Bahnhöfen und in vielen deutschen Innenstädten auch Systeme zum polizeilichen Einsatz kommen, die alle Gesichter analysieren und mit einer Liste abgleichen. Sicherheitsbehörden sollen zudem im Internet nach biometrischen Daten suchen und Software nutzen, wie sie Palantir herstellt: die Datenbanken miteinander verknüpft und in Sekundenbruchteilen Profile von Menschen erstellt und auswertet.
Der Zugriff bleibt diesmal aus
Das Gerangel am Kottbusser Tor löst sich auf. Die übergriffige Frau zieht sich auf die andere Straßenseite zurück, der Mann im Rollstuhl verteilt die Medikamente blisterweise gegen Geld. Kurz darauf läuft eine Gruppe Polizist*innen mit stichsicheren Westen aus der Wache im Kottbusser Tor in Richtung der mutmaßlich Süchtigen – biegt dann jedoch ab und steigt in einen Polizeitransporter, der fährt davon.
Entweder wurde die kurze Auseinandersetzung von den Kameras nicht hinreichend erfasst – weil sie außerhalb des Aufnahmebereichs stattfand oder zu schlecht ausgeleuchtet war beispielsweise – oder die Situation wurde als unkritisch eingeordnet – von der Software oder der wachhabenden Beamt*in.
Die Menschen, die am Kottbusser Tor gefilmt werden, wissen nie, ob die Software ihnen ein Vergehen zuschreibt, ob sie gerade beobachtet werden, ob sie mit polizeilichen Maßnahmen rechnen müssen. Sie wissen auch nicht, wie sie sich verhalten müssen, um keinen Verdacht zu erregen.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Vorverdächtigung statt Unschuldsvermutung
Die automatisierte Überwachung verschiebt die Grenzen der Polizeiarbeit weit ins Vorfeld einer Straftat. Mit den neuen Tools werden völlig unauffällige Alltagssituationen kontrolliert, um daraus Verdacht zu generieren. Diese umfassende Vorverdächtigung beißt sich jedoch zentral mit der Unschuldsvermutung, einer Grundlage unserer mehr oder weniger aufgeklärten Gesellschaft.
Die Freiwilligkeit der Datenspende an den Verhaltensscanner ist dabei mindestens fraglich. Die Hinweisschilder, mit denen die Polizei auf die automatisierte Überwachung hinweisen muss, sind etwas über DIN-A4 groß. Nicht alle, die hier unterwegs sind, haben sie oder die Kameras gesehen – und dass mit ihren Daten womöglich Überwachungssoftware trainiert wird, steht ja nicht einmal auf den Schildern.
Das Beispiel für Blauäugigkeit geben vier Männer Mitte 20. Sie sitzen auf Plastikstühlen vor einem Späti und trinken Bier. Einer von ihnen arbeitet hier am Kottbusser Tor in einem Handwerksbetrieb. Auf die Kameras angesprochen, die an der gegenüberliegenden Hauswand hängen, reagieren sie erstaunt. „Hä, wie?“, „Krass“, „Was soll das denn?“, „Voll von oben herab“, „Das ist ja total Überwachungsstaat“, sagen sie. Und: „Ich will gefragt werden, bevor ich gefilmt werde“, „Keine Fans“, „Buh!“
Sucht als Kapitalismusprodukt?
Einer der jungen Männer, Jakob, spekuliert, dass die Videoüberwachung sich vor allem gegen Drogensüchtige richte, gegen die, die sowieso schon im Elend lebten. Dabei sei deren Lebenssituation ja ein Produkt des Kapitalismus, der automatisch mitbringe, dass immer einige benachteiligt seien. Ein anderer, Freddy, drückt seine Furcht aus, was eine mögliche Bundeskanzlerin Alice Weidel mit so einem Werkzeug anfangen könne.
„Ich gehe heim und hole eine Leiter und einen Hammer“, sagt Jakob und steht auf. Dann lacht er und geht doch nur in den Späti, neues Bier holen. Die anderen lachen mit und stoßen an.
Das Kottbusser Tor ist ein Versuchslabor für die Akzeptanz polizeilicher Maßnahmen. Das Areal ist seit vielen Jahren als kriminalitätsbelasteter Ort eingestuft, weshalb die Polizei dort Menschen verdachtsunabhängig kontrollieren und durchsuchen darf. 2023 wurde dann eine 213-Quadratmeter-Wache auf dem Platz installiert, sodass die Polizei permanent vor Ort ist und auch Rückzugsräume hat.
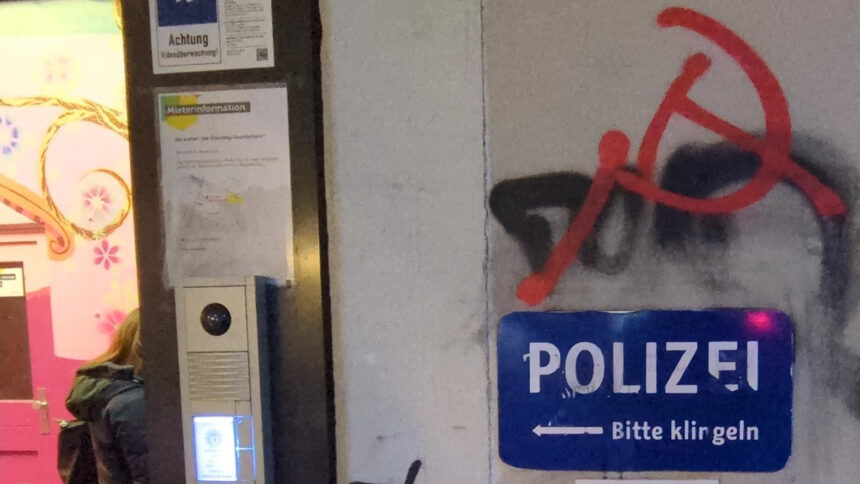
Im vergangenen Jahr wurde das Kottbusser Tor zur Messerverbotszone erklärt, die Polizei warf monatlich zwischen 3.500 und 7.000 Personalstunden auf das Areal. Und nun kommt also die KI-gestützte Videoüberwachung zu all dem Kontrolldruck hinzu.
Spirale der Überwachung
Offenbar hat bislang keine Maßnahme die Probleme aufgelöst, sondern jede immer nur neue Maßnahmen legitimiert. Kontrolle reproduziert sich selbst. Wo viel Verdacht liegt, wird viel gefunden, was den Verdacht noch gewichtiger macht. Es ist ein Art Kreisverkehr – wie das Kottbusser Tor – ein permanent rotierendes System. Oder noch eher: eine Spirale. Wie die Auffahrt des verrammelten Parkhauses am Kottbusser Tor. Die führt auch im Kreis, aber immer weiter aufwärts – so wie die Überwachungslogik, die den Wunsch nach den stets aktuellsten Tools unumgänglich in sich trägt.
Dabei ist der Erfolg der Technologien weitgehend ungeklärt. In Mannheim kann die Polizei auch nach acht Jahren Training keinen einzigen Fall nennen, wo der Verhaltensscanner zur Verhinderung oder Aufklärung einer Straftat beigetragen hat, in Hamburg ergeben die wenigen Anhaltspunkte, die das Land zu einem Probelauf herausgab, pro Treffer 99 Fehlalarme.
Berlin soll den Durchbruch bringen. Hier kommt kein gemeinnütziges Fraunhofer-Institut zum Zuge, sondern eine internationale IT-Holding mit Video-KI-Tochter. Und das System wird nicht von Polizist*innen mit Tausenden Show-Schlägereien gefüttert wie in Mannheim, sondern zu einem großen Teil mit KI-generierten Szenen.
Wer was braucht
Das Kottbusser Areal ist ideales Testgelände für solche sicherheitspolitischen Spielzeuge. Es ist ein Raum, in dem viele Probleme offensichtlich sind. Entsprechend empfänglich ist die Öffentlichkeit für einfache Lösungen. Entsprechend attraktiv ist die Law-and-Order-Keule. Aber vielleicht hat der Raum etwas ganz anderes nötig? „Videoüberwachung hilft den Menschen hier ja null“, sagt Jakob.
Ein verwahrlost wirkender Mann spricht die vier jungen Biertrinker an. „Kann ich mir von jemandem eine drehen, ich bin voll aufgedreht.“ Als einer der Jungs bereitwillig zu seinem Drehzeug greift, meint er: „Nein, kein Filter.“ Und dann ruppig: „Ich kann das selber“, während er nach dem fremden Zigarettenzubehör greift.
Keine 20 Meter entfernt sitzt ein Mensch vornübergebeugt auf einem Rinnstein. Neben ihm ragt ein Urinal aus der Häuserwand. Es riecht entsprechend. Zwischen seinen Beinen hält er – altersloses Gesicht, fransige Haare, ausgelatschte Turnschuhe, Funktionsjacke – eine Spritze. Das linke Hosenbein hat er hochgekrempelt. Langsam versenkt er die Nadel in seinem Unterschenkel. Er zieht ein bisschen Blut an und drückt dann in Zeitlupe den Kolben herab. Derweil sinken Kopf und Oberkörper in Richtung der aufgestellten Knie. Auf halber Höhe erstarrt er, mit Spritze im Bein. Eine Ratte huscht vorbei. Später passieren ihn zwei patroullierende Polizist*innen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Ein Schuss im Scheinwerferlicht
Die Szenerie ist strahlend hell ausgeleuchtet. An der Hauswand über dem Mann hängt überkopfhoch eine Reihe von Scheinwerfern. Sie zieht sich entlang der Rückseite des NKZ, des Wohnblocks, der die Nordseite des Kottbusser Tors umfasst. Und in der Reihe der Scheinwerfer hängt immer mal wieder eine Überwachungskamera.
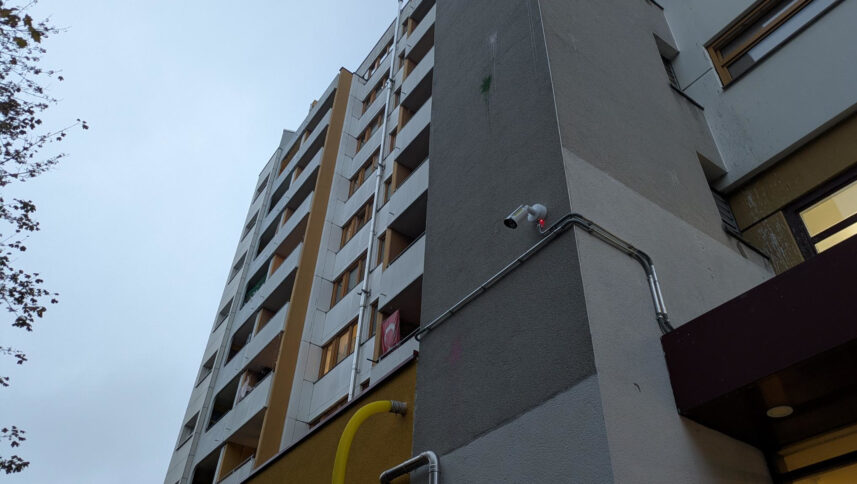
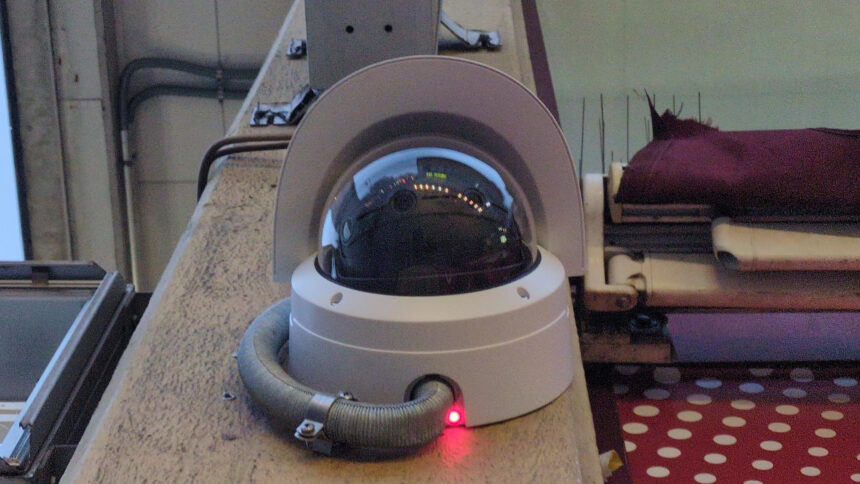
Rot leuchtende LEDs an den Kameras zeigen, dass sie in Betrieb sind. Die Daten fließen durch einen Kabelstrang, der unter einem Metallrohr-Mantel gut sichtbar Kameras und Scheinwerfer verbindet. Er führt in die Polizeiwache am Kottbusser Tor. Von dort werden die Bilder in eine geheime Liegenschaft der Polizei gesandt, wo sie gespeichert und vom Verhaltensscanner analysiert werden.
Die Software sucht in den Bildern nach Mustern, die sie in Trainingsmaterial gefunden hat. Grob gilt: Je mehr Schlägereien sie vorgelegt bekam, desto besser kann sie weitere erkennen. In Berlin wurde sie mit echten und KI-generierten Szenen gefüttert. „Das Trainingsmaterial umfasst Szenen zu Schlagabtauschen, Tritten, gewaltsamen Schub- oder Zerrbewegungen mit Bodenkontakt sowie Rangelei auf Bodenebene”, schreibt ein von Staige beauftragter PR-Mensch. Auf der Staige-Website kann man ein Video sehen, das KI-generierte Szenen zeigt, die eine KI in diesem Promomaterial teils als Gewalt identifiziert.
Die Überwachungs-KI wird auch mit Daten von Überwachten trainiert
Das Berliner System wird – so der Staige-Sprecher – mit den Bewegungsmustern der überwachten Menschen am Kotti weitertrainiert, sobald die menschliche KI-Aufsicht eine angezeigte Warnmeldung bestätigt oder verwirft. Dabei ist das Bewegungsmuster – wie beispielsweise bei der Gangerkennung – ja durchaus ein unique identifier, eine Art Fingerabdruck, eine höchstpersönliche Information.
Die zum KI-Training nötige Datenschutzausnahme – inklusive Erlaubnis zur Datenweitergabe an Hersteller – hat die scheidende schwarz-rote Berliner Regierungskoalition kurz vor Weihnachten 2025 gemeinsam mit der Internetsuche nach biometrischen Daten – um beispielsweise Menschen auf Videomaterial zu identifizieren – und Palantir-artiger Software erlaubt.
Wie es weitergeht mit diesen Befugnissen, entscheidet die nächste Berliner Regierung: SPD und Grüne unter Führung der Linken wie aktuell angestrebt, oder doch der CDU. Grüne und Linke haben parallel zu den turbulenten Koalitionsverhandlungen eine Klage gegen den Befugnisexzess im Polizeigesetz laufen. Und die SPD-geführte Senatsverwaltung für Inneres hat derweil gemeinsam mit der Berliner Polizei Tatsachen geschaffen und den Verhaltenssscanner gestartet.
Geht es nach Innensenatorin Iris Spranger, sollen Kameras dafür noch dieses Jahr an die Warschauer Brücke, das Rote Rathaus, die Innenverwaltung, das Jüdische Museum, nächstes Jahr dann an den Alexanderplatz, den Görlitzer Park und den Kiez drumherum. An Kritischer Infrastruktur ist zudem auch verdeckte Videoüberwachung erlaubt.
Magisches Denken
Die Gebäudefront, an der die Flutlicht-Strahler vom Kottbusser Tor hängen, endet hinter dem Pissoir neben dem Mann mit Spritze im Bein. Am anderen Ende, etwa 150 Meter entfernt, hat ein Geschäft für süße Teigbällchen Stühle vor der Tür. Eine Familie mit drei Kindern isst dort. Die Frau trägt ein Kopftuch. Der Mann sagt zur KI-gestützten Videoüberwachung: „Hoffentlich trocknet das hier alles aus. Ich kotze so, wenn ich das sehe. Ich habe in meinem Leben keinen einzigen Tag krank gemacht, und die leben alle von meinem Steuergeld.“
Direkt neben der Teigbällchen-Manufaktur liegt ein Drogenkonsumraum. Mitgebrachtes wird dort unter ärztlicher Aufsicht gespritzt, gesnieft oder geraucht. Ein Türsteher lässt Einzelne durch die Tür treten. Drei Männer gehen gemeinsam darauf zu, zwei bleiben zurück und warten. Der Familienvater sieht sie und weitere Umstehende finster an.
Auf der anderen Straßenseite sitzt – gut ausgeleuchtet, vermutlich im Videokegel – ein Mensch auf dem Boden. Daneben liegt auf einer Decke ein kleiner Hund. Auf die Kameras angesprochen hebt der Mensch den Kopf, scannt die Licht- und Objektiv-gespickte Fassade und sagt aggressiv: „Wo Kamera? Ich sehe keine Kamera!“
Noch funktioniert die Illusion für ihn anscheinend. Doch es ist schon spät. Womöglich will er sich irgendwann mal hinlegen. Und nach Vorgabe verschickt dann der Verhaltensscanner einen Alarm.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Die 44. Kalenderwoche geht zu Ende. Wir haben 9 neue Texte mit insgesamt 74.470 Zeichen veröffentlicht. Willkommen zum netzpolitischen Wochenrückblick.
Liebe Leser*in, lieber Leser,
wir suchen gerade noch etwa 200 neue Brandschutzhelfer*innen, also Menschen, die uns per Dauerspende unterstützen, Grundrechte gegen den Flächenbrand der Faschisierung zu verteidigen. Die Hilfe ist gerade wichtiger denn je. Denn der autoritäre Gesellschaftsumbau beginnt nicht erst mit einer potenziellen AfD-Regierung. Er ist bereits in vollem Gange.
Genau jetzt wird in Deutschland ein Überwachungs-Instrumentarium eingeführt, das auch autoritäre Regime nutzen, um zivilgesellschaftlichen Widerstand zu ersticken. In China beispielsweise detektiert Software, wenn sich Menschen ungenehmigt versammeln. Ein System, das die Bewegungen von Menschen im Raum analysiert, läuft nun auch am Kottbusser Tor in Berlin – und bald wohl an vielen deutschen Bahnhöfen.
In Russland werden Demonstrierende per Gesichtserkennung identifiziert. Nutzen sie später die Bahn, wird die Polizei über ihren Aufenthaltsort informiert. Die dazu nötigen Tools sollen ebenfalls deutschlandweit zum Einsatz kommen.
Wegen dieser und vieler ähnlicher Entwicklungen brauchen wir dich als Brandschutzhelfer*in. Dauerspender*innen machen unseren Dauereinsatz möglich. Jeder Euro, den wir zur Verfügung haben, zählt und macht uns einsatzfähiger. Und auch wenn du gerade nichts übrig hast, kannst du uns helfen: Erzähle anderen von unserem Kampf für die Freiheitsrechte in der autoritären Wende und gegen die automatisierte Überwachung. Gemeinsam können wir den Lauf der Welt verändern.
Was heißt das eigentlich, wenn wir sagen: „Die Hütte brennt. Wir gehen rein“? Es gibt vor allem vier Dinge, mit denen wir den Kampf für eine freie und offene Gesellschaft bestreiten: Wir schlagen Alarm, wir durchleuchten Gesetzesvorhaben, wir machen Menschen sichtbar – und wir befreien Dokumente.
Wir wollen die Trainingsdaten für Verhaltensscanner sehen
Wenn wir unter Verschluss gehaltene Dokumente zugänglich machen, kann das auch mal zäh sein. Gerade allerdings bemühen wir uns um Dokumente, die einen gewissen Unterhaltungswert haben könnten. Mit dem, was noch vom Berliner Informationsfreiheitsgesetzes übrig ist, haben wir nämlich die kompletten Trainingsdaten angefordert, die hinter der Videoüberwachung mit Verhaltensscanner in Berlin stecken.
Wie sieht das aus, wenn man einer Software vorführen möchte, wie eine Rangelei aussieht? Das würde ich sehr gerne wissen.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Die Filmchen sind zum großen Teil KI-generiert. Das heißt, die Persönlichkeitsrechte showkämpfender Polizist*innen müssen dabei, anders als in Mannheim, nicht beachtet werden. Auf der Website des Software-Herstellers Staige finden sich (unter: Gewalterkennung) Beispielclips von erlaubtem und unerlaubtem Verhalten. Dieser absolut schräge KI-Schrott bringt dabei durchaus unterhaltsame Szenen auf den Bildschirm: Tram-Bahntüren öffnen sich in voller Fahrt, Menschen winken lächelnd in Überwachungskameras, hoppeln hasenartig herum – oder kämpfen, ohne sich zu berühren.
Ich will an dieser Stelle nicht zu viel versprechen. Erst einmal geht es darum, die Daten zu bekommen. Gut gefallen würde mir eine kollektive, kommentierte Sichtung solcher Videos, für Freund*innen und Brandschutzhelfer*innen von netzpolitik.org, begleitet mit Input von Expert*innen zur „intelligenten“ Videoüberwachung und der Zukunft des öffentlichen Raums. Wir halten dich auf dem Laufenden.
Gemeinsam sind wir stark!
Martin
Breakpoint: Verboten emanzipatorisch?
Hunderttausende junge Menschen rufen in Europa zu Massenprotesten auf. Soziale Medien spielen dabei eine entscheidende Rolle. Emanzipatorisch sind TikTok, Instagram und Co. trotzdem nicht. Aber immerhin sind sie wirksam genug, dass so manch einer sie abschalten möchte. Von Carla Siepmann –
Artikel lesen
„Mein Bildungsraum“: Millionengrab für eine digitale Zeugnismappe
Die Bundesregierung hat das digitale Großprojekt „Mein Bildungsraum“ begraben. Von dem Versprechen, lebenslanges Lernen zu fördern, ist nurmehr eine digitale Zeugnismappe geblieben. Die Gründe für das Scheitern lassen sich benennen. Ein Kommentar. Von Esther Menhard –
Artikel lesen
Account-Sperren auf Instagram und Facebook: Metas Willkür unterworfen
Meta sperrt Konten von Organisationen und Einzelpersonen, ohne eine klare Begründung zu geben. Weil die Sperrungen oft queere und progressive Konten treffen, werfen Kritiker:innen Meta Zensur vor. Von Anna Ströbele Romero –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Präsidentschaftswahl in Brasilien: Gewonnen mit und trotz Internet
Brasiliens Linke hat in sozialen Medien traditionell einen schweren Stand. Trotz des Gegenwinds gelang Präsident Lula die Wiederwahl. Dazu hat entscheidend eine Online-Kampagne beigetragen, die auf Mobilisierung vor Ort gesetzt hat. Von Tomas Rudl –
Artikel lesen
EU-Kommission: Frontex soll zur Abschiebeagentur werden
Mit zwei Gesetzentwürfen will die EU-Kommission die Grenzagentur Frontex zur zentralen Abschiebeagentur aufrüsten. Dabei spielt auch Social-Media-Monitoring eine Rolle. Ein EU-Abgeordneter warnt, dass Frontex damit zu einer europäischen Version der US-Deportationspolizei ICE werden könnte. Von Anna Biselli –
Artikel lesen
Folgenabschätzung zum Kids Act: EU-Kommission spielt Gefahren für Grundrechte herunter
Mit dem Kids Act plant die EU-Kommission flächendeckende Alterskontrollen im Netz. Eine Folgenabschätzung soll Bedenken zerstreuen. Das rund 80-seitige Papier redet Gefahren klein, blendet Kritik aus und ignoriert mildere Mittel. Die Analyse. Von Sebastian Meineck –
Artikel lesen
Volksentscheid: Tech-Milliardäre mobilisieren gegen kalifornische Reichensteuer
Kalifornien stimmt nächste Woche über eine Reichensteuer ab. Erstmals könnten Vermögen von über einer Milliarde US-Dollar mit einer einmaligen Abgabe belegt werden. Dagegen mobilisieren betroffene Superreiche, viele davon aus dem Silicon Valley. Von Tomas Rudl –
Artikel lesen
„Grenzpartnerschaft“: Auch der EU-Datenschützer rügt geplantes Polizeiabkommen mit den USA
Der Europäische Datenschutzbeauftragte fordert schärfere Grenzen für einen Austausch von heiklen Polizeidaten mit US-Behörden. Die Bundesregierung hält ihre Verhandlungen dazu sogar im Parlament geheim.
Von Matthias Monroy –
Artikel lesen
Transparenzbericht 3. Quartal 2026: Unsere Einnahmen und Ausgaben und Druck im Kessel
Auf dem politischen Druckanzeiger klettert der Zeiger stetig nach oben. Druck erzeugt bekanntlich Gegendruck. Vor allem junge Menschen wollen eine Wende. Wir stehen an der Seite der Zivilgesellschaft und suchen 300 Brandschutzhelfer:innen. Von netzpolitik.org –
Artikel lesen
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Auf dem politischen Druckanzeiger klettert der Zeiger stetig nach oben. Druck erzeugt bekanntlich Gegendruck. Vor allem junge Menschen wollen eine Wende. Wir stehen an der Seite der Zivilgesellschaft und suchen 300 Brandschutzhelfer:innen.
Um unsere journalistische Arbeit zu finanzieren, bitten wir euch regelmäßig um Spenden. Nur so können wir recherchieren und die Grund- und Freiheitsrechte aller verteidigen.
Unsere Spendenkampagnen sind rückblickend wie die Skala auf einem Druckanzeiger: 2023 riefen wir zum Kampf gegen Bullshit auf. 2024 ging es volle Härte gegen die autoritäre Wende. Und 2025 warnten wir davor, dass die Demokratie an einem Kipppunkt steht.
Aktuell steigt der Druck im Kessel weiter an. Vielerorts in Europa gärt es angesichts steigender Lebenshaltungskosten und einer zunehmend autoritären Politik. Das zeigen die Proteste in Frankreich, Italien, Belgien, Spanien, Portugal oder Albanien.
Auch in Deutschland wächst der Widerstand insbesondere junger Menschen. Sie haben offenbar genug davon, dass das Leben immer teurer, das Klima immer heißer und die Grundrechte immer weiter beschnitten werden.
Statt diese existenziellen Probleme anzugehen, heizt die Bundesregierung die Lage weiter an: Sie rüstet den Überwachungsstaat auf, schränkt die Transparenz ein und schneidet der Zivilgesellschaft die Luft ab.
Und ganz aktuell fordern Vertreter:innen der CDU im Vorfeld angekündigter Gen-Z-Proteste ein hartes Vorgehen gegen „diesen gewaltbereiten Mob“; die Gewerkschaft der Polizei warnt derweil vor „Krawallmigranten“, die keine Gnade zu erwarten hätten.
Wir suchen 300 Brandschutzhelfer:innen
In dieser brenzligen Lage braucht es eine starke Zivilgesellschaft. Und ein Medium, das für unsere Grund- und Freiheitsrechte kämpft.
Unsere aktuelle Spendenkampagne läuft unter dem Titel „Die Hütte brennt. Wir gehen rein.“ Wir wollen damit zeigen, wie wir für eine freie, offene und solidarische Gesellschaft kämpfen:
- Wir schlagen bei gefährlichen Entwicklungen Alarm.
- Wir durchleuchten Gesetzesvorhaben und zeigen, wo die Brandgefahr steigt.
- Wir befreien und veröffentlichen Dokumente, damit sich Leser:innen ihr eigenes Bild machen können.
- Wir machen Menschen sichtbar, deren Grundrechte bedroht sind – und bilden Netzwerke.
All das geht nur mit deiner Unterstützung! Aktuell suchen wir 300 neue Brandschutzhelfer:innen, die unsere Arbeit mit einer monatlichen Dauerspende unterstützen. Schon Beträge ab 5 Euro helfen uns.
Die harten Zahlen
Der Druck in unserem Haushalt zu Jahresbeginn hat sich erfreulicherweise reguliert. Im September hat uns eine Großspende in Höhe von 15.000 Euro erreicht. Diese im letzten Transparenzbericht herbeigesehnte extra Brise an Unterstützung hat uns zum Abschluss des 3. Quartals eine Handbreit Löschwasser unterm Kiel verschafft. Wir sind begeistert – herzlichen Dank dafür! Zum Ende des dritten Quartals liegen wir nun mit denkbar knappen 0,04 Prozent über unseren Jahreserwartungen bis dahin.
Unsere Spendeneinnahmen
Im dritten Quartal haben wir 218.843 Euro an Spenden von euch erhalten. Das ist dank der Großspende ein sehr gutes Ergebnis und liegt etwas mehr als 15 Prozent über unserem Plan. Weil der Jahresanfang deutlich unter unseren Erwartungen blieb, schließen wir zum 30. September bei den Spendeneinnahmen dennoch nur mit einem Plus von 222 Euro ab. Diesen Ausgleich geschafft zu haben, beruhigt uns dennoch immens.
Unsere Einnahmen
Insgesamt belaufen sich unsere Einnahmen im dritten Quartal auf 228.638 Euro. Die Spendeneinnahmen betragen knapp 96 Prozent der Gesamteinnahmen. Die restlichen 4 Prozent setzen sich aus regelmäßigen Einnahmen und den sonstigen Erlösen zusammen.
Regelmäßige Einnahmen erzielen wir durch Verkäufe im Web-Shop, durch die Verwertung unserer Veröffentlichungen im Pressespiegel und durch den Zuschuss für den Platz im Rahmen des Freiwilligendienstes. In den sonstigen Erlösen stellen wir die Erstattungen für Ausfallzeiten aufgrund von Krankheit und Zinserträge dar.
Unsere Ausgaben
Für Personalkosten haben wir im dritten Quartal 232.571 Euro verausgabt und liegen damit rund 5.000 Euro unter den veranschlagten Kosten laut unserem Stellenplan. Die Einsparung liegt unter anderen an einem Stipendium des Netzwerk Recherche für unseren Volontär.
In den Sachkosten haben wir für das dritte Quartal 64.482 Euro und damit rund 13.300 Euro weniger ausgegeben als kalkuliert. Das ist vor allem der monatlichen Kalkulation von Ausgaben geschuldet, die jedoch nicht regelmäßig, sondern punktuell im Jahr auftreten, sowie bisher nicht verausgabten Beratungs- und Fortbildungskosten.
Insgesamt hatten wir im zweiten Quartal 2026 Personal- und Sachkosten von 297.053 Euro.
Unser Projekt Reichweite hatten wir in den letzten beiden Quartalsberichten 2025 vorgestellt. Die Projektlaufzeit beträgt drei Jahre bis Herbst 2027. Die Finanzierung in Höhe von 200.000 Euro entnehmen wir aus unseren Rücklagen. In 2025 haben wir für das Projekt insgesamt 38.000 Euro vor allem für den Relaunch unserer Website und eine Stelle für die Verbreitung unserer Inhalte in den sozialen Medien ausgegeben. Im ersten Quartal 2026 haben wir lediglich Personalkosten in Höhe von etwas unter 7.600 Euro verausgabt. Mit den Ausgaben im zweiten Quartal in Höhe von 38.100 Euro konnten wir den Relaunch unserer Website abschließen und die Arbeit an der Installation sowie Konfiguration der neuen Software zur Verwaltung der Spendendaten aufnehmen.
Im dritten Quartal sind wir mit der Software für die Verwaltung der Spendendaten live gegangen. Für die Abschlussarbeiten daran und für Personalkosten haben wir 15.900 Euro ausgegeben. Im Projekttopf verbleiben somit etwas unter 97.800 Euro, die bis Ende 2027 vor allem für Personalkosten im Bereich Social Media und Spendenverwaltung sowie für Beratung im Fundraising verplant sind.
Das vorläufige Ergebnis
Wir schließen das 3. Quartal mit einem Ergebnis in Höhe von ‑68.400 Euro ab. Laut Plan haben wir mit einem Ergebnis von ‑112.400 Euro gerechnet. Aufgrund der guten Einnahmesituation und den geringen Ausgaben in Personal- und Sachkosten ist das Minus um 44.000 Euro geringer ausgefallen. Wobei uns ein Minus in den ersten drei Quartalen nicht besonderes beunruhigt, solange es im Rahmen unserer Erwartungen bleibt. Das gleichen wir nach unseren bisherigen Erfahrungen im vierten Quartal mit der Jahresendkampagne aus.
In unserer aktuellen Spendenaktion suchen wir Brandschutzhelfer:innen, die uns im aufgeheizten Kampf für Grund- und Freiheitsrecht unterstützen. Mehr Dauerspenden helfen uns auch, unterjährig weniger vorfinanzieren zu müssen. Damit würden zurückgehaltene Mittel frei, die wir für unsere Arbeit verwenden könnten.
Danke für eure bisherige und zukünftige Unterstützung!
Wenn ihr uns unterstützen wollt, findet ihr hier alle Möglichkeiten. Am besten ist ein Dauerauftrag oder ein Lastschrifteneinzug. Hierfür fallen die geringsten Gebühren im Vergleich zu anderen Zahlungsarten an.
netzpolitik.org e.V.
IBAN: DE62430609671149278400
BIC: GENODEM1GLS
Zweck: Spende
Wir nehmen Spenden via Paypal an.
Wir sind glücklich, die besten Unterstützer:innen zu haben.
Unseren Transparenzbericht mit den Zahlen für das 2. Quartal 2026 findet ihr hier.
Vielen Dank an euch alle!
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Der Europäische Datenschutzbeauftragte fordert schärfere Grenzen für einen Austausch von heiklen Polizeidaten mit US-Behörden. Die Bundesregierung hält ihre Verhandlungen dazu sogar im Parlament geheim.
Der Europäische Datenschutzbeauftragte (EDSB) Wojciech Wiewiórowski hat das geplante Rahmenabkommen zwischen der EU und den USA zum lesenden Zugriff auf nationale Polizeidatenbanken scharf kritisiert. In einer am 27. Oktober veröffentlichten Stellungnahme verlangt die Aufsichtsbehörde klare Grenzen für den geplanten Datenaustausch und warnt vor einer massenhaften Übermittlung biometrischer Daten.
Den Abschluss einer solchen „Enhanced Border Security Partnership“ hat die US-Regierung zur neuen Bedingung für das Visa-Waiver-Programm (VWP) gemacht. An diesem Programm nehmen mehr als 40 Länder teil, deren Bürger*innen deshalb bis zu 90 Tage ohne Visum in die USA einreisen dürfen; diese Vereinbarung gilt gegenseitig. Wer sich der neuen „Grenzpartnerschaft“ verweigert, riskiert den Ausschluss aus dem VWP. Die Frist für das Rahmenabkommen läuft bis Ende 2026. Anschließend müssen einzelne Regierungen – auch Deutschlands – ein konkretisierendes Umsetzungsabkommen abschließen.
Ein Entwurf für den heiklen Datendeal wurde inzwischen ausgehandelt. Am 10. September hat die Europäische Kommission einen unterzeichnungsreifen Entwurf veröffentlicht, er liegt inzwischen samt Annex auch auf Deutsch vor. Wegen der von den USA diktierten Frist ist ein zweigleisiges Verfahren vorgesehen: Nachdem das Rahmenabkommen von den EU-Staaten und der US-Regierung unterzeichnet wurde, soll es sofort vorläufig angewendet werden. Die demokratische Legitimation mit Zustimmung des Europäischen Parlaments soll dann nachgeholt werden, dafür gibt es einen inhaltsgleichen Entwurf.
Anlässe für Abfragen sind vage
Gegenüber einem früheren Entwurf enthält die finale Version Änderungen. Eine US-Abfrage in europäischen Datenbanken soll demnach nur mit alphanumerischen Personendaten oder Fingerabdrücken möglich sein, nicht mehr mit einem Gesichtsbild. Die anschließende Antwort an die US-Behörden kann dann auch biometrische Lichtbilder enthalten.
Nach Angaben der US-Seite soll der Datenzugriff vor allem der Identitätsüberprüfung und dem Sicherheitsscreening von Reisenden bei Grenzverfahren und Visaanträgen dienen. Das Abkommen erlaubt Suchläufe, wenn ein „Grund zu der Annahme“ besteht, dass die Einreise oder der Aufenthalt einer Person eine „ernsthafte und tatsächliche Gefahr für die öffentliche Sicherheit oder die öffentliche Ordnung“ darstellt. Wiewiórowski dringt darauf, diesen Begriff eng auszulegen. „Öffentliche Ordnung“ sei im EU-Recht nicht einheitlich definiert und könne sowohl Straftaten als auch Ordnungswidrigkeiten umfassen.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Die weite Fassung der Zwecke im derzeitigen Entwurf gewährt den USA außerdem Zugriff zur Verfolgung schwerer Kriminalität und terroristischer Straftaten. Auch wenn die „Grenzpartnerschaft“ nicht direkt darauf zielt, wäre in diesem Rahmen die Ausforschung linker Bewegungen in Deutschland möglich: der US-Präsident und seine Regierung haben letztes Jahr unter anderem die deutsche „Antifa Ost“ und ihre angeblichen Mitglieder oder Unterstützer*innen als „Foreign Terrorist Organization“ eingestuft und treiben die Verfolgung linker Gruppen seitdem weltweit voran.
Keine unabhängige Aufsicht
Dass die Befürchtung einer politischen Verfolgung mithilfe der „Grenzpartnerschaft“ nicht weit hergeholt ist, zeigt sich auch in der Formulierung von „Trendanalysen“ verdächtiger Aktivitäten, aufgrund derer eine US-Abfrage in deutschen Polizeidaten erfolgen dürfte. Der EDSB sieht darin eine Gefahr von Rasterfahndungen anhand von Verhaltensmustern. Diese könnten zu Profilbildung und einer ungerechtfertigter Ungleichbehandlung führen, so Wiewiórowski.
Für den ersten automatisierten Abgleich, bei dem auch Fingerabdrücke übermittelt werden, verlangt der EDSB mehr Transparenz. Die anfragende Behörde solle zumindest angeben, worauf sich der Verdacht bezieht. Zudem soll der Zugriff ausschließlich auf nationale Datenbanken einzelner Staaten beschränkt bleiben. Darin sind häufig auch Datenbestände aus großen EU-Plattformen wie dem Schengener Informationssystem (SIS), dem Visa-Informationssystem (VIS) oder dem Europäischen Reiseinformations- und ‑genehmigungssystem (ETIAS) übernommen. Eine indirekte Weitergabe dieser Daten aus EU-Systemen an US-Behörden müsse ausgeschlossen werden, fordert Wiewiórowski.
Der EDSB bemängelt zudem eine Schwachstelle, auf die auch schon der Datenschutzaktivist Max Schrems gegenüber netzpolitik.org verwiesen hatte: Zwar sehe der Entwurf des Rahmenabkommens vor, dass die Staaten mit den USA gegenseitig unabhängige Aufsichtsstellen benennen. Für die USA bleibe aber unklar, welche Behörden diese Aufgabe übernehmen sollen. Denn in den USA existieren keine behördenunabhängige Stellen, wie sie in der EU üblich sind. Die EU-Kommission gibt sich in dem Abkommen offenbar mit internen Stellen der US-Einwanderungsbehörden zufrieden.
Bundesregierung schweigt zu Verhandlungen
Wiewiórowski weist außerdem darauf hin, dass allein das Vorhandensein von Daten in irgendeiner europäischen Polizeidatei nicht als Anhaltspunkt für weitere Maßnahmen gelten darf. Denn dort sind häufig nicht nur Beschuldigte, sondern auch Zeug*innen und Opfer gespeichert. So ist es auch beim deutschen Informationssystem der Polizei (INPOL) der Fall. Diese beim Bundeskriminalamt für alle Bundesländer geführte Datei wird vermutlich im deutsch-amerikanischen Umsetzungsabkommen für die „Grenzpartnerschaft“ geöffnet.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Für das bilaterale Umsetzungsabkommen ist auf deutscher Seite das Bundesinnenministerium zuständig. Wie es sich angesichts des Zeitdrucks auf die noch dieses Jahr abzuschließenden Verhandlungen vorbereitet, will die von Alexander Dobrindt (CSU) geführte Behörde nicht sagen. Auf eine Presseanfrage antwortete das Ministerium lediglich, die Regierung ergreife derzeit alle erforderlichen Schritte.
Das Auswärtige Amt unter Johann Wadephul (CDU), das spätestens zur Unterzeichnung eines final entworfenen Umsetzungsabkommens eingebunden werden müsste, wollte inhaltlich gar nicht antworten. Auch eine parlamentarische Anfrage der Abgeordneten Clara Bünger (Die Linke) wurde mit Verweis auf den „Kernbereich exekutiver Eigenverantwortung“ nicht beantwortet.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Kalifornien stimmt nächste Woche über eine Reichensteuer ab. Erstmals könnten Vermögen von über einer Milliarde US-Dollar mit einer einmaligen Abgabe belegt werden. Dagegen mobilisieren betroffene Superreiche, viele davon aus dem Silicon Valley.
In Kalifornien steht am kommenden Dienstag eine Richtungsentscheidung an, die weit über die Grenzen des US-Bundesstaats hinaus Leuchtkraft ausstrahlt. Die Wähler:innen stimmen bei den Zwischenwahlen nicht nur über die Besetzung des US-Kongresses, sondern auch über eine einmalige Abgabe für Superreiche ab. Dies wäre ein Novum in den USA, wo Reichtum als ultimative Erfüllung des amerikanischen Traums gilt.
Unbeantwortet blieb die „Proposition 40″ genannte Initiative nicht. Geschätzte 200 bis 250 potenziell betroffene Milliardäre leben in dem Bundesstaat, viele davon stammen aus der Tech-Branche. Sie schießen scharf zurück, allen voran Google-Mitgründer Sergey Brin. Über 100 Millionen US-Dollar hat der Tech-Baron inzwischen investiert, um die Reichensteuer zu verhindern. Zugleich finanziert er maßgeblich die „Proposition 42“ mit, die im Falle eines Erfolgs vergleichbare Abgaben verbieten würde.
Kalifornien ist ein Bundesstaat voller Gegensätze. Mit dem Silicon Valley und Hollywood dominiert der „Sunny State“ gleich zwei globale Industriezweige, hinzu kommt der riesige Agrarsektor, der vom günstigen Klima profitiert. Wäre Kalifornien unabhängig, wäre es die viertgrößte Volkswirtschaft der Welt, etwa gleichauf mit Deutschland.
Gleichzeitig herrscht dort ungeheure Armut. Rund ein Drittel der knapp 40 Millionen Einwohner:innen lebt an oder unter der Armutsgrenze. Die Obdachlosigkeit steigt kontinuierlich an, harte Drogen wie Fentanyl verschärfen das Elend.
Wachsende Kluft zwischen Arm und Reich
Sechs Wirtschaftsnobelpreisträger, darunter Paul Krugman und Joseph Stiglitz, sehen die Superreichen in der Verantwortung: „Das explosive Wachstum der Zahl der Milliardäre in diesem Bundesstaat hat ihn in den vergangenen Jahrzehnten zu einem der Orte mit der größten Ungleichheit in Amerika gemacht“, schreiben sie in einem offenen Brief, in dem sie die Reichensteuer unterstützen.
Schließlich droht sich das Ungleichgewicht deutlich auszuweiten. Als Folge des sogenannten One Big Beautiful Bill Act, das die Republikaner im Vorjahr auf Bundesebene verabschiedet haben, fehlen dem kalifornischen Gesundheitsprogramm für Arme geschätzte 100 Milliarden US-Dollar. Rund 3 Millionen Menschen könnten ihre Krankenversicherung verlieren, während für die anderen die Beiträge steigen würden.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Auslöser Donald Trump
Es war diese Lücke im Landesbudget, die erst die Debatte um die Reichensteuer losgetreten hat. Initiiert vom Chef der größten Gewerkschaft im kalifornischen Gesundheitssektor, Dave Regan, sollen die erwarteten Einnahmen zumindest zeitweise für Linderung sorgen. Wie viel die Abgabe tatsächlich bringen würde, darüber tobt ein erbitterter Streit: Während die Gewerkschaft von Regan, die SEIU United Healthcare Workers West, von rund 100 Milliarden US-Dollar ausgeht, schätzt die konservative Hoover Institution den Ertrag auf 30 Milliarden.
Grundsätzlich sieht die „Proposition 40“ eine einmalige Abgabe von 5 Prozent des Vermögens für Personen vor, die über eine Milliarde US-Dollar besitzen. Sie bezieht sich also nicht auf das Einkommen, auch das wäre einmalig in der Geschichte der USA. Erfasst wären somit Vermögenswerte wie Aktien, Immobilien und sonstige Anlagen. Diese müssten die betroffenen Superreichen gegebenenfalls teilweise veräußern.
Dem könnten sich die Milliardäre jedoch entziehen, indem sie ihre Drohung wahrmachen und in einen anderen Bundesstaat abwandern. Das hat nicht zuletzt Sergey Brin vorgemacht. Im benachbarten Nevada hat er im Dezember ein Luxusanwesen am malerischen Lake Tahoe erworben, inzwischen ist er dort auch als Wähler registriert.
Schwieriger Abschied
Wie viele ihm folgen und somit die Kalkulation beeinflussen würden, bleibt offen. Ähnliche Kampfansagen als Reaktion auf Steuererhöhungen für Reiche haben sich bislang meist als leere Drohungen erwiesen – etwa in New York, wo sich der linke Bürgermeister Zohran Mamdani kaum vom Gebaren der dort ansässigen Finanzwelt beeindrucken lässt.
Ein Abschied von den Finanz- und Tech-Zentren der USA fällt, anders als öffentlich behauptet, alles andere als leicht. Dort haben die Unternehmen ihren Sitz aufgebaut und profitieren von vorhandener Infrastruktur, Netzwerken und Annehmlichkeiten, die es woanders so nicht gibt. Die Erfahrung musste etwa Elon Musk machen, der aus politischen Gründen vor Jahren seine Unternehmen SpaceX und Tesla aus Kalifornien ins konservative Texas verlegt hat. Nun sei es schwierig, dort qualifizierte Fachkräfte zu finden oder sie zum Umzug zu bewegen, klagte der Tech-Oligarch.
Das ist den Tech-Konzernen nicht entgangen. Um etwa den ebenfalls angedrohten Wegzug des Meta-Chefs Mark Zuckerberg zu verhindern, musste sich sein Unternehmen jüngst beachtlich verrenken. Obwohl das Vermögen des laut Forbes sechstreichsten Mannes der Welt auf über 210 Milliarden US-Dollar geschätzt wird, rang er Meta einen Deal ab, mit dem er in jedem Fall unbeschadet davonkommt. Eine neue Aktienklasse soll garantieren, dass Zuckerberg keine Vermögensverluste erleidet. Im Gegenzug bleibt er für mindestens acht Jahre weiter in Palo Alto.
Sinkende Umfragewerte
Derzeit sieht es danach aus, dass der Volksentscheid zugunsten der Superreichen ausfällt. Aktuellen Umfragen nach hat die Initiative zuletzt ihren Vorsprung verloren und liegt nun knapp unter der 50-Prozent-Marke. Die Steine, die die von Sergey Brin eigens für diesen Zweck in die Welt gesetzte Organisation „Building a Better California“ der Initiative in den Weg gelegt hat, könnten sich als zu groß erweisen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Mehr als 333 Millionen US-Dollar hat die Gegenkampagne bislang in den Kampf gegen die Reichensteuer gesteckt. Sie hat keine Probleme, spendable Gönner zu finden: Neben Brin zählt etwa der Ex-Google-Chef Eric Schmidt zu einem der Großspender, ebenfalls mit an Bord sind der Stripe-Chef Patrick Collison und Chris Larsen vom Zahlungsdienstleister Ripple. Hinzu kommen Interessensvertretungen wie das „California Business Roundtable“, dem unter anderem der Palantir-Mitgründer Peter Thiel 3 Millionen US-Dollar zugesteckt hat.
Demokraten positionieren sich für Präsidentschaftswahl
Kontra für die „Proposition 40“ kommt zudem vom prominenten Gouverneur Gavin Newsom. Anfang Oktober erklärte der Demokrat, die Initiative abzulehnen. Eine bundesweite Regelung sei sinnvoller. Newsom gilt als aussichtsreicher Kandidat für das Präsidentenamt. Und für den Wahlkampf, der üblicherweise bald nach den Zwischenwahlen startet, braucht er Spender:innen, wie der demokratische Abgeordnete Ro Khanna bemerkte.
Khanna, der einst als Jurist im Silicon Valley gearbeitet hat und den Wahlkreis nun im Repräsentantenhaus vertritt, setzt sich für die Abgabe ein. Auch er gilt als potenzieller Kandidat für den Präsidentenposten und spart nicht mit Kritik an seinem Parteikollegen Newsom: „Man kann nicht gegen Trump sein und gleichzeitig die Interessen von Trump-Spendern vertreten.“
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Mit dem Kids Act plant die EU-Kommission flächendeckende Alterskontrollen im Netz. Eine Folgenabschätzung soll Bedenken zerstreuen. Das rund 80-seitige Papier redet Gefahren klein, blendet Kritik aus und ignoriert mildere Mittel. Die Analyse.
Der von der EU-Kommission vorgeschlagene EU Kids Act soll Altersschranken für zahlreiche Orte im Netz zur Pflicht machen, um junge Menschen vor Gefahren zu schützen. Die Pläne stoßen auf teils heftige Kritik, unter anderem bei Fachverbänden aus Kinderschutz, Medienpädagogik und Digitalrechten, bei Jugend- und Elternvertretungen.
Parallel zum Gesetzentwurf hat die EU-Kommission eine 83-seitige Folgenabschätzung vorgelegt. Sie soll die wissenschaftliche Basis der Pläne untermauern und grundrechtliche Bedenken ausräumen. „Von Anfang an hat die Kommission bei dieser Initiative einen evidenzbasierten Ansatz verfolgt“, heißt es etwa. Gerade bei Alterskontrollen weist das Papier jedoch Mängel auf, wie unsere Analyse anhand von fünf Beispielen zeigt.
- Mildere Mittel nicht ausreichend diskutiert
- Irreführende Darstellung des eigenen Expert*innen-Gremiums
- Falsche Darstellung des deutschen Expert*innen-Gremiums
- Dünne Trostpflaster gegen grundrechtliche Bedenken
- Wunschdenken bei der Wirkung von Alterskontrollen
1. Mildere Mittel nicht ausreichend diskutiert
Ein Kernstück des EU Kids Acts sind strenge Alterskontrollen. Sie sollen sicherstellen, dass sich junge Menschen an Altersgrenzen halten. Betroffen sind etwa soziale Medien, Videoplattformen, Chatbots, Apps und Spiele, sofern sie nicht kindgerecht gestaltet sind. In der Folge müssten entsprechende Anbieter auch erwachsene Nutzer*innen wie Minderjährige behandeln, bis die Volljährigen das Gegenteil beweisen. Die Kontrollen sollen etwa auf Dokumenten basieren („age verification“) oder auf Schätzungen („age estimation“), etwa nach einem biometrischen Scan des Gesichts.
An diesem Ansatz gibt es viel Kritik. Zu den zentralen Argumenten gehört, dass sich nicht nur junge Menschen den Kontrollen unterziehen müssten, sondern alle. Hierfür müsste eine neue technologische Infrastruktur entstehen. Sie würde es zum Alltag machen, dass sich Menschen für allerlei Online-Dienste auf Grundlage sensibler Daten kontrollieren lassen, etwa mit ihrem Ausweis oder mit Biometrie, also einzigartigen Körpermerkmalen. Das greift tief in die Rechte der Nutzenden ein.
Mildere Alternativen sind denkbar. Zum Beispiel könnten Erziehungsberechtigte nach Bedarf Jugendschutz-Software auf den Geräten von Kindern und Jugendlichen einsetzen. Eine solche Software könnte etwaige Altersgrenzen gezielt auf dem Gerät durchsetzen. Damit wären flächendeckende Alterskontrollen für unbeteiligte Erwachsene nicht mehr notwendig. Es bräuchte auch keine Verfahren gegen Apps und Plattformen, die keine Alterskontrollen einführen wollen.
Auch zu diesem Ansatz gibt es Gegenargumente. So kann zumindest aktuell verfügbare Jugendschutz-Software Eltern viel Aufwand bereiten und elterliche Überwachung normalisieren. Die Folgenabschätzung der EU-Kommission wiegt die beiden Konzepte jedoch gar nicht erst gegeneinander ab: Elterliche Kontroll-Werkzeuge tauchen lediglich als Ergänzung zu flächendeckenden Alterskontrollen auf, nicht als Alternative.
Eine fundierte Abwägung milderer Mittel hätte allerdings zur Aufgabe einer Folgenabschätzung gehört. In der Institutionellen Vereinbarung über bessere Rechtsdurchsetzung zwischen Kommission, Rat und Parlament heißt es, dass mit einer Folgenabschätzung „alternative Lösungswege“ aufgezeigt werden sollten.
2. Irreführende Darstellung des eigenen Expert*innen-Gremiums
Im Juli haben zwei Fachleute für Gesundheit im Auftrag der EU-Kommission einen Bericht mit Empfehlungen für Kinder- und Jugendschutz im Netz vorgelegt. Die beiden saßen einem Expert*innen-Gremium vor, dem „Special Expert Panel“. Ihr Bericht ist die direkte Grundlage für den Kids Act, heißt es in der Folgenabschätzung.
Bereits im Juli hatten wir die Mängel dieses Berichts ausführlich analysiert. Fazit: Der Bericht soll Alterskontrollen einen wissenschaftlichen Anstrich verpassen. In der Folgenabschätzung stellt die EU-Kommission diesen Bericht und damit auch die Arbeit ihres eigenen Expert*innen-Gremiums irreführend dar.
So heißt es in der Folgenabschätzung, der Bericht sei in einem „unabhägigen Prozess“ entwickelt worden, in dessen Zuge die Expertise von mehr als 60 Fachleuten in verschiedenen Disziplinen gesammelt worden sei. Was die EU-Kommission allerdings unterschlägt: Diese breite Expertise spiegelt sich nicht im Bericht wider. Die beiden Co-Autor*innen haben mit den angehörten Fachleuten keinen Konsens angestrebt, wie die EU-Kommission in einem Pressebriefing klarstellte. Der Bericht gibt vor allem die Empfehlungen von zwei Personen wieder.
Bei der Arbeit des Duos gab es zumindest eine Nähe zur EU-Kommission. Bei mindestens zwei von drei Treffen des Expert*innen-Gremiums war EU-Kommissionspräsidentin Ursula von der Leyen (CDU) persönlich vor Ort. Auf Anfrage von netzpolitik.org erklärte Co-Autor Jörg Fegert (Experte für Kinder- und Jugendpsychiatrie aus Ulm), Expert*innen der EU-Kommission hätten ihn und seine Co-Autorin „auch inhaltlich bei Recherchen und Informationsbeschaffung unterstützt“. Fegert selbst bezeichnete den Bericht als „wissenschaftbasierte Politikberatung“. Diese einschränkenden Aspekte tauchen in der Folgenabschätzung nicht auf.
3. Falsche Darstellung des deutschen Expert*innen-Gremiums
Während zwei eher kommissionsnahe Fachleute für Gesundheit strenge Alterskontrollen empfehlen, kamen breiter aufgestellte Gremien zu weniger eindeutigen Ergebnissen. So hatte der Deutsche Ethikrat mit seinen 26 interdisziplinären Mitgliedern vor Alterskontrollen gewarnt und ein Social-Media-Verbot abgelehnt. Ein vom Familienministerium einberufenes Gremium mit 18 interdisziplinären Mitgliedern hat Alterskontrollen zwar nicht abgelehnt, konnte sich jedoch auf keine einheitliche Altersgrenze für soziale Medien einigen.
Die kritische Position des Deutschen Ethikrats taucht in der Folgenabschätzung der EU-Kommission nicht auf. Die ambivalente Position der vom Familienministerium einberufenen Expert*innen wiederum wird nur einseitig und damit falsch dargestellt. So behauptet die EU-Kommission, die deutschen Expert*innen hätten sich für ein Mindestalter von 13 Jahren ausgesprochen. Aber das stimmt so nicht.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Tatsächlich haben die Expert*innen ausdrücklich zwei Szenarien vorgeschlagen: Entweder ein gesetzliches Mindestalter von 13 Jahren für Social-Media-Accounts oder „keine einheitliche Altersgrenze“, sondern Beschränkungen je nach Dienst und Risiko.
Die EU-Kommission betreibt an dieser Stelle offenbar Rosinenpicken. Das heißt: Sie greift gezielt auf, was zur eigenen Position passt, und lässt anderslautende Aspekte unter den Tisch fallen.
4. Dünne Trostpflaster gegen grundrechtliche Bedenken
Der Widerstand gegen die geplanten Alterskontrollen ist der EU-Kommission nicht entgangen. An mehreren Stellen greift die Folgenabschätzung Bedenken auf. Sie hält ihnen aber keine stichhaltigen Argumente entgegen.
Ein häufig vorgebrachter Einwand ist: Auf Dokumenten basierende Alterskontrollen können Menschen diskriminieren, die keine mit einer Kontroll-App kompatiblen Papiere haben. Allein in Deutschland leben geschätzt Hunderttausende Menschen ohne legalen Aufenthaltsstatus. Hierzu entgegnet die EU-Kommission: Mitgliedstaaten „können“ auf nationaler Ebene „händische“ Verfahren einrichten, etwa in einem Gemeindebüro. Das heißt, Betroffene müssten persönlich vorstellig werden und bei Beamt*innen einen Altersnachweis beantragen.
Das ist nicht überzeugend. Der Ansatz nutzt betroffenen Menschen wenig, wenn Mitgliedstaaten ihn nur umsetzen „können“, aber nicht müssen. Zudem hat es oft Gründe, warum Menschen keine regulären Papiere haben. Etwa, weil sie im Umgang mit Behörden und Bürokratie auf Barrieren stoßen und Institutionen misstrauen, oder weil sie von staatlichen Vertreter*innen bereits schlecht behandelt wurden. Ein Altersnachweis vom Gemeindebüro würde diese Hürden nicht beseitigen.
Laut Folgenabschätzung sollen händisch ausgestellte Altersnachweise ein weiteres Problem mindern, und zwar, dass sich Menschen durch die Alterskontrollen in ihrer Meinungsfreiheit eingeschränkt sehen. Wer also zum Beispiel vor einer Kontrolle auf Basis von Ausweispapieren zurückschreckt, soll sich beim Gang ins Gemeindebüro wohler fühlen. Das ist nicht schlüssig. Die potenziell einschüchternde Wirkung von Kontrollen besteht vielmehr darin, dass es überhaupt Barrieren für die Teilhabe an der digitalen Öffentlichkeit gibt.
Auch gegen Alterskontrollen, die auf Einschätzungen basieren, gibt es häufige Einwände. Oft laufen solche Verfahren auf einen Scan biometrischer Merkmale des Gesichts heraus, wie auch die Folgenabschätzung festhält. Solche Scans können jedoch um wenige Jahre danebenliegen. Für die im Kids Act vorgesehenen feinen Altersstufen bei Jugendlichen ist das zu ungenau. Unter 13, unter 15 oder unter 18? Hier kommt es auf jedes Lebensjahr an. Menschen können zudem diskriminiert werden, wenn eine Software ihr Gesicht falsch einschätzt, etwa aufgrund sichtbarer Behinderungen oder Verletzungen.
Ein Lösungsvorschlag der EU-Kommission: Anbieter sollen kostenlose Beschwerde-Mechanismen einrichten. Die EU-Kommission legt jedoch nicht dar, wie genau eine solche Beschwerde das Problem lösen soll. In der EU gibt es inzwischen negative Erfahrungen mit Beschwerde-Mechanismen auf Grundlage des Gesetzes über digitale Dienste (DSA). Wie der Verbraucherzentrale Bundesverband Anfang 2026 berichtete, stoßen Betroffene auf „technische Hürden, Dark Patterns und ein hohes Maß an Intransparenz“.
Weiter verweist die Folgenabschätzung darauf, dass Technologie zur Alterseinschätzung zunehmend besser werde. Dieser Blick in die Zukunft ist nicht nur spekulativ, sondern auch irreführend. Besser ist nicht gleich gut. Es gibt keinen objektiven Maßstab, um das Alter von Menschen fehlerfrei anhand des Gesichts zu erkennen. Dafür sehen Menschen zu verschieden aus. Dieses Problem lässt sich auch durch eine zunehmend bessere Software nicht aus dem Weg räumen.
Ein anderer Kritikpunkt am Kids Act ist die Gefahr von Overblocking. Das heißt, auch unbedenkliche Angebote könnten sich gegenüber jungen Menschen abschotten müssen. Die Folgenabschätzung bezeichnet das ausdrücklich als Risiko. Demnach könnten sogar Dienste mit Altersschranken belegt werden, „die speziell für Minderjährige konzipiert und betrieben werden und deren Interessen bestmöglich berücksichtigen“. Als Gegenargument führt die EU-Kommission das „Vorsorgeprinzip“ ins Feld. Einfach ausgedrückt geht es darum, lieber zu viel als zu wenig zu blockieren. Fundiert abwägen ließe sich das nur, wenn das mögliche Ausmaß von Overblocking bekannt wäre. Die Folgenabschätzung beantwortet das nicht.
Nicht zuletzt fällt ins Auge, dass ein entscheidendes Puzzleteil der Folgenabschätzung von Alterskontrollen fehlt. So habe die EU-Kommission eine externe Studie in Auftrag gegeben, „um die Auswirkungen von Altersfeststellung auf Grundrechte von Kindern und Erwachsenen“ zu untersuchen. Ergebnis: unbekannt. Die Studie soll erst Ende des Jahres erscheinen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
5. Wunschdenken bei der Wirkung von Alterskontrollen
Die größte Hoffnung der Befürworter*innen strenger Alterskontrollen lautet: Sie bilden einen wirksamen Schutzschirm, der junge Menschen vor den vielseitigen Risiken und Gefahren aus dem Netz bewahrt. Diese Hoffnung geht auch aus der Folgenabschätzung hervor, wenn es etwa heißt: „Eine zuverlässige Altersüberprüfung ist entscheidend, damit Minderjährige nur auf Dienste und Systeme zugreifen, die sicher und für ihr Alter geeignet sind.“ Allerdings liefert die EU-Komission keine Belege, dass das so funktioniert.
Die Co-Vorsitzenden des „Special Expert Panels“ haben in ihrem Bericht festgehalten: „Erste Ergebnisse aus Ländern, die pauschale Altersbeschränkungen für den Zugang zu sozialen Medien eingeführt haben, zeigen, dass die meisten Minderjährigen einen Weg finden, diese Regelungen zu umgehen.“ Und weiter: „Die Wirksamkeit von Altersbeschränkungen würde einen Wandel in gesellschaftlichen Einstellungen erfordern.“ Das wirft die Frage auf: Können Alterskontrollen tatsächlich ein Schutzschirm sein oder sind sie eher ein Signal? Die Antwort darauf wäre entscheidend, um die Verhältnismäßigkeit der Maßnahmen abzuschätzen.
Die Folgenabschätzung der EU-Kommission behandelt dieses Problem nur oberflächlich. So heißt es an einer Stelle mit Blick auf Alterskontrollen: „Technische und praktische Umgehung bleiben möglich.“ An anderer Stelle heißt es, junge Menschen könnten aufgrund von Altersschanken zu anderen Angeboten abwandern.
Diesen Bedenken hält die Folgenabschätzung den „horizontalen“ Ansatz des Kids Act entgegen. Demnach sollen sich Millionen App- und Website-Betreiber*innen an die neuen EU-Standards halten: kindgerechtes Design für offen zugängliche Angebote; robuste Alterskontrollen für altersbeschränkte Funktionen. Das führt zu einer Frage, mit der die erhoffte Schutzwirkung steht und fällt: Wie realistisch ist es, dass eine kritische Masse an international verfügbaren Apps und Websites da überhaupt mitmacht? Auf diese Grundsatzfrage geht die Folgenabschätzung nicht ein. Aufsichtsbehörden, heißt es zumindest, brauchen „wahrscheinlich“ mehr Ressourcen.
Wie groß die Lücke zwischen Gesetz und Wirklichkeit im Digitalen ist, zeigt die jüngere Geschichte von Internet-Regulierung. Obwohl zum Beispiel frei zugängliche Pornoseiten in der EU seit Jahren illegal sind, ist das Netz noch immer voll davon. Auch gegen systematische Datenschutz-Verstöße von Databrokern sind Aufsichtsbehörden nach mehr als acht Jahren DSGVO praktisch machtlos. Bei der erhofften Schutzwirkung des geplanten Kids Act spielt Wunschdenken offenbar eine wichtige Rolle.
Laut Folgenabschätzung hatte es die EU-Kommission sogar in Erwägung gezogen, „jeden“ digitalen Dienst, der für Minderjährige zugänglich ist, vorab („ex ante“) auf Kinder- und Jugendschutzstandards zu prüfen – also mehrere Millionen digitaler Angebote. Wie aus der Folgenabschätzung hervorgeht, wurde das jedoch verworfen, weil es nicht praktikabel ist.
Nun sind Parlament und Ministerrat am Zug
Sollte der Kids Act Realität werden, können auf Betreiber*innen von Apps und Websites Kosten zukommen. Für die „meisten“ Anbieter seien die Kosten „im Allgemeinen tragbar“, so die Folgenabschätzung. Demnach könnten kleine und mittelgroße Anbieter mehrere Hundert bis wenige Tausend Euro ausgeben müssen, um Alterskontrollen einzurichten. Billiger könnte es werden, wenn Angebote wie WordPress oder Shopify entsprechende Plug-ins anbieten.
Während kommerzielle Anbieter einige Cent pro Alterskontrolle verlangen, sollen staatliche entwickelte Kontrollmethoden wie die „Mini-Wallet“ kostenlos sein. Auf negative Folgen für kleine, nicht-kommerzielle Angebote geht die Folgenabschätzung nicht näher ein.
Als Nächstes müssen EU-Parlament und Ministerrat ihre Positionen zum Entwurf der EU-Kommission entwickeln. Danach steht ein Trilog an, in dem Parlament, Rat und Kommission einen Kompromiss suchen. Wie lange sich all das zieht, lässt sich schwer schätzen. Der Jurist Stephan Dreyer vom Hans-Bredow-Institut hält eine Einigung bis Ende 2027 oder Anfang 2028 für möglich.
Schon jetzt vernetzt sich die EU-Kommission bei dem Thema über Europas Grenzen hinaus. So habe die zuständige Generaldirektion (DG Connect) bereits im November 2025 eine „trilaterale Arbeitsgruppe für technische Fragen der Altersüberprüfung“ gegründet, heißt es in der Folgenabschätzung. Teil davon sind demnach die Aufsichtsbehörden in Australien und dem Vereinigten Königreich. Auch dort treiben Regierungen Zugangsbeschränkungen für junge Menschen und Alterskontrollen für alle voran.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Mit zwei Gesetzentwürfen will die EU-Kommission die Grenzagentur Frontex zur zentralen Abschiebeagentur aufrüsten. Dabei spielt auch Social-Media-Monitoring eine Rolle. Ein EU-Abgeordneter warnt, dass Frontex damit zu einer europäischen Version der US-Deportationspolizei ICE werden könnte.
Die EU-Grenzagentur Frontex soll mehr Macht bekommen. Dazu hat die EU-Kommission am Dienstag zwei Gesetzentwürfe vorgestellt, die einen Umbau von Frontex zur Abschiebeagentur bedeuten. „Heute schlagen wir vor, dass Frontex zum zentralen EU-Akteur für Rückführungen wird“, sagte EU-Innenkommissar Magnus Brunner (ÖVP) aus Österreich.
Bei Frontex soll ein „Rückkehrkoordinierungs-Zentrum“ entstehen, in dem die Agentur Abschiebungen EU-weit organisieren soll. Die Kompetenzen von Frontex sollen dabei nicht an der EU-Außengrenze enden: „Der Vorschlag sieht vor, dass Frontex auch Rückführungen aus Nicht-EU-Ländern in andere Nicht-EU-Länder organisieren und durchführen kann“, heißt es von der EU-Kommission. Das bezieht sich auf sogenannte Return Hubs, also Abschiebezentren in Nicht-EU-Staaten.
Zudem will die EU-Kommission Frontex auch im Digitalen aufrüsten. Hierfür soll Frontex ein Überwachungszentrum („Online monitoring and response centre“) einrichten. Es soll laut Artikel 33 des Entwurfs zur Änderungsverordnung über die Europäische Grenz- und Küstenwache öffentlich verfügbare Online-Inhalte überwachen, die „das unbefugte Überschreiten der Außengrenzen der Union erleichtern, fördern oder Anleitungen dazu geben“. Das betrifft beispielsweise Social-Media-Inhalte, in denen sich Menschen auf der Flucht nach Europa koordinieren. Mit der Beobachtung soll Frontex auch abschätzen, wo in Zukunft vermehrt Menschen versuchen könnten, in die EU zu kommen.
Frontex soll „Trusted Flagger“ werden
Beim Monitoring soll es nicht bleiben. Die EU-Kommission will Frontex auch zu einem „Trusted Flagger“ nach dem Digitale-Dienste-Gesetz der EU machen. Diese als vertrauenswürdige Hinweisgeber eingestuften Stellen melden potenziell strafbare Inhalte direkt an Plattformen, die solche Meldungen dann mit besonderer Priorität bearbeiten müssen.
Einen Status als Trusted Flagger können Koordinierungsstellen der EU-Mitgliedstaaten vergeben. Die Vizepräsidentin der EU-Kommission, Henna Virkkunen, sagte am Dienstag, Frontex werde diesen Status entsprechend beantragen. Wegen der „besonderen Expertise“ der Grenzagentur rechne sie mit einer Zulassung, zitiert Politico die finnische Politikerin, die auch Kommissarin für „Digitale- und Grenztechnologien“ ist.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Auch eine Kooperation mit Europol ist im Gesetzentwurf vorgesehen. Die EU-Polizeiagentur meldet seit vielen Jahren Social-Media-Accounts an Plattformen, die mutmaßlich für Schleuserdienste werben würden. Im Dezember 2021 etwa meldete Europol, 455 Accounts zur Löschung gemeldet zu haben, die „illegale Migration von Belarus nach Europa“ begünstigen würden.
Eine neue „Grenz- und Rückkehrreserve“
Zum Bereich „Krisenreaktion“ gehört neben dem Online-Monitoring auch eine geplante sogenannte Schnelleinsatztruppe. EU-Staaten sollen diese Gruppe anfordern können, um sofort Verstärkung von Frontex zu bekommen. Ob die Truppe dann in einem Mitgliedstaat einrückt, soll der Exekutivdirektor von Frontex entscheiden. „Wir wollen, dass Frontex innerhalb von Stunden und nicht Wochen da ist“, sagte Innenkommissar Brunner in einer Rede.
Das Personal dafür soll aus einer ständigen Reserve kommen, die sich auch aus Grenzbeamt:innen der EU-Länder zusammensetzt. Dafür soll die Truppe bis zum Jahr 2041 auf eine Größe von 30.000 Personen anwachsen, 17.000 davon sollen zu einer neuen „Grenz- und Rückkehrreserve“ gehören. „Hinzu kommt die Verdoppelung des eigenen Personals von Frontex und der bereits vorhandenen 7.000 aus den Mitgliedstaaten abgeordneten Mitarbeiter“, so die EU-Kommission in einer Pressemitteilung.
Die Maßnahmen sollen auch eine Reaktion auf die Ereignisse in der spanischen Exklave Ceuta von Ende Juli sein. Innerhalb kurzer Zeit waren Zehntausende Personen schwimmend aus dem benachbarten Marokko nach Ceuta geflohen. Mehr als 140 Menschen sollen dabei gestorben sein. Von denen, die es schafften, ist der Großteil wieder zurück in Marokko. Vor allem Minderjährige blieben – doch es mangelte an Versorgung und Hilfe. Um nach Ceuta zu gelangen, organisierten sich Menschen auch online, etwa in Chatgruppen. Marokko gab Sozialen Medien die Schuld an den Vorkommnissen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Statt „noch mehr Abschottung“ müsse die EU auf die „vielen Toten von Ceuta“ mit einer verantwortungsvollen und solidarischen Migrationspolitik antworten, kommentierte der Bundestagsabgeordnete Marcel Emmerich von den Grünen den Gesetzentwurf.
Ähnlich reagiert sein Parteikollege und EU-Abgeordneter Erik Marquardt, der dem Ausschuss für bürgerliche Freiheiten, Justiz und Inneres angehört. „Die EU-Kommission läuft Rechtspopulistinnen und Rechtspopulisten hinterher, statt auf Fakten zu setzen und pragmatisch die Schwächen von Frontex anzugehen“, sagte er. „Sie läuft Gefahr, Frontex in eine europäische Version der ICE zu verwandeln.“ In den USA setzt Präsident Donald Trump die bewaffneten Abschiebe-Trupps von ICE für Deportationen ein.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Brasiliens Linke hat in sozialen Medien traditionell einen schweren Stand. Trotz des Gegenwinds gelang Präsident Lula die Wiederwahl. Dazu hat entscheidend eine Online-Kampagne beigetragen, die auf Mobilisierung vor Ort gesetzt hat.
Vor drei Wochen sah die Welt für Luiz Inácio Lula da Silva noch ganz anders aus. Im ersten Wahlgang der brasilianischen Präsidentschaftswahl hatte er über zwei Millionen Stimmen weniger als sein Herausforderer Flávio Bolsonaro erhalten, eine Wiederwahl des Präsidenten schien beinahe ausgeschlossen: Ein Sieg in der Stichwahl ist einem Zweitplatzierten in der Geschichte Brasiliens bis dahin noch nie gelungen.
Dass Lula die Wahl am Sonntag letztlich mit einem Vorsprung von über vier Millionen Stimmen gewinnen konnte, hat viele Beobachter verblüfft. Zum Überraschungssieg beigetragen hat ausgerechnet auch ein WhatsApp-Kanal – eine Domäne, die bislang als ideale Spielwiese insbesondere für rechte Politiker:innen in Brasilien galt.
Ein Kommunikationskanal des linken Abgeordneten André Janones wandelte sich nach der Schlappe im ersten Wahlgang zum Koordinationsraum für „Lulas Armee“. Von dort aus dirigierte Janones seine Mitstreiter:innen, teilte sie zu „Missionen“ ein und rief sie auf, Lulas Botschaften in sozialen Medien zu verstärken. „Geht viral!“, lautete die erfolgreiche Devise. Innerhalb weniger Tage wuchs der Kanal explosionsartig an, von rund 50.000 Mitgliedern auf knapp 3,5 Millionen. Am Wahltag verzeichnete er fast 11 Millionen Teilnehmende.
Umkämpfte Richtungswahl
Bei der Richtungswahl im bevölkerungsreichsten Land Südamerikas stand einiges auf dem Spiel: Während sich der linke Lula für Sozialprogramme stark machte, den Regenwald schützen und weiter auf internationale Kooperation setzen wollte, trat der rechte Bolsonaro mit wirtschaftsliberalen Schwerpunkten an, etwa Regulierungsabbau, weniger Steuern und Ausgabenkürzungen.
Zugleich schmiegte sich Bolsonaro an US-Präsident Donald Trump an und kündigte an, bei einem Wahlsieg seinen inhaftierten Vater Jair Bolsonaro zu begnadigen. Der Ex-Präsident wurde nach einem Putschversuch zu 27 Jahren Gefängnis verurteilt.
Bei reinem Online-Aktivismus beließ es das Lula-Lager indes nicht. Viele der WhatsApp-Missionen bestanden daraus, vor Ort mit potenziellen Wähler:innen zu sprechen und sie zu aktivieren. Es sei genau diese Verknüpfung von digitalen Kampagnen mit der Mobilisierung der Basis gewesen, die zum Erfolg beigetragen habe, sagte die Politikwissenschaftlerin Denilde Holzhacker der BBC.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
„Es spricht für Lula, dass er seine eigene Schwäche erkannt und seinen Stil grundlegend geändert hat“, sagte Holzhacker. „Und Janones schaffte etwas, das für die brasilianische Linke zuvor undenkbar schien: die sozialen Medien zu dominieren.“
Eigentümliche Schieflage
Leicht war das nicht. Nur zwei Wochen vor der Wahl schränkte etwa Meta vorübergehend die Reichweite vieler Instagram-Accounts ein, die sich kritisch über Bolsonaro äußerten oder politisch links standen. Schon im September hatte Meta kostenpflichtige Werbe-Accounts des Lula-Teams auf Facebook und Instagram wegen angeblicher Regelverstöße zeitweise gesperrt. Und WhatsApp-Nutzer:innen wunderten sich, warum der KI-Agent des Messengers, der ebenfalls zum Meta-Konzern gehört, problemlos Bilder von Bolsonaro generieren konnte, Bilder von Lula jedoch nicht.
Unabhängig davon dokumentierte die Nichtregierungsorganisation CTRL+Z mehr als tausend Fälle von Online-Zensur zumeist auf Instagram, darunter Account-Sperren und Einschränkungen von Reichweite. In aller Regel seien Lula nahestehende Accounts betroffen gewesen, so die NGO.
Derweil akzeptierte Meta einem Bericht der internationalen NGO Ekō zufolge KI-generierte Werbe-Videos voller Desinformation, die teils aus dem Ausland gebucht wurden. Auch Amnesty International deckte in einer Untersuchung auf, wie leicht sich Facebook für solche Manipulationskampagnen missbrauchen lässt.
In einer Beschwerde ans Oberste Wahlgericht des Landes unterstellte Lula dem US-Konzern des Trump-Freundes Mark Zuckerberg, die Wahl zugunsten Bolsonaros zu manipulieren. Meta wies die Vorwürfe zurück und sprach von technischen Fehlern.
Selbst der WhatsApp-Account von Janones war Mitte Oktober für 48 Stunden suspendiert. Immerhin war hierbei klar, wer dahintersteckte: der Präsident des Wahlgerichts, Kássio Nunes Marques. Es gebe Hinweise auf die Verbreitung von Desinformation, so seine Begründung. Die erwies sich letztlich als haltlos. Auf seinen Posten berufen wurde Nunes Marques vom damaligen Präsidenten Jair Bolsonaro.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Neuer Anlauf für Tech-Regulierung angekündigt
Für Meta und andere Tech-Konzerne wird der teils undurchsichtig verlaufene Wahlkampf ein Nachspiel haben. Schon heute gelten in dem Land strenge Online-Gesetze, was unter anderem zu temporären Sperren des Messengers Telegram oder des Kurznachrichtendienstes X führte. In seiner Dankesrede erneuerte Lula seine Kritik an den Tech-Konzernen und kündigte eine verschärfte Gangart bei der Regulierung sozialer Medien an.
Wie dies genau aussehen soll, bleibt vorerst offen: In der Vergangenheit hatte das Verfassungsgericht mehrfach über das Ziel hinausschießende Regeln aufgehoben, zudem drohte Donald Trump wiederholt mit Strafzöllen. Als gesichert gilt jedoch, dass der inzwischen 81-jährige Lula neuen Gefallen an digitalen Medien gefunden hat.
Noch vor Kurzem besaß Lula nicht einmal ein Smartphone, nun hat er mit Hilfe seines Digital-„Generals“ Janones die direkte Online-Kommunikation mit Wähler:innen entdeckt. „Wir werden unseren Regierungsstil ändern“, zitierte ihn der Spiegel. „Wir werden das Volk stärker an unseren Entscheidungen beteiligen, die digitale Kommunikation wird einen großen Platz in meiner Regierung bekommen.“
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Meta sperrt Konten von Organisationen und Einzelpersonen, ohne eine klare Begründung zu geben. Weil die Sperrungen oft queere und progressive Konten treffen, werfen Kritiker:innen Meta Zensur vor.
Vor einer Woche sorgte die Sperre des Instagram-Accounts von „No Kings“, einer Anti-Trump-Protestbewegung in den USA, für Schlagzeilen. Instagram-Eigner Meta wird auch vorgeworfen, in Brasilien vor der jüngsten Wahl progressive Konten eingeschränkt zu haben, die sich für Präsidentschaftskandidat Lula aussprachen. Lula, der die Wahl am Sonntag gewann, sagt, er sei ebenfalls von einer gedrosselten Reichweite betroffen gewesen. Weltweit gibt es immer wieder Berichte über unrechtmäßige Accountsperren auf Plattformen, die zu Meta gehören.
Fran Ñurinda (Zilu), ein nicaraguanischer Journalist, der in Berlin wohnt, stellte im Mai fest, dass seine Instagram-Konten gesperrt sind. Betroffen waren der Podcast „Woke-ish Talk“, in dem Fran mit Mitgründer Dirandra Sandyakala queere und migrantische Themen bespricht, sowie „Imaginary Box“, ein Ausrüstungsverleih für queere und trans Kulturschaffende in Berlin. Der Grund? Sein mit den Konten verknüpfter Facebook-Account. Der war zuvor vom Netz genommen worden.
Kein Einspruch möglich
Warum das Facebook-Konto gesperrt wurde, konnte Fran, so erzählt er, nicht nachvollziehen. Die E‑Mail, die Meta ihm schickte, habe keinen konkreten Grund genannt. Dafür habe er einem Link folgen können, um Widerspruch gegen die Entscheidung einzulegen. Als er daraufklickte, sei ihm angezeigt worden, dass seine Unterlagen geprüft würden. Dabei habe er noch gar nichts eingereicht.
„Ich finde es besorgniserregend, dass eine automatisierte Entscheidung dazu führt, dass wir als Menschen mit migrantischem und queerem Hintergrund unsere Plattform verlieren, auf der wir uns ausdrücken; gerade jetzt, wo das Klima uns gegenüber immer feindseliger wird“, sagt Fran.
Ähnlich wie Fran und seinen Projekten ging es PRAZZLE Arts. Das ist eine Plattform für Künstler:innen, aus der sich ein Magazin entwickelt hat und die von Hamburg aus kuratiert wird. Als deren Instagram-Seite – ebenfalls ohne explizite Begründung – von Meta aus dem Netz genommen wurde, „verschwand damit die Arbeit von Tausenden“, berichtet die Gründerin Ann Austin. Außerdem habe PRAZZLE Arts Glaubwürdigkeit verloren: „Externe Partner wie Festivals hinterfragen jetzt, ob wir stabil sind“, sagt Ann. Zum Teil hätten diese aufgehört, ihnen zu antworten. Auch im Fall von PRAZZLE Arts funktionierte der Einspruch nicht und das Konto wurde nach ein paar Monaten dauerhaft deaktiviert. Ann schaffte es nur einmal mit einem Menschen bei Meta zu sprechen – und das obwohl sie nur für diesen Zweck die Meta-Verified-Abonnements für Instagram und Facebook zahlte, die einem den Zugang zu menschlichen Support-Mitarbeitern versprechen. Doch auch diese Person konnte ihr nicht weiterhelfen.
Wie die Moderation von Konten in den sozialen Medien ablaufen soll, wird eigentlich seit einigen Jahren durch den Digital Services Act (DSA) geregelt. Das europäische Gesetz verpflichtet Plattformen wie Instagram zum Beispiel dazu, bei Sperren eine „klare und spezifische Begründung“ zu liefern (Artikel 17). Tatsächlich erklärt Meta aber oft nur vage, der Nutzer habe gegen „eine“ Richtlinie verstoßen, ohne diese klar zu benennen. Für die Betroffenen ist es daher schwer bis unmöglich, zu verstehen, was sie falsch gemacht haben und wie sie ihren Account retten können. Auch als im Frühling die Instagram-Seiten von mehreren Berliner Clubs gesperrt wurden, berichteten die Betroffenen, dass ihnen gegenüber kein Grund angegeben worden sei.
Meta kennt das Problem
Auf Nachfrage von netzpolitik.org erklärt Meta, dass das Unternehmen eine Begründung gemäß dem DSA liefere. Meta behauptet auch, Sperren würden nur bei dauerhaften Verstößen oder „schwerwiegenden Sicherheitsrisiken“ erfolgen wie Kinderpornografie oder Gewaltaufrufen. In vielen Fällen wurden Betroffene aber auch dann gesperrt, wenn ihre Inhalte vorher nie beanstandet wurden. So erging es etwa Fran.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Die Probleme bei der Moderation von Konten und Inhalten sind nicht neu und dem Unternehmen bekannt. Anfang 2025 verkündete Meta im Haus-Blog, die Zustände verbessern und mehr Inhalte erlauben zu wollen. Vor einem Jahr äußerte sich das Unternehmen ähnlich gegenüber der britischen BBC. Immer neue Fälle zeigen jedoch, dass es weiterhin ungerechtfertigte Sperrungen gibt.
Mitursache des Problems ist sicherlich, dass die Entscheidungen automatisiert von „KI-Systemen“ getroffen werden, wie Meta im März ankündigte. Menschen sollen (nur noch) bei den „kritischsten“ Entscheidungen „eine zentrale Rolle spielen“, etwa bei Einsprüchen nach der Kontodeaktivierung. Ist menschliche Aufsicht bei der Überprüfung eines Einspruchs garantiert? Wie kann ein Einspruch funktionieren, wenn dieser durch das gleiche automatisierte System bewertet wird, das bereits im ersten Schritt – womöglich fälschlicherweise – eine Sperrung ausgelöst hat? Meta antwortete darauf nicht.
„Die KI sperrt aus den wildesten Gründen“, sagt Thomas Gericke gegenüber netzpolitik.org. Er ist Unternehmensberater und nutzte Instagram, um dort Anzeigen für seine Dienstleistungen zu schalten. Schon seit drei Jahren versucht er, sein Facebook-Werbekonto zu reaktivieren – ohne das er keine gezielte Werbung auf Instagram schalten kann. Um eine fehlerhafte Blockade auszulösen, reiche es scheinbar aus, irgendetwas an den Kontoeinstellungen zu ändern. Das habe er auch so in seinem Bekanntenkreis mitbekommen, sagt Thomas.
Dieses Problems scheint sich Meta bewusst zu sein. Thomas sagt, ein Support-Chatbot habe ihm den Tipp gegeben, weitere Einstellungen in seinem Konto zu ändern, um dadurch die Sperrung wieder aufzuheben. Es habe nicht funktioniert. Auch der menschliche Support, den er tatsächlich erreicht habe, habe ihm nicht weiterhelfen können und auch nicht die konkrete Richtlinie genannt, gegen die er verstoßen haben soll. Thomas sagt, er habe von Anwälten bereits mehrere Schreiben verschicken lassen. Sich auf ein Verfahren gegen Meta einzulassen, sei aber ohnehin „für einen normalen Menschen unmöglich“. Er sagt: „Ich fühle mich maximal hilflos und im Stich gelassen.“
Zensurvorwürfe in Albanien
Sind die Sperrungen tatsächlich nur KI-verschuldete Fehler? Weil besonders oft queere, feministische und progressive Stimmen betroffen sind, werfen NGOs und Politiker wie die grüne Europa-Abgeordnete Alexandra Geese Meta Zensur vor. Der Vorwurf hat neues Gewicht bekommen, als im Sommer zahlreiche Konten von Aktivisten, Journalisten und Politikern gesperrt wurden, die mit der Flamingo-Revolution in Albanien zusammenhängen. Bei den Protesten stellen sich Albaner gegen ein geplantes Bauprojekt für ein Luxusresort von Ivanka Trump und Jared Kushner sowie die albanische Regierung.
Über 30 EU-Abgeordnete der Fraktionen S&D, Renew Europe, Grüne/EFA und Die Linke forderten die EU-Kommission daraufhin auf, den Fall zu prüfen und mit Meta darüber zu sprechen. „Mark Zuckerbergs Verständnis von ‚Meinungsfreiheit‘ scheint sich nur auf Meinungen zu beziehen, die mit der politischen Agenda der Trump-Regierung übereinstimmen“, kommentierte die Abgeordnete Geese. Sie verlangt, dass die Kommission die wiederholten Fälle von gesperrten Konten nicht nur als Verstoß gegen die Vorschriften zur Transparenz und zur Bearbeitung von Beschwerden untersucht, sondern auch „als systemisches Risiko für die Meinungsfreiheit, die Medienfreiheit und den öffentlichen Diskurs“. Die Kommission ist dafür verantwortlich, den Digital Services Act gegen Meta durchzusetzen.
Auf Nachfrage von netzpolitik.org erklärte ein Kommissionssprecher, dass der DSA nur in der EU gelte – also nicht in Albanien –, man aber von den Geschehnissen „nicht überrascht“ sei. Seit zwei Jahren untersuche die Kommission schon das sogenannte „Shadow Banning“ politischer Stimmen bei Meta im Rahmen eines DSA-Verfahrens. „Wir haben den Verdacht, dass die Inhaltsmoderation in bestimmten Bereichen stattfindet“, sagte der Sprecher. Eine abschließende Entscheidung liegt noch nicht vor. Im Oktober 2025 stellte die Kommission jedoch vorläufig fest, dass es Mängel bei Metas Inhaltsmoderation gibt. Nutzern sei es etwa nicht möglich, bei der Beschwerde Erklärungen abzugeben oder Dokumente anzuhängen. Das begrenze die Wirksamkeit der Beschwerdefunktion. Als Nächstes könnte die Kommission entweder eine Lösung von Meta annehmen und das Verfahren einstellen oder eine Strafe verhängen. Bei anderen DSA-Verfahren ist jede dieser Optionen schon zum Tragen gekommen.
NGOs haben Klage eingereicht
Die NGO Repro Uncensored, die Fälle von Zensur in den sozialen Medien dokumentiert, ist derweil selbst einen Schritt weiter gegangen. Als Antwort auf die steigende Zahl von Fällen hat sie in den Niederlanden gemeinsam mit einem Bündnis betroffener Organisationen und der NGO Bits of Freedom im Mai eine Klage gegen Meta eingereicht. Die Klagenden verweisen dabei auf Transparenzmängel, mangelnde Verantwortlichkeit und Diskriminierung. „Bei dieser Klage geht es darum, einen Präzedenzfall zu schaffen, um Rechenschaftspflicht zu gewährleisten und die Grundrechte im digitalen öffentlichen Raum zu schützen“, sagt Martha Dimitratou, Leiterin von Repro Uncensored. Im Kontext der Account-Sperren in Albanien fordert sie Meta dazu auf, zu untersuchen, wer hinter diesen Angriffen steckte und wie es möglich war, dass die Meldesysteme der Plattformen als „Instrumente politischer Zensur“ genutzt wurden.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Die Zensurvorwürfe streitet Meta ab. Ein Sprecher sagt: „Jede Organisation und jede Person auf unseren Plattformen unterliegt denselben Regeln, und jegliche Behauptungen, die Durchsetzung erfolge aufgrund der Gruppenzugehörigkeit oder der Vertretung bestimmter Interessen, sind unbegründet.“
Metas eigener Aufsichtsrat kritisierte im Juni ebenfalls die vielen Account-Sperren und das grundsätzliche Vorgehen des Unternehmens bei der Moderation. Das Gremium formulierte mehrere Empfehlungen, wie Meta das System verbessern sollte: nachvollziehbare Begründungen, faire Einspruchsverfahren und Transparenzberichte über Sperrungen. Meta kommentierte, dass das Unternehmen die Empfehlungen bewerten und in Zukunft darauf antworten werde. Auf Nachfrage von netzpolitik.org teilte das Unternehmen nicht mit, ob es vorhat, die Empfehlungen umzusetzen.
Plan B?
Der europäische Digital Services Act liefert eigentlich eine Lösung für den Fall, dass Plattformen dem Einspruch nicht nachkommen: Nutzer können sich bei einer außergerichtlichen Streitbeilegungsstelle beschweren, etwa bei der Organisation User Rights, wenn sie mit einer Entscheidung der Plattform nicht einverstanden sind. Fran, der Initiator des Podcasts Woke-ish Talk, beschwerte sich dort. Doch es stellte sich heraus, dass Meta User Rights mitgeteilt hatte, dass Fran nicht alt genug sei, um Facebook zu nutzen. Da die Organisation das Alter nicht verifizieren darf und für nur für Fragen zu Inhalten, nicht zu Personen zuständig ist, konnte sie Frans Fall nicht bearbeiten. Zur Erinnerung: Das Mindestalter zur Nutzung von Facebook ist 13 Jahre. Fran hat den Account nach eigenen Angaben schon seit über 13 Jahren.
Einen neuen Account für dieselbe Organisation oder Person darf man nach einer Sperre nicht erstellen, weil das als Umgehung des Verbots gelten würde, erzählt Fran in einer neuen Podcast-Folge. Deswegen haben Fran und sein Mitgründer Dirandra „Fagomedia“ ins Leben gerufen, ein neues Mediennetzwerk, und arbeiten dort an ihren Projekten „Woke-ish Talk“ und „Imaginary Box“ weiter.
Ann schrieb auf der PRAZZLE-Arts-Website über ihre Erkenntnis, dass eine Plattform nicht der einzige Ort sein sollte, an dem die eigene Arbeit zu finden ist. Sie hat PRAZZLE Arts jetzt unabhängiger aufgestellt, mit einem Schwerpunkt auf dem Printprodukt, der Website und dem Newsletter. Auch eine Handy-App soll entwickelt werden. In einem Beitrag für Repro Uncensored erklärt Ann darüber hinaus, dass soziale Plattformen jetzt nur noch zum Marketing dienen, nicht als Infrastruktur.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Die Bundesregierung hat das digitale Großprojekt „Mein Bildungsraum“ begraben. Von dem Versprechen, lebenslanges Lernen zu fördern, ist nurmehr eine digitale Zeugnismappe geblieben. Die Gründe für das Scheitern lassen sich benennen. Ein Kommentar.
„Mein Bildungsraum“ – ein großer Name für ein inzwischen sehr kleines Projekt. Gestartet hat es vor gut fünf Jahren als Nationale Bildungsplattform (NBP). Sie sollte ein Angebot für alle Bürger*innen sein, das ihnen – „vom kleinen Schulkind bis zum Rentner“ – über eine „Digitale Vernetzungsinfrastruktur“ lebenslanges Lernen ermöglicht.
Ohne großes Aufsehen hat der Bund sie zu Grabe getragen; geblieben ist nur eine digitale Zeugnismappe unter dem Projektnamen „Digitale Bildungsnachweise“. Eine sehr teure Zeugnismappe, die insgesamt 236 Millionen Euro (PDF) verschlang. So viel hat das Projekt NBP seit Beginn gekostet.
Für dieses Scheitern sind drei wesentliche Fehler entscheidend. Erstens war das Projekt von Beginn an vage konzipiert. Zweitens fehlte eine klare Governance-Struktur. Und drittens entwickelte der Bund die Plattform über die Köpfe der Länder hinweg.
Als Tiger gesprungen
Die Ursprünge der NBP reichen bis ins Jahr 2020 zurück. Damals plante die Große Koalition, staatliche und private Bildungsangebote, ‑materialien und ‑software an einem Ort zu bündeln. Hinter der Plattform stand neben Saskia Esken (SPD) auch die damalige Bundeskanzlerin Angela Merkel (CDU). Für die Umsetzung war das Bundesministerium für Bildung und Forschung (BMBF) unter Anja Karliczek (CDU) zuständig.
Die Projektkasse war prall gefüllt: Satte 630 Millionen Euro standen für das Vorhaben zur Verfügung, Geld aus einem Corona-Fördertopf der EU. Doch spätestens unter Bildungsministerin Bettina Stark-Watzinger (FDP) wurde es ruhig um die NBP. Das Vorhaben erhielt zunächst seinen neuen Namen; 2024 fiel Mein Bildungsraum dann in die Zuständigkeit der Agentur für Sprunginnovationen (Sprind).
Vor gut einem Jahr suchte die Sprind noch Personal für das Projekt. Zur gleichen Zeit gab es im gitlab letzte Aktualisierungen zum Projekt, etwa zur App CloudPDF. Mithilfe von CloudPDF sollen Schulen, „digitale Abiturzeugnisse mit qualifizierten elektronischen Siegeln“ ausstellen können.
Heute bezeichnet „Mein Bildungsraum“ nur noch das Rahmenprojekt für genau diese App. Die Bundesdruckerei setzt sie um. Laut dem Bundesministerium für Bildung, Familie, Senioren, Frauen und Jugend (BMBFSFJ) sollen Bildungsnachweise dieser Art langfristig in der digitalen Brieftasche „d‑you“ abgelegt werden. Eine EUDI-Wallet-fähige Lösung wolle man noch in diesem Jahr testen, erklärt das Ministerium auf Anfrage. Ein Pilotbetrieb sei ab April 2027 geplant.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Vage konzipiert
Der Niedergang des Projekts als Bildungsplattform ist rückblickend wenig überraschend. Schon 2020 fragte eine Studie im Auftrag der Wikimedia Deutschland danach, welche Ziele die Plattform verfolgte. Die Verfasser*innen kritisierten damals, dass das BMBF die „ökonomische Verwertbarkeit“ von Wissen als Maßstab für gute Bildung verstand und das zugrundeliegende Bildungsideal nicht öffentlich diskutiert wurde.
Zudem habe das Projekt technisch nicht bei Null angefangen, so die Studie. Vielmehr sollten bestehende Lösungen „als Einzelanwendungen“ integriert werden. Dabei sei nicht ausreichend geprüft worden, ob diese Lösungen auch zur NBP passen.
Auch das Projektmanagement sei chaotisch gewesen. „Man wollte zu viel auf einmal“, erklärt Anne-Sophie Waag gegenüber netzpolitik.org. Sie ist Referentin für Bildungspolitik bei Wikimedia Deutschland und hatte Einblick in verschiedene Phasen der Projektentwicklung. Sie kritisiert besonders, dass Lehrende, Fachleute aus der Wissenschaft, Bildungseinrichtungen und Schüler*innen bei der Entwicklung der Plattform kaum einbezogen wurden. Dabei sollten gerade sie die Plattform später nutzen.
Fehlende Governance-Struktur
Außerdem habe von Anfang an eine klare Governance-Struktur gefehlt, so Waag. Niemand habe sich den Schuh für das Projekt anziehen wollen. Bis zum Ende blieb unklar, wer das Projekt verantwortet, wer es betreibt und welche Mindeststandards gelten. Als Stark-Watzinger die Zuständigkeit an die Sprind übergab, war die Funktion, Lernmaterialien über die Plattform teilen zu können, „schon nicht mehr Herzstück des Projekts“, so Waag.
Thomas Jarzombek, damals bildungspolitischer Sprecher der Unionsfraktion, warf Stark-Watzinger vor gut zwei Jahren vor (€), sich „mit diesem Großprojekt verrannt“ zu haben. Sie solle sich das Know-how der Edtech-Start-ups zunutze machen, lautete Jarzombeks Vorschlag. „Edtech“ steht für „educational technology“, also technologische Lösungen für den Bildungssektor. Das könnte auch einer Zentralisierung des Großprojekts entgegenwirken: „Bund und Länder könnten wichtige Lehren aus dem interessanten Entwicklungsansatz und der Einbeziehung von Edtech-Start-ups ziehen“, so Jarzombek.
Über die Länder hinweg
Doch statt sich mit den Ländern abzustimmen, entwickelte der Bund die Bildungsplattform über deren Köpfe hinweg. Gerade aber in Bildungsfragen wollen sich die Länder nicht die Butter vom Brot nehmen lassen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Die Kritik des Bundesrechnungshofs gab ihnen bereits 2022 recht. In einem Bericht bezeichnete er die NBP als „Parallelentwicklung“ des Bundes. Dieser habe weder den „Bedarf“ einer solchen Plattform dargelegt, noch habe er in diesem Fall die Finanzierungskompetenz.
Die Länder gehen beim Thema digitale Bildungsinfrastruktur seit Jahren eigene Wege, mit öffentlichen wie mit privaten IT-Dienstleistern. Ihre jeweiligen Lösungen sind nicht ohne Weiteres länderübergreifend einsetzbar, weil ihnen gemeinsame Schnittstellen und Standards fehlen. Von einer übergeordneten Bildungsinfrastruktur ist Deutschland daher nach wie vor weit entfernt.
Es gibt offene Alternativen
Eine solche nationale Struktur bräuchte es auch nicht, sagt Anne-Sophie Waag von Wikimedia Deutschland. Viel wichtiger sei es, den Bildungssektor nicht zum reinen Bildungsmarkt werden zu lassen. Dafür brauche es Gegengewichte und das heißt: öffentliche und vor allem offene Projekte. Bestehende Lernplattformen wie Moodle, ILIAS und Stud.IP seien nicht nur Open Source, so Waag, sondern auch interoperabel.
Doch auch wenn zahlreiche Bildungseinrichtungen diese Software-Angebote nutzen, kämpfen diese dennoch fortwährend ums Überleben. Sie bestehen oftmals nur deshalb fort, weil sie durch ehrenamtliche und unbezahlte Arbeit getragen werden. Hätte der Bund auch nur einen Bruchteil der 236 Millionen Euro in diese Projekte gesteckt, sähe das heute anders aus.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Hunderttausende junge Menschen rufen in Europa zu Massenprotesten auf. Soziale Medien spielen dabei eine entscheidende Rolle. Emanzipatorisch sind TikTok, Instagram und Co. trotzdem nicht. Aber immerhin sind sie wirksam genug, dass so manch einer sie abschalten möchte.
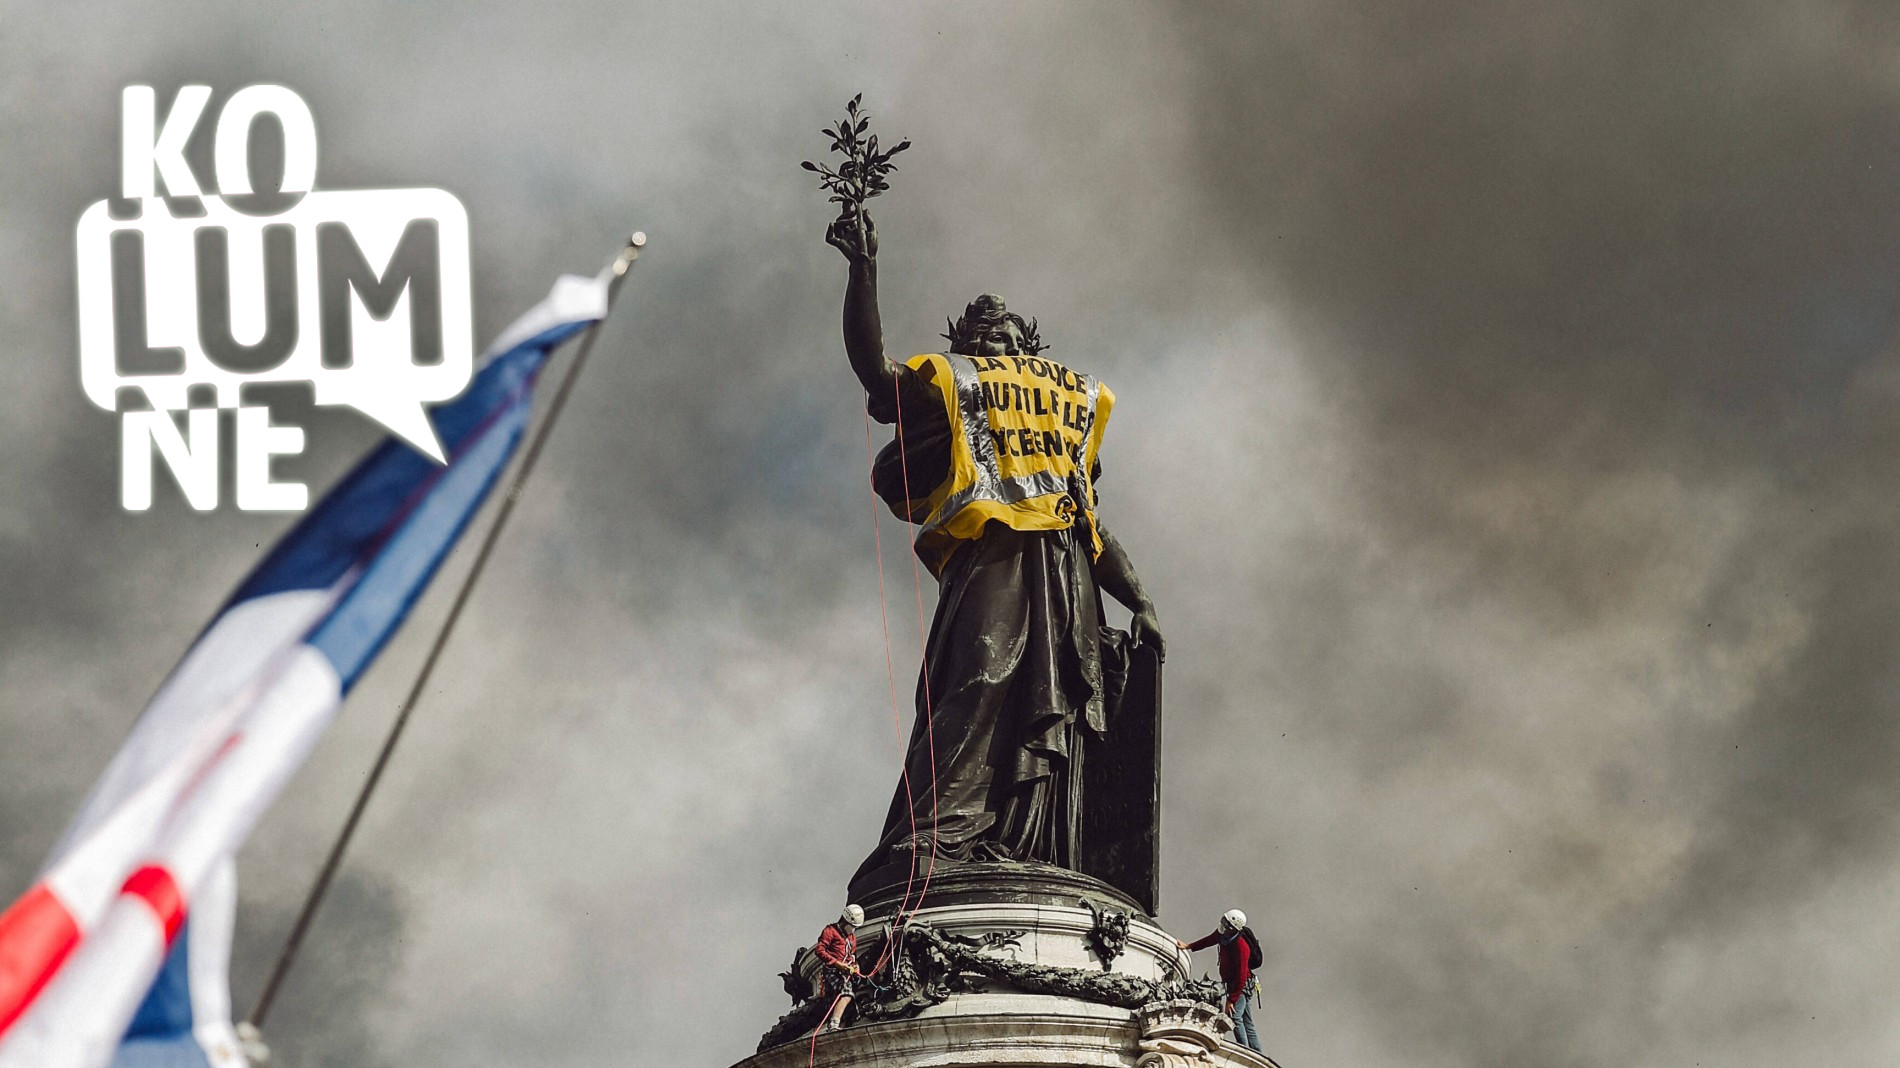
Rauch verdunkelt den Himmel über Paris. Bengalos beleuchten die Köpfe Tausender Menschen, die dicht gedrängt durch die Straßen laufen. Das Monument à la République trägt eine gelbe Signalweste, Leuchtraketen schießen über den Platz. Viele der Demonstrierenden sind schwarz gekleidet, einige tragen ebenfalls gelbe Westen, andere Sturmhauben.
In einer Seitenstraße brennen Mülleimer, die Glasscherben eingeschlagener Autofenster liegen auf dem Asphalt. Im Hintergrund spielt „Smooth Criminal“ von Michael Jackson: „So, Annie, are you okay – are you okay – you’ve been hit by – by a smooth criminal“, tönt es aus meinen Handylautsprechern. „God dammit! Vive la révolution!“, zerfetzt eine Stimme die Musik. Ich scrolle zum nächsten Reel.
Seit etwa zwei Wochen protestieren junge Menschen in ganz Frankreich für Investitionen in Bildung und bessere Zukunftschancen. Und nicht nur dort: Auch in Rom, Lissabon, Bergamo, Brüssel und Tirana finden sich Tausende, meist junge Menschen zu teils gewalttätigen Protesten zusammen.
Ich bekomme davon vor allem über soziale Medien mit – so wie viele junge Protestierende auch. Sie nutzen TikTok, Instagram und Co., um sich städte- und länderübergreifend auszutauschen, zu vernetzen und zu organisieren. Sie sprechen sich in den Kommentarspalten gegenseitig Mut zu, teilen Treffpunkte, Daten und Demokonzepte sowie Videos mit Freund:innen und Bekannten.
Blackout und Polizeigewalt
Mit Verweis auf die Gewalt hat sich Gabriel Attal, einer der vielen ehemaligen Premierminister Frankreichs, für einen temporäres Social-Media-Blackout in Regionen ausgesprochen, die von Ausschreitungen betroffen sind. „Es gibt junge Menschen, die zu Hause miterleben, wie ihre Freunde losziehen, um zu plündern, was den Eindruck erweckt, dass sie damit durchkommen“, so Attal in einem Interview mit dem französischen Radiosender RTL. „Sie sehen das in den sozialen Medien und gehen dann selbst auch los.“ Dass ein „Blackout“ aber maßgeblich in die Grundrechte aller Protestierenden und Bewohner:innen der entsprechenden Regionen eingreifen würde und damit unverhältnismäßig ist, kommt Attal offenbar nicht in den Sinn.
Attals Forderung richtet sich gegen politische Teilhabe, Mündigkeit und Emanzipation. Proteste sind in Demokratien aber ausdrücklich erwünscht. Sie sind ein legitimes Mittel, mit denen der Souverän seine Meinung ausdrückt. Gewaltsame Übergriffe durch Demonstrierende müssen dabei kritisiert und verhindert werden. Soziale Medien können diese Proteste verstärken – und auch gewaltsame Ausschreitungen befördern. Das rechtfertigt aber keinen „Blackout“ ebenjener Medien, die für die friedliche politische Mobilisierung genutzt werden.
Blackouts beziehungsweise Shutdowns von sozialen Medien oder dem gesamten Internet sind ein beliebtes Instrument autoritärer Staaten, um etwa Proteste zu verhindern, staatliche Gewaltübergriffe zu verschleiern oder das politische Narrativ zu kontrollieren. In der Vergangenheit haben sich unter anderem Iran und Afghanistan derartiger Mittel bedient. Der französischen Regierung steht es selbstverständlich offen, sich ebenfalls in diese Reihe zu stellen.
Gleichzeitig geht die französische Regierung mit einem enormen Polizeiaufgebot und teils gewaltsam gegen die Protestierenden vor. Immer mehr von ihnen berichten von schweren Verletzungen durch Polizeigewalt. Die Beamt:innen setzen Tränengas, Blendgranaten und Gummigeschosse ein. Einem 15-Jährigen wurde von einer Polizeigranate die Hand abgerissen.
Baukasten der Emanzipation
In seinem „Baukasten zu einer Theorie der Medien“ erstellte der Schriftsteller Hans Magnus Enzensberger einen Leitfaden für emanzipatorische Medien. Demnach kann in emanzipatorischen Medien jeder Empfänger auch Sender sein. Diese Medien sind von Interaktion und Austausch geprägt und tragen so zu einer gesellschaftlichen Politisierung und Mobilisierung bei.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Im Unterschied dazu zeichnet Enzensberger das Bild von „repressiven Medien“. Hier konsumieren Empfänger Informationen und Meinungen nur passiv. Diese Medien seien im Ergebnis entpolitisierend. Enzensbergers Beschreibung repressiver Medien richtet sich vornehmlich auf klassische Massenmedien.
Gerade diese klassischen Massenmedien verzerrten die anhaltenden europaweiten Proteste in den vergangenen Wochen auf fragwürdige Weise. Die BILD-Zeitung etwa schreibt: „Kommunisten, radikale Linke und internationale Aktivistennetzwerke wollen ein Land nach dem anderen anzünden!“
Ganz anders stellt sich die Lage in den sozialen Medien dar. Hier nutzen die Protestierenden soziale Medien wie TikTok, Snapchat oder Instagram auf emanzipatorische Weise, ganz so, wie Enzensberger es vor mehr als fünfzig Jahren beschrieben hat. Sie interagieren miteinander, tauschen sich über sozialpolitische Fragen aus, politisieren sich und gehen zumeist friedlich demonstrieren.
Es gibt keine neutrale Haltung
Dennoch behaupten gerade klassische Medien, es seien soziale Medien, in denen sich junge Menschen gegenseitig vor allem aufstacheln würden. Hinter dieser Behauptung stecken auch zwei große Missverständnisse.
Erstens hängen gerade in Deutschland noch immer viele Menschen der Idee an, dass Medien neutral sein können und sollten. Dabei übersehen sie, dass selbst das Gutheißen des Status quo eine politische Haltung voraussetzt. Bereits wenn Journalist:innen auf das Grundgesetz verweisen, folgen sie einer Werteordnung. Persönlich halte ich diese Werteordnung für richtig. Sie ist aber Ausdruck einer politischen Haltung und alles andere als neutral.
Auch Enzensberger plädiert dafür, die vermeintliche Neutralität kritisch zu hinterfragen: „Ein unmanipuliertes Schreiben, Filmen und Senden gibt es nicht. Die Frage ist daher nicht, ob die Medien manipuliert werden oder nicht, sondern wer sie manipuliert.“
Bitte nicht stören
Zweitens haben es soziale Medien geschafft, die bisherige Passivität von Medienkonsumenten teilweise zu durchbrechen. Doch die politischen Möglichkeiten und Kräfte, die sich aus dieser neuen Mediennutzung ergeben, gefallen offenbar nicht allen.
Junge Menschen können es dabei nicht allen recht machen. Sie galten lange Zeit als unpolitisch. Nun werden sie wegen ihrer Politisierung kritisiert. Und sozialen Medien wurde viele Jahre nachgesagt, sie seien bloße Unterhaltungsmaschinen, entkoppelt von der Wirklichkeit. Nun werden sie dafür kritisiert, Menschen zum Nachdenken und zu politischen Handlungen zu verleiten.
Natürlich sagt niemand direkt, dass die Politisierung junger Menschen grundsätzlich schlecht sei. Die Kritiker:innen belassen es lieber dabei, die Ausdrucksform dieser Politisierung herabzusetzen.
Begrenzte Freiheit
Was folgt nun daraus? Werden wir alle engagierter, demokratischer und emanzipierter, je mehr wir auf TikTok herumscrollen? So einfach ist es leider nicht.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Denn dafür müssten kommerzielle soziale Medien tatsächlich emanzipatorisch sein – und von denen kontrolliert werden, die sie nutzen. Es bräuchte eine Freiheit des gegenseitigen Austauschs, der Interaktion, Vernetzung und Mobilisierung, die unabhängig von Autoritäten ist. Die dominierenden sozialen Medien sind das nicht.
Im Gegenteil: Die Plattformen, auf denen wir kommunizieren, gehören Tech-Giganten, die wirtschaftliche Interessen verfolgen. Sie wollen das Nutzungsverhalten zu Geld machen.
Und auch eine zunehmend repressiv agierende Regierung und ihre Anhänger haben wenig Interesse daran, dass Menschen gegen ihre Politik protestieren. Regierungen haben zwar die Macht, soziale Plattformen zu regulieren. Sie könnten den Bürger:innen große Freiräume für den politischen Austausch geben. Sie können diese Freiräume aber auch jederzeit wieder schließen. So wie es auch die EU mit dem geplanten Social-Media-Verbot für junge Menschen und Alterskontrollen tut – statt die Konzerne hinter den Plattformen strenger zu kontrollieren.
Es gibt somit keine Freiheit von Nutzer:innen in kommerziellen sozialen Medien. Sie agieren vielmehr – auch aktuell – in jenen Grenzen, die ihnen Staat und Plattformbetreiber zugestehen. Der Blick auf unsere Nachbarländer zeigt: Ihr Ruf nach gesellschaftlichen Veränderungen ist nicht zu überhören.
Und auch in Deutschland soll er bald lauter werden. Für den 31. Oktober hat die Initiative „GenZ regelt“ zu Demonstrationen aufgerufen. Sie will unter anderem für mehr Klimaschutz und gegen steigende Lebenshaltungskosten protestieren.
Emanzipatorisch sind kommerzielle soziale Medien nicht. Aber immerhin sind die Bewegungen, die sich mit ihrer Hilfe formen, wirksam genug, dass so manch einer sie abschalten möchte.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Die 43. Kalenderwoche geht zu Ende. Wir haben 12 neue Texte mit insgesamt 113.270 Zeichen veröffentlicht. Willkommen zum netzpolitischen Wochenrückblick.
Liebe Leser*innen,
am vergangenen Mittwoch war das Internet geschlossen. Unzählige Onlineangebote, die sonst 24/7 erreichbar sind, hatten viele Stunden lang die Rollos heruntergefahren. Auch netzpolitik.org war wegen „Wartungsarbeiten“ down. Zuvor wurden mit sogenannter KI kritische Sicherheitslücken in PHP gefunden, einer Programmiersprache. Die Schließungen geschahen sicherheitshalber.
Warum die freie Software PHP so wichtig ist für das Funktionieren des Internets, hat meine Kollegin Bianca in einer höchst interessanten Analyse ausgeführt. Dort zeigt sie, wie ungerecht es ist, dass die Entwickler*innen solcher Projekte eigentlich nur dann größere Aufmerksamkeit bekommen, wenn sie etwas falsch gemacht haben. Dabei halten sie sonst sehr zuverlässig und oft in ehrenamtlicher Arbeit das Fundament des Internets stabil. So auch in diesem Fall. Mit Hochdruck haben die PHP-Entwickler*innen Sicherheitsupdates geschrieben.
Das Warten auf diese Patches erinnerte an ein Kindheits-Weihnachten, diesen Vergleich machte ein Mensch in dem Sozialen Netzwerk Mastodon. Das blieb weiter offen und wurde fleißig befüllt. Es war wie ein Feiertag – plötzlich hatten ganz viele Menschen frei (außer den armen Admins natürlich). Während die Lebensrealitäten sonst hart fragmentiert sind, wurde hier auf einmal eine große Gemeinsamkeit sichtbar.
Für mich fühlte sich das ein bisschen an, wie ein autofreier Sonntag gewesen sein muss. Plötzlich gab es da ungeahnte Möglichkeitsräume. Man konnte diesmal zwar nicht auf der Autobahn radfahren, aber immerhin den Staubstürmen auf der Datenautobahn hinterhersinnieren. Es stellte mich vor wochentagsüber ungewohnte Fragen: Sollte ich einen Spaziergang machen? Sport treiben? Freunde treffen? Irre auf jeden Fall, wie viel Zeit man ohne dieses Internet plötzlich hat. Von mir aus könnten wir öfter mal kollektiv abschalten.
Viel Spaß beim Lesen!
Martin
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Alterskontrollen für alle: Der Kids Act oder die sechs Sargnägel des offenen Internets
Europa steuert auf ein Internet mit Alterskontrollen für alle zu. Grund dafür ist der von der EU-Kommission vorgelegte Kids Act. Entstehen soll eine Infrastruktur, mit der sich die digitale Öffentlichkeit potenziell überwachen und spalten ließe. Der Weg dorthin besteht aus sechs Schritten. Von Sebastian Meineck –
Artikel lesen
Linke, Grüne und SPD: Was außer Vergesellschaftung im Berliner Sondierungspapier steht
Neben Ideen für die Berliner Wohnungspolitik haben sich Linke, Grüne und SPD auch auf einen groben Kurs bei Polizei, Verfassungsschutz und Verwaltungsdigitalisierung geeinigt. Wichtige Fragen sind aber noch offen. Von Anna Biselli –
Artikel lesen
FAQ: Was man zum Verhaltensscanner in Berlin wissen sollte
Software bewertet, wie sich die gefilmten Menschen verhalten: Diese Form der Videoüberwachung wird gerade in Berlin eingeführt. Wir klären die wichtigsten Fragen. Von Martin Schwarzbeck –
Artikel lesen
LKA Baden-Württemberg: Kritik an Gesichtserkennung bei Demo-Teilnehmenden
Als ein Polizist gegen Palästina-Aktivist:innen ermittelte, soll er auch unbeteiligte Teilnehmer:innen einer Demo per Gesichtserkennung identifiziert haben. Die Gesellschaft für Freiheitsrechte hält das für rechtswidrig: „Die Polizei ermittelt ins Blaue hinein.“ Von Carla Rochel –
Artikel lesen
Interview: „Lasst Euch nicht mit dem ersten Datensatz abspeisen!“
Welche Daten haben Unternehmen über uns gespeichert? Dank Datenschutzgrundverordnung müssen Unternehmen die eigenen Daten auf Anfrage herausgeben. Zwei Softwareentwickler haben das genutzt, um mit hunderten Anfragen ihr digitales Leben zu rekonstruieren. Von Leonhard Pitz –
Artikel lesen
Geheimdienstreform: Opposition kritisiert ungeregelte Überwachung mit Werbedaten
BND und Bundesverfassungsschutz sollen umfangreiche neue Gesetze bekommen, aber ein Bereich fehlt: Dürfen die Geheimdienste mit illegalen Daten aus der Werbeindustrie überwachen? Opposition und Fachleute kritisieren diese Regelungslücke vehement, aber die Regierung schaltet auf stur. Von Ingo Dachwitz –
Artikel lesen
EU-Länder einig beim Daten-Omnibus: Mehr KI-Training, weniger Datenschutz
Geschäftsgeheimnisse schützen, Datenschutz schwächen, personenbezogene Daten für KI-Training freigeben: Am gestrigen Mittwoch haben sich die EU-Länder auf ihre Position zum Daten-Omnibus verständigt. Sie wird für Diskussionen sorgen. Von Tomas Rudl –
Artikel lesen
Koalitionsverhandlungen in Berlin: Rot-Rot-Grün muss KI-Kameras stoppen
Wie geht es weiter mit den KI-Kameras in Berlin? Das haben Verhandler*innen von Linken, Grünen und SPD nun zu klären. Wenn ihnen die Stadt wichtig ist, gibt es nur eine Option: den kompletten Rückbau der „intelligenten“ Videoüberwachung. Ein Kommentar. Von Martin Schwarzbeck –
Artikel lesen
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
PHP-Sicherheitslücken: Wir stehen auf den Schultern vieler kleiner Giganten
Auch wenn „das Internet“ nach der Aufregung der vergangenen Tage vielerorts wieder stabil läuft, ist es kaputt. Und das hat viel mit dem schiefen sozialen Gefüge der digitalen Welt zu tun. Von Bianca Kastl –
Artikel lesen
Beschwerde erfolgreich: Politisches Microtargeting von vier Parteien war rechtswidrig
Nicht alle bekamen dieselbe Wahlwerbung zu sehen: Mindestens vier Parteien spielten im Bundestagswahlkampf 2021 auf Facebook gezielt Werbung für bestimmte Personengruppen aus. Die Berliner Datenschutzbeauftragte hat diese Praxis nun als rechtswidrig eingestuft. Von Carla Rochel –
Artikel lesen
KI-Boom: Wie die Bundesregierung die Regulierung von Rechenzentren aushöhlt
Der KI-Boom lässt den Strombedarf von Rechenzentren rasant ansteigen. Doch statt den Energieverbrauch zu begrenzen und Abwärme zu nutzen, will die Bundesregierung Energieeffizienzvorgaben aufweichen. Sie gibt damit den Interessen der großen Tech-Giganten nach. Von Gastbeitrag, Leonard Burtscher –
Artikel lesen
#313 On The Record: Wie geht digitale Solidarität, Aline Blankertz und Malte Engeler?
Weniger Fortschrittsglaube, mehr Kapitalismuskritik: Aline Blankertz und Malte Engeler wollen mit ihrem neuen Buch verändern, wie wir über Technologie nachdenken. Wir haben mit ihnen über ihre Ablehnung von KI gesprochen, über solidarische Kritik an der Digital-Rights-Szene und die Vergesellschaftung von Plattformen. Von Ingo Dachwitz –
Artikel lesen
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Der KI-Boom lässt den Strombedarf von Rechenzentren rasant ansteigen. Doch statt den Energieverbrauch zu begrenzen und Abwärme zu nutzen, will die Bundesregierung Energieeffizienzvorgaben aufweichen. Sie gibt damit den Interessen der großen Tech-Giganten nach.
Die Bundesregierung und der Technologiekonzern Nvidia haben Anfang dieser Woche eine engere Zusammenarbeit bei der Entwicklung künstlicher Intelligenz vereinbart. Sie wollen damit die Wettbewerbsfähigkeit stärken, sagten Bundeskanzler Friedrich Merz (CDU) und Nvidia-Chef Jensen Huang am Rande eines „Investitionsgipfels“ am Montag.
Den Ausbau der IT-Infrastruktur in Deutschland will die Regierung in den kommenden Jahren deutlich vorantreiben. Der kürzlich veröffentlichten Rechenzentrumsstrategie zufolge soll die IT-Leistung in Deutschland bis 2030 von derzeit etwa zwei Gigawatt auf mehr als vier Gigawatt ansteigen und sich damit mehr als verdoppeln. Die KI-Leistung soll sich sogar vervierfachen.
Weitergehende Prognosen gehen davon aus, dass der KI-Boom im nächsten Jahrzehnt erst so richtig starten wird: Ein Gutachten von Borderstep und anderen im Auftrag des Wirtschaftsministeriums sagt voraus, dass der Stromverbrauch von Rechenzentren bis 2045 auf etwa 80 Terawattstunden anwachsen wird. Das wäre etwa vier Mal so viel Strom wie heute. Zur Einordnung: Mit 80 Terawattstunden ließen sich jährlich rund 16 Millionen Haushalte mit Strom für Wärmepumpen versorgen oder 40 Millionen Elektroautos betreiben.
Angesichts dieses enormen Zuwachs sollte die Nachhaltigkeit von Rechenzentren im Fokus der politischen Regulierung stehen. Doch die Bundesregierung schlägt den geradezu entgegengesetzten Weg ein: Anstatt sicherzustellen, dass der Ausbau der Rechenzentren mit den Zielen der Energiewende vereinbar bleibt, weicht sie die Effizienzvorgaben auf. Voraussichtlich im November wird der Bundestag das deutlich abgeschwächte Energieeffizienzgesetz beschließen.
Wie viel Strom und Wasser deutsche Rechenzentren derzeit verbrauchen, ist obendrein nur lückenhaft dokumentiert. Das erschwert nicht nur den Ausbau der erneuerbaren Energien und die Planung von Netzanschlusskapazitäten, sondern auch die kommunale Wärmeplanung und eine vorausschauende Wassernutzung.
Nur wenig Wissen über Ressourcenverbrauch
Laut Borderstep-Gutachten gibt es bundesweit derzeit 2.000 Rechenzentren mit einer Anschlussleistung von mehr als 100 Kilowatt. Vor allem die Zahl von Großrechenzentren mit einer Größe von mehr als fünf Megawatt nimmt zu. Doch Studien wie die von Borderstep beruhen auf freiwilligen Branchenumfragen und geben daher nur ein verzerrtes Bild der Realität wieder. Wer würde in einer Umfrage schon zugeben, dass sein Rechenzentrum besonders ineffizient mit Strom, Wasser oder Flächen umgeht?
Seit Mitte August ist immerhin ein wenig Licht ins Dunkel gekommen. Das Bundeswirtschaftsministerium hat, wie es das Energieeffizienzgesetz (EnEfG) vorsieht, erstmals ein Rechenzentrumsregister veröffentlicht. Allerdings legten gerade einmal 319 der geschätzt 1.000 meldepflichtigen Rechenzentren ihre Daten transparent mit Namen im öffentlichen Register offen. 166 weitere Rechenzentren meldeten ihre Daten nur anonym.
Dem Leitfaden des Branchenverbands Bitkom zufolge wäre eine Veröffentlichung zwar auch „auf der eigenen Webseite oder per öffentlichem Aushang vor dem RZ“ möglich. Stichproben haben aber ergeben, dass die Webseiten der nicht meldenden Betreiber ebenso wenig Auskunft geben. (Ob es an den Werkstoren der Rechenzentren Aushänge gibt, haben die Studienverantwortlichen nicht geprüft.) Da der Großteil der deutschen Rechenzentrumsbetreiber keine Betriebsdaten veröffentlicht, fehlt eine verlässliche öffentliche Übersicht über tatsächlich eingehaltene Effizienzstandards sowie Strom- und Wasserverbrauch der Branche.
Aus den gemeldeten Daten lassen sich dennoch drei Schlüsse ziehen:
- Gut ein Drittel der deutschen Rechenzentren erreicht bereits jetzt zukünftige gesetzliche Anforderungen bezüglich der Energieverbrauchseffektivität (Power Usage Efficiency, PUE), wie das Umweltbundesamt ermittelt hat. Ambitionierte Grenzwerte sind hier also durchaus möglich.
- Ein weiteres Drittel der einzeln gemeldeten Rechenzentren weisen einen deutlich erhöhten PUE auf (>1,5). Eine gesetzliche Regulierung ist daher notwendig.
- Der Abwärmenutzungsgrad (ERF) der bestehenden Rechenzentren ist mit knapp drei Prozent winzig. Wollen wir nicht weiterhin große Mengen an klimaneutraler Wärme vergeuden, so müssen Rechenzentren zur Abgabe von Abwärme verpflichtet werden.
Neben dem Umfang ist auch die Qualität der veröffentlichten Daten deutlich verbesserungsbedürftig. Berichtspflichten müssen also durchgesetzt und die gemeldeten Daten überprüft werden.
Regeln drohen verwässert zu werden
Angesichts des erwarteten Booms an Rechenzentren-Neubauten haben europäische wie deutsche Gesetzgeber damit begonnen, den Stromverbrauch von Rechenzentren zu regulieren oder wenigstens transparent zu machen.
Auf nationaler Ebene bietet das Energieeffizienzgesetz den wesentlichen Stellhebel. Die Ampel-Regierung hat es im Jahr 2023 eingeführt. Das Gesetz gibt Regeln vor für die Energieverbrauchseffektivität sowie für die Wiederverwendung von Abwärme (Energy Reuse Factor, ERF). Neue Rechenzentren sollen demnach ab Juli dieses Jahres mit einem PUE von höchstens 1,2 gebaut werden und stufenweise bis Juli 2028 einen Abwärmenutzungsgrad von 20 Prozent aufweisen. Für bestehende Rechenzentren gelten niedrigere Standards.
Europaweit wird derzeit an einem Label für Rechenzentren gearbeitet. Künftig sollen Rechenzentren ein einheitliches Label nutzen, das sowohl über die Energieeffizienz auf der bekannten Skala von A bis G als auch über die Wassernutzung informiert.
Die Verhandlungen zu diesem Label laufen derzeit noch. Es besteht die Gefahr, dass die IT-Branche die Regeln so stark verwässert, dass am Ende alle Rechenzentren in der Effizienzklasse A landen. Nächstes Jahr will die EU dann auch Mindesteffizienzstandards für Rechenzentren einführen. Auch hier ist unklar, wie wirksam diese sein werden.
Strom ist ein umkämpftes Gut
Viele Rechenzentren brüsten sich damit, zu 100 Prozent Grünstrom zu verwenden. Nach aktuellem EnEfG müssen sie das ab dem 1. Juli des kommenden Jahres allerdings ohnehin tun. Das Gesetz sieht dabei lediglich vor, dass Rechenzentren ihren Strombedarf bilanziell mit Strom aus erneuerbaren Energien decken. Diese Anforderung ist auch erfüllt, wenn norwegische Wasserkraftzertifikate gekauft werden – und der Strom tatsächlich aus einem Gaskraftwerk kommt.
Probleme bereiten auch die beschränkten Netzanschlusskapazitäten. Sie geben die maximale Leistung an, die ein Netzbetreiber an einem bestimmten Netzanschlusspunkt dauerhaft für Strombezug bereitstellt. Viele Rechenzentren belegen große Netzanschlusskapazitäten, die sie aber mitunter erst Jahre nach ihrer Inbetriebnahme nutzen. In der Zwischenzeit ist das Rechenzentrum nur zu einem geringen Teil mit IT-Hardware gefüllt, die knappe Ressource Netzanschluss bleibt aber reserviert und kann nicht anderweitig genutzt werden, etwa um Gebäude mittels Wärmepumpen zu heizen oder E‑Autos zu laden.
Dänemark hat auf diese Entwicklung jüngst reagiert und wird Anfragen nach Netzanschlüssen zukünftig politisch priorisieren. Privathaushalte, das Gesundheitswesen oder die Ladeinfrastruktur für Elektroautos sollen dann eher Stromkapazitäten erhalten als etwa große Rechenzentren.
Übererfüllt Deutschland die europäische Effizienzrichtlinie?
Auf deutscher und EU-Ebene erfolgt die Regulierung von Rechenzentren erst seit kurzem. Die geltenden Standards sind vor drei Jahren beschlossen worden und beginnen erst, Wirkung zu entfalten. Nichtsdestotrotz hat sich die Bundesregierung in ihrem Koalitionsvertrag verpflichtet, das Energieeffizienzgesetz auf „europäisches Mindestmaß zurückzuführen“.
Diesem Wunsch liegt das Missverständnis zugrunde, dass Deutschland die europäische Energieeffizienz-Richtlinie (EED) zu ambitioniert umgesetzt habe und die deutsche (Digital-)Wirtschaft unnötigerweise mit Auflagen belaste, die europarechtlich gar nicht vorgeschrieben seien.
Tatsache ist allerdings, dass die EED konkret vorsieht, Endenergie einzusparen. Die Mitgliedsstaaten können dafür sogenannte Einsparverpflichtungssysteme einführen, zum Beispiel in Form sogenannter „weißer Zertifikate“. Deutschland hat sich gegen diese Verpflichtungssysteme entschieden und muss daher laut Richtlinie andere Maßnahmen ergreifen, die ähnlich wirksam sind.
Als solche hat die Bundesregierung im letzten Nationalen Energie- und Klimaplan unter anderem strengere Regeln für Rechenzentren benannt. Wenn Deutschland nun unter anderem die Regeln für Rechenzentren auf das vermeintliche Mindestmaß nach EU-Recht senkt, zugleich aber weiterhin keine Einsparverpflichtungssysteme erlässt, ist dies nach Auffassung von Jurist:innen ein gravierender Rechtsverstoß.
Schwarz-Rot will Vorgaben abschwächen
Die von der Regierung geplanten Änderungen sehen unter anderem vor, die PUE-Werte für Rechenzentren anzuheben und weitere Ausnahmen für die Abwärmenutzung einzuführen.
Welche Folgen diese Lockerungen hätten, haben das Umweltinstitut München, das Fraunhofer-Institut für System- und Innovationsforschung und AlgorithmWatch untersucht. Demnach würde eine geringe Senkung der Effizienzvorgaben den Strombedarf erheblich erhöhen, wenn man das zu erwartende Wachstum der Branche berücksichtigt. Im Jahr 2045 werden dann etwa neun Terawattstunden mehr Strom verbraucht, während rund zehn Terawattstunden Wärme weniger genutzt würden.
Um die Effizienzverluste auszugleichen, wären bis zu sieben zusätzliche Gaskraftwerke und elf Tankschiffladungen Flüssigerdgas (LNG) erforderlich. Das wäre klimapolitisch fatal und würde massive weitere Emissionen verursachen. Zudem tragen die zusätzlichen Energiekosten am Ende die deutsche Digitalwirtschaft sowie die Endverbraucher:innen.
Lobbydruck statt wirksamer Effizienzregeln
Der Bundestag hat über die Novelle bereits beraten und wird das deutlich abgeschwächte Energieeffizienzgesetz voraussichtlich im November beschließen. Vorangegangen war ein massiver Lobbydruck, insbesondere durch große US-amerikanische Tech-Konzerne. Zahlreiche Branchentreffen sind dokumentiert und etliche Änderungen am Gesetz weisen erstaunliche, teils wortgenaue Ähnlichkeiten mit den Forderungen von Big Tech auf, wie das Umweltinstitut gemeinsam mit LobbyControl und Campact zeigt.
Mit Umweltverbänden hat sich die Bundeswirtschaftsministerin Katherina Reiche (CDU) nicht zu den Standards für Rechenzentren ausgetauscht. Die geplanten Änderungen begünstigen nun auch die Interessen vor allem großer US-amerikanischer Tech-Konzerne. Das wirft die Frage auf, ob Umwelt- und Gemeinwohlinteressen bei der Überarbeitung des Gesetzes überhaupt eine Rolle spielen.
Es gibt Alternativen
Keine wesentliche Rolle spielen auch mögliche Alternativen zu den riesigen Rechenzentren auf der grünen Wiese. Dass es diese Alternativen gibt, zeigen zahlreiche mittelständische deutsche Rechenzentrumsbetreiber.
Sie setzen auf kleinere Rechenzentren, die siedlungsnah gebaut werden. Modulare Systeme erlauben eine offene Nutzung mit freier Software und befreien Nutzer:innen von der Vormachtstellung US-amerikanischer Tech-Giganten. Hocheffiziente Kühlsysteme sparen Strom, Wasser und damit Kosten ein, eigene Verträge mit nahegelegenen Solar- und Windparks sorgen für echten grünen Strom.
Diese Form der Digitalisierung ist in Deutschland möglich – wenn die politischen Weichen dafür gestellt werden.
Leonard Burtscher ist Referent für Klima- und Energiepolitik am Umweltinstitut München e.V.
Korrektur, 26.10.2026, 11.30 Uhr: Wir haben zwei Angaben im Text korrigiert. Es sind nicht geschätzt 2.000, sondern 1.000 meldepflichtige Rechenzentren. Das EU Label soll zudem nicht freiwillig sein.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Nicht alle bekamen dieselbe Wahlwerbung zu sehen: Mindestens vier Parteien spielten im Bundestagswahlkampf 2021 auf Facebook gezielt Werbung für bestimmte Personengruppen aus. Die Berliner Datenschutzbeauftragte hat diese Praxis nun als rechtswidrig eingestuft.
Die Berliner Datenschutzbeauftragte hat Verwarnungen gegen CDU, SPD, Bündnis 90/Die Grünen und Die Linke ausgesprochen. Die Parteien sollen im Bundestagswahlkampf 2021 sogenanntes politisches Microtargeting eingesetzt und damit gegen Datenschutzbestimmungen verstoßen haben. Das Verfahren gegen die AfD ist noch nicht abgeschlossen.
Anlass der Verfahren war eine Beschwerde der europäischen Datenschutzorganisation Noyb. Die Bescheide sind noch nicht rechtskräftig, wie der Sprecher der Berliner Datenschutzbeauftragten auf Anfrage von netzpolitik.org mitteilte.
Fehlende Einwilligung und mangelnde Transparenz
Beim sogenannten Microtargeting erstellen Plattformen Nutzerprofile auf Grundlage von per Tracking erfassten Daten, etwa zu persönlichen Interessen und Verhaltensweisen. Parteien sollen diese Profile genutzt haben, um über die Plattform Facebook gezielt Wahlwerbung an bestimmte Personengruppen auszuspielen.
Nach Einschätzung der Berliner Datenschutzbeauftragten verstießen die vier Parteien beim Microtargeting gegen die Europäische Datenschutz-Grundverordnung (DSGVO), wie der Sprecher der Behörde netzpolitik.org mitteilte. Durch die gezielte Ansprache anhand der mutmaßlichen politischen Meinung seien besonders geschützte personenbezogene Daten verarbeitet worden, ohne dass die Betroffenen ausdrücklich eingewilligt hätten.
Darüber hinaus bemängelte die Behörde die fehlende Transparenz der Parteien und des Plattformbetreibers Meta. Sie hätten die Nutzer:innen nicht hinreichend darüber informiert, wie ihre Daten verarbeitet wurden.
Datenschutzorganisation begrüßt Entscheidung
Grundlage für die Beschwerde von Noyb waren Recherchen des ZDF Magazin Royale im Jahr 2021. Moderator Jan Böhmermann hatte Zuschauer:innen dazu aufgerufen, eine Browser-Erweiterung zu installieren, mit deren Hilfe sich gezielte Wahlwerbung dokumentieren ließ. Daraufhin sammelte die europäische Datenschutzorganisation Noyb konkrete Fälle und reichte im März 2023 entsprechende Beschwerden bei der Berliner Datenschutzbeauftragten ein.
Noyb begrüßte die Entscheidung der Berliner Datenschutzbeauftragten. „Politisches Microtargeting stellt eine reale Gefahr für unsere Demokratie dar. Diese Entscheidungen sorgen deshalb für gleiche Wettbewerbsbedingungen für alle politischen Parteien“, sagt Datenschutzjurist Felix Mikolasch.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
In politischem Microtargeting sieht Noyb eine Gefahr für die demokratische Meinungsbildung. Parteien könnten verschiedenen Wähler:innengruppen widersprüchliche Versprechen machen, die öffentlich nicht nachvollziehbar seien, und so die gesellschaftliche Polarisierung verstärken könnten.
Bedeutung für zukünftige Wahlkämpfe
Welche Auswirkungen die Entscheidung auf künftige Wahlkämpfe hat, ist noch offen. Die Berliner Datenschutzbehörde weist darauf hin, dass die Verfahren nach der früheren Rechtslage beurteilt wurden. Seit Oktober 2025 gelten allerdings neue Vorgaben, und zwar die EU-Verordnung über die Transparenz und das Targeting politischer Werbung (TTPW-VO).
Max Schrems, Vorstandsvorsitzender von Noyb, bedauert, dass die Behörde kein Microtargeting-Verbot erlassen habe. Er hoffe aber darauf, dass die Behörde „zügige Durchsetzungsmaßnahmen“ ergreifen werde, sollten Parteien weiterhin Microtargeting für Wahlwerbung nutzen.
Das Verfahren der Datenschutzbehörde gegen die AfD läuft unterdessen weiter. Die Partei hatte die Ermittlungsbefugnisse der Berliner Behörde gerichtlich angefochten. Das Verwaltungsgericht Berlin entschied im März 2026 jedoch, dass die AfD der Behörde die angeforderten Auskünfte erteilen muss. Die AfD hat dagegen Rechtsmittel eingelegt. Laut dem Sprecher der Berliner Datenschutzbeauftragten liegt das Verfahren derzeit beim Oberverwaltungsgericht Berlin-Brandenburg.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Auch wenn „das Internet“ nach der Aufregung der vergangenen Tage vielerorts wieder stabil läuft, ist es kaputt. Und das hat viel mit dem schiefen sozialen Gefüge der digitalen Welt zu tun.
„Frau Kastl, können Sie mir erklären, warum das Internet kaputt ist?“ An manchen Tagen bekomme ich ungewöhnliche Anfragen. Vorgestern, am Mittwoch, den 21. Oktober 2026, war definitiv ein solcher Tag.
Vorneweg: Ist „das Internet“ jetzt kaputt? Nein. Oder ja. Je nachdem, wie man das betrachtet. Grundsätzlich läuft „das Internet“ inzwischen hoffentlich an vielen Orten wieder stabil. Dennoch ist es kaputt, schlicht und ergreifend, weil es immer mehr kaputt gemacht wird und weil es nicht wieder wirklich repariert wird.
Das Internet stand am 21. Oktober still, weil ein blauer Gigant strauchelte: PHP. Eine freie und offene Programmiersprache, in deren Innenleben zwei Sicherheitslücken gefunden wurden. Bei geschickter Ausnutzung ermöglichen sie es mit etwas Aufwand, Server durch das Einschmuggeln von Code vollständig zu übernehmen. Pauschale Aussagen wie die von Digitalminister Karsten Wildberger, dass Webseiten des Bundes nicht betroffen sind, sind zu diesem Zeitpunkt verfrüht.
PHP ist mit einem Marktanteil von fast 70 Prozent unter den serverseitigen Technologien die am weitesten verbreitete Programmiersprache für Webseiten und Webanwendungen. Bekannte Content-Management-Systeme wie WordPress, auf dem auch netzpolitik.org läuft, oder TYPO3, das als Government Suite Builder die Grundlage für viele Webseiten deutscher Bundesbehörden ist, laufen auf PHP. Aber auch viele IoT-Geräte wie Netzwerkspeicher haben Web-Oberflächen, die auf PHP basieren, darunter Geräte von Synology.
Ist die Basis dieser Systeme von Angriffen bedroht, könnte also wirklich ein Großteil des Internets kaputt gehen. Viele Betreiber von Webseiten von Behörden und Medien – auch netzpolitik.org – haben bis zum Einspielen von Sicherheitsupdates am 21. Oktober ihre Webseiten vorsorglich offline genommen – was als verantwortungsbewusst zu werten ist.
Die in PHP gefundenen Sicherheitslücken betreffen ungepatchte Versionen der Programmiersprache, die bis zur Version 5.x zurückreichen. Damit reicht das potenzielle Problem mehr als ein Jahrzehnt in die Vergangenheit. PHP, so weit man schaut.
Der brüchige Fortschritt
Mit einer so hohen Verbreitung ist PHP eine Grundlage unserer digitalen Allmende. Bricht die den vielen Webseiten zugrunde liegende Technik zusammen, steht viel auf dem Spiel. Am 21. Oktober war die Wikipedia offline, weil deren Grundlage, wie etwa PHP, brüchig war. Das für uns in den vergangenen Jahren so scheinbar selbstverständliche Wissen, das frei und offen einfach über das Internet verfügbar ist, war nicht mehr da, zumindest kurzzeitig.
Angesichts der Relevanz solcher Technologien wie PHP gibt es jetzt mehrere Sichtweisen. Eine der möglichen, eher technologisch geprägten Sichtweisen ist – auf ihre Art bemüht –, die digitale Allmende durch Erneuerung zu bewahren. Wäre es nicht sinnvoll, die technische Basis von so wichtigen Webseiten wie Wikipedia oder CMS-Systemen auf sichere Füße zu stellen? Typsichere Programmiersprachen als Basis wichtiger Webseiten zu verwenden, fast alles umzuschreiben, vielleicht sogar mit sogenannter künstlicher Intelligenz, wie bei diversen Konversionen in der letzten Zeit. Eine Sichtweise, die zumindest eines versteht: Dass Software wichtig ist und sie immer wieder gepflegt werden muss.
Es gibt eine zweite Sichtweise, der ich auch emotional viel näher bin. Es ist eine zutiefst menschliche Sichtweise. Der große Wert in PHP liegt nicht zwangsläufig in informationstechnischer Perfektion, sondern darin, über viele Jahrzehnte Menschen Werkzeuge zum Erschaffen von Webinhalten aller Art zugänglich gemacht zu haben. Getreu dem ursprünglichen Akronym „Personal Home Page Tools“ hat PHP es vielen Menschen ermöglicht, einfacher im Web eine Sprache des Ausdrucks zu finden, sei es als Basis von Blogs und anderen Webseiten, aber auch für Online-Shops für viele Unternehmen.
Im Zeitalter von sogenannter künstlicher Intelligenz scheinen wir allzu ungeduldig geworden zu sein.
Im Zeitalter von sogenannter künstlicher Intelligenz scheinen wir allzu ungeduldig geworden zu sein, weil wir nur auf ein schnelles und im Rahmen der Möglichkeiten ausreichendes Ergebnis schauen. Wesentlich in der Genese des Webs an und für sich sind aber primär die Menschen. Menschen, die durch den freien Austausch von Ideen, Wissen und Softwarebausteinen, vielen anderen Menschen erst ermöglicht haben, sich einfacher und selbstbestimmter im Internet ganz persönlich auszudrücken. Menschen, die anderen Menschen dabei geholfen haben, Webseiten zu programmieren, auch mir.
Der Vertrag, der nie einer war
Die Menschen, die mit PHP so vielen anderen Menschen geholfen haben, hatten am 21. Oktober und Tage zuvor Verantwortung für Sicherheitslücken in einer immens weit verbreiteten Programmiersprache übernommen. Sie haben nach bestem Wissen und Gewissen so schnell und verantwortungsbewusst wie möglich, Patches für PHP selbst bereitgestellt, die bei ihrer Ankündigung fast das ganze Internet betroffen haben. Nicht alles an der Veröffentlichung dieser Patches lief vollständig glatt, wie eine Timeline der Sicherheitslücken zeigt. Aber im Rahmen der Auswirkungen des Problems muss der Ablauf als überaus professionell bezeichnet werden.
Es gibt also Geld im Ökosystem für die Pflege freier und offener Software, es ist aber äußerst ungleich verteilt.
PHP wird von einer kleinen Stiftung betreut, der PHP Foundation, wie die Frankfurter Allgemeine Zeitung erklärt. Die PHP Foundation gibt es seit 2021 und die Mittel, die ihr zur Verfügung stehen, sind in Anbetracht der astronomischen IT-Budgets von KI-Unternehmen geradezu lachhaft. Die deutsche Sovereign Tech Agency, die mit öffentlichen Mitteln offene digitale Basistechnologien unterstützt, ist mit einer Finanzierung von etwa 200.000 Euro in den Jahren 2023 und 2024 die drittgrößte Geldgeberin. 2025 kam die Foundation auf Spenden von etwa 700.000 Euro pro Jahr. Aus Mangel an Ressourcen konnte das PHP‑Team schon vor zwei Jahren die Ursachen einer der Sicherheitslücken von 2026 nicht final beheben.
Zum Vergleich: Die Omarchy Foundation, deren Gründer offen rechtsextrem ist, hat allein im Jahr 2026 bislang mehr als 18 Millionen US-Dollar eingetrieben.
Es gibt also Geld im Ökosystem für die Pflege freier und offener Software, es ist aber äußerst ungleich verteilt. Die weit verbreitete Bibliothek XZ Utils bekam als Quasi-Ein-Personen-Projekt keine Unterstützung – und wurde deshalb von Sockenpuppen-Accounts unterwandert, die sie 2024 beinahe vollständig übernommen hätten und eine weitere Beinahe-Totalkatastrophe ausgelöst hätten. Die himmelschreiende Ungleichheit im Software-Ökosystem war schon damals nicht mehr auszuhalten.
Schon wieder Murmeltiertag?
Der als PHP2Shell titulierte Exploit der Sicherheitslücken in PHP erinnert in seiner Dramatik auch frappierend an Log4Shell. Ein kleines Team, das eine vermeintlich einfache Programmbibliothek für Logging bereitgestellt hat, hat „das Internet kaputt gemacht“.
Natürlich hat es das nicht. Ein kleines Team hinter einer Java-Bibliothek hat der Welt nach bestem Wissen und Gewissen kostenfrei, meist in seiner Freizeit, kontinuierlich Software geliefert, die zum Teil unser aller digitale Infrastruktur wurde. Ich hatte die Ehre, die persönliche Schilderung von Christian Grobmeier aus dem Log4J-Team 2023 anzuhören, wie es sich anfühlt, wenn ein Moment wie der 21. Oktober passiert.
Menschen, die aus einer Mischung aus Hate- und Lovestorm in diesem Moment der Nabel der digitalen Welt sind. Hat diese Programmbibliothek auch damals gerade das Internet kaputt gemacht? Ja. „Wir haben es kaputt gemacht. Aber wir reparieren es gerade.“ Das sind die Menschen, die unsere digitale Infrastruktur am Laufen halten, auch heute noch. Menschen, die alle Reaktionen – von wüsten Beschimpfungen zur Überhäufung mit Lob – aushalten müssen, weil sie tun, was sie tun: der digitalen Welt ihre Arbeit bereitwillig bereitstellen.
Aber: Die Reaktionen, die auf die aktuelle PHP-Lücke aus politischen Kreisen kommen, sind sehr weit von den Menschen hinter den Projekten, den Maintainern, entfernt. Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann, bezeichnet PHP2Shell als „Wendepunkt“. Der Wendepunkt war nicht am 21. Oktober. Er war schon weit früher. Log4Shell machte 2021 klar, wie verwundbar wir sind, aber passiert ist wenig. Multi-Milliarden-Investitionen in Form eines Deutschlandfonds für KI sind problemlos möglich. Investitionen in digitale Basisinfrastruktur nicht.
Ignoranz wäre fatal – in jeder Hinsicht
Irgendwo in der aktuellen Diskussion kommt immer das Wort „KI“ vor. KI sei schneller darin, Sicherheitslücken zu finden und auszunutzen. Das kann gleichzeitig wahr sein, ohne tiefgreifenden Probleme betrachten zu müssen, die schon vorher existierten. Ignoranz der Situation wäre töricht, wieder sei hier auf Christian Grobmeier verwiesen. Heutige KI-Systeme werden zunehmend als Waffe verwendet. Als Waffe, um im virtuellen Raum anzugreifen. Aber auch als Waffe, um Maintainer mit einer Schwemme vermeintlich gut gemeinter Sicherheitshinweise konstant zu überfordern.
Die Präsidentin des Bundesamts für Sicherheit in der Informationstechnik, Claudia Plattner, wird jüngst im Spiegel (€) mit der Feststellung zitiert, dass Angreifer aktuell leider einen Geschwindigkeitsvorteil haben. Dieser Geschwindigkeitsvorteil kommt auch durch Automatisierung von Angriffen, teils mittels KI, ja. Es sollte daher kritisch hinterfragt werden, ob wir diesen Kannibalismus von Ressourcen und der wohlwollenden Unterstützung von Maintainern in dieser Form noch weiter aktiv fortführen wollen.
Bisher wird das Finden von Sicherheitslücken, etwa von OpenAI und Anthropic, hochgejazzt. Die eigentlich harte Arbeit, das Bewerten und Beheben von Sicherheitslücken, obliegt den Maintainern im Stillen. Das Beheben von Sicherheitsproblemen braucht vor allem erst einmal eines: menschliche Zeit, um das Problem zu verstehen, es besonnen zu bewerten und vor allem zu verantworten. Ein erratisches KI-System verantwortet genau nichts. Es bleibt also viel menschliche Arbeit, die etwa beim curl-Projekt inzwischen dazu geführt hat, dass zum Selbstschutz alle Meldungen zu unkritischen Sicherheitslücken sofort veröffentlicht werden, um überhaupt noch überleben zu können.
Es kann keine sichere digitale Welt geben, die auf einem schiefen sozialen Gefüge aufbaut.
Wesentlich in der Bewertung der Situation ist am Ende auch, dass diese schnelleren und skalierbaren Angriffe deshalb besonders fruchtbar werden, weil das soziale Gefüge darunter bereits lange extrem verschoben war. Es kann keine sichere digitale Welt geben, die auf einem schiefen sozialen Gefüge aufbaut.
Wir stehen alle auf den Schultern vieler kleiner Giganten, deren Relevanz wir immer dann zu erkennen scheinen, wenn etwas gehörig schiefgeht.
Was uns zum Ende zu einem kleinen Elefanten bringt: Das Maskottchen von PHP ist ein kleiner blauer Elefant. Letztlich hat uns der 21. Oktober gezeigt, dass wir alle auf den Schultern dieses kleinen Giganten, eines kleinen blauen Elefanten, stehen. Wir sollten unsere vielen kleinen digitalen Giganten, wie PHP, nicht fallen lassen, weil wir alle im Digitalen sonst selbst fallen werden.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Wie geht es weiter mit den KI-Kameras in Berlin? Das haben Verhandler*innen von Linken, Grünen und SPD nun zu klären. Wenn ihnen die Stadt wichtig ist, gibt es nur eine Option: den kompletten Rückbau der „intelligenten“ Videoüberwachung. Ein Kommentar.
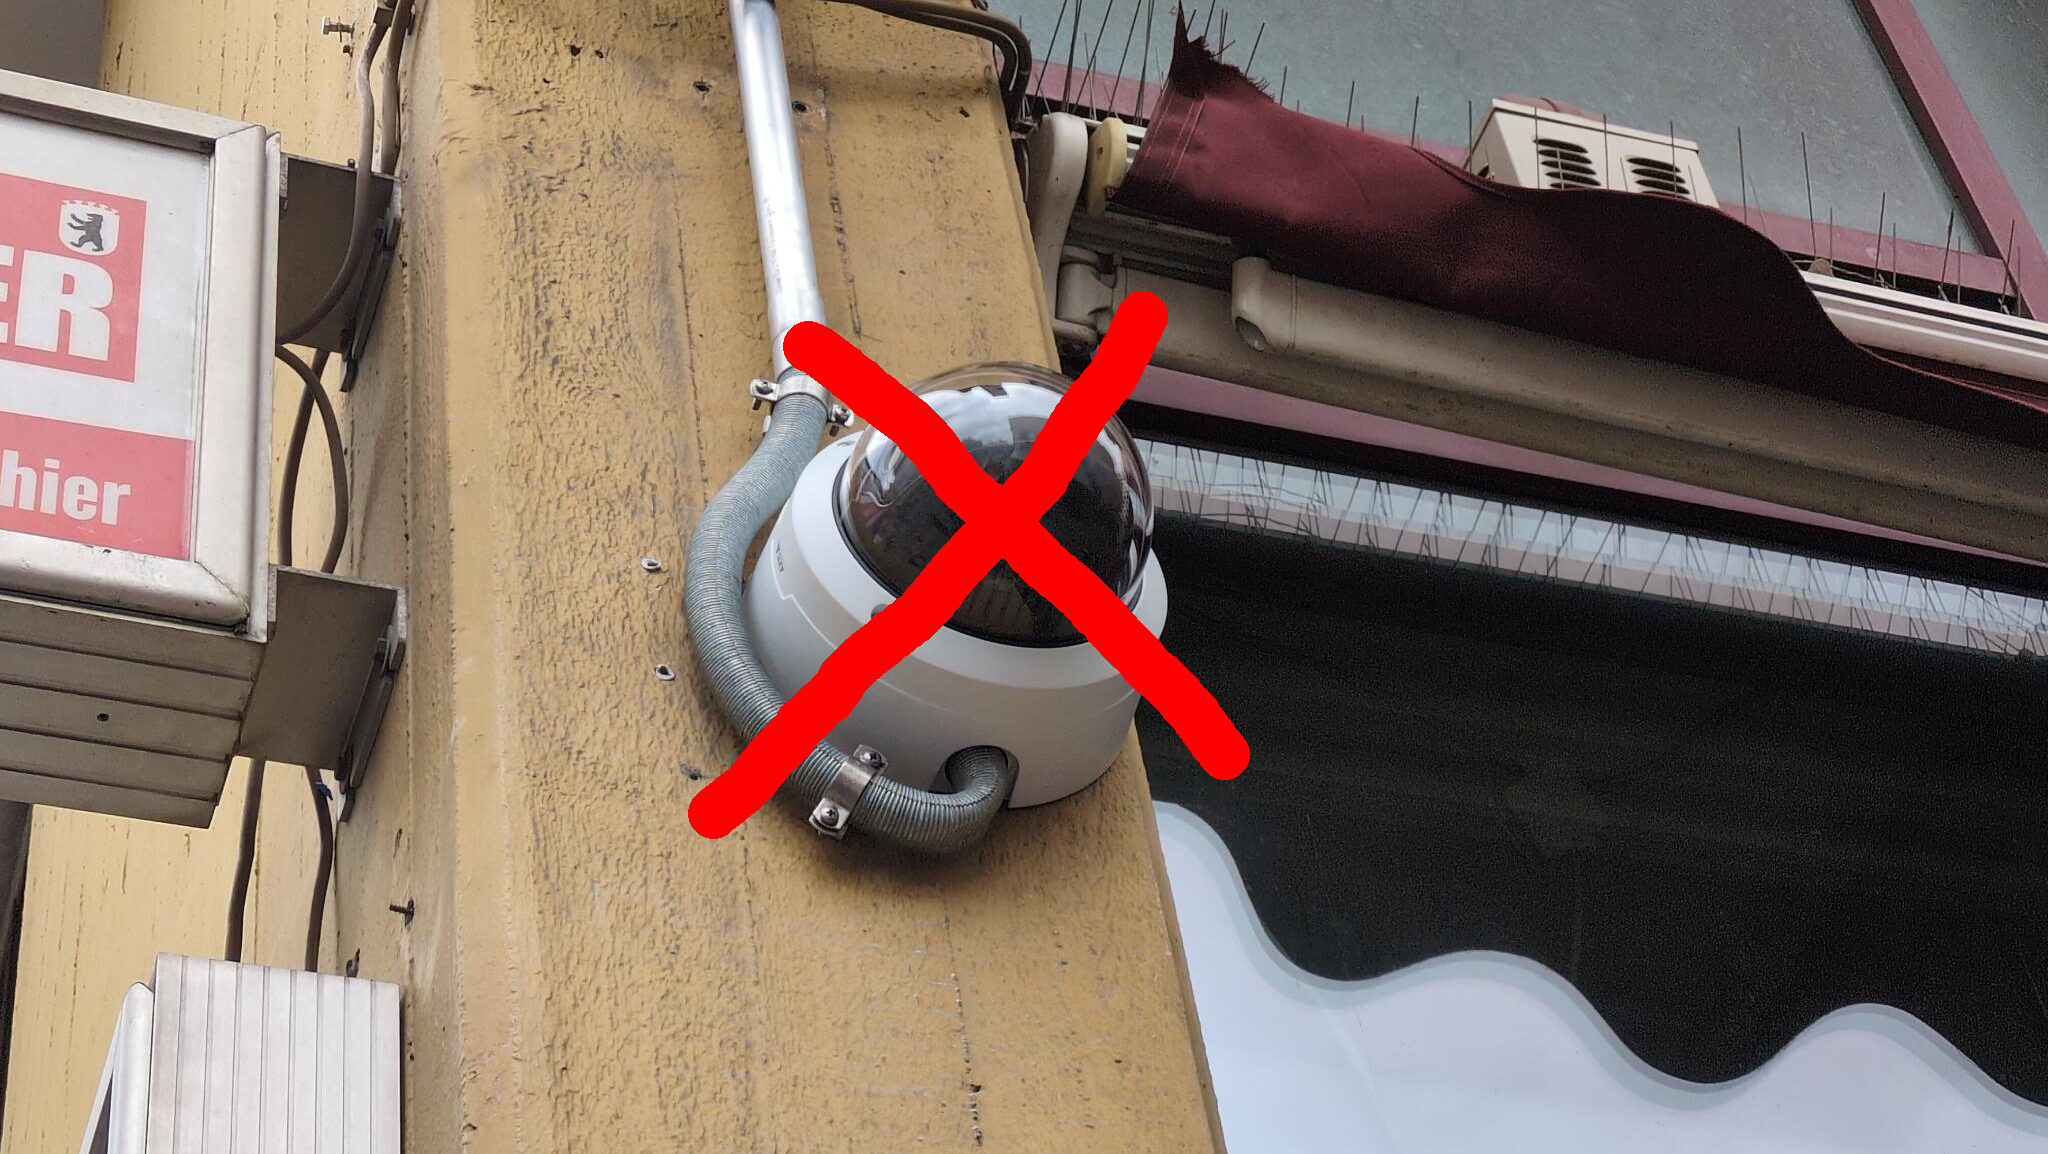
Berlin hat einen Ruf als Stadt der Freaks und Paradiesvögel. Hier kann jedes sein, wie es möchte, lautet das Motto. Das ändert sich jetzt. Seit dem 6. Oktober läuft am Kottbusser Tor Kamera-Überwachung mit einer als KI bezeichneten Software, die automatisiert das Verhalten der Abgebildeten bewertet.
Menschen, die sich in dieser überwachten Öffentlichkeit so bewegen, wie sie wollen, laufen Gefahr, von dem System als verdächtig markiert zu werden. So können sie ins Visier der Polizei geraten, die womöglich aktiv wird, wenn die Software Alarm schlägt. Das führt zu Konformitätsdruck, das gefährdet die Vielfalt des Ausdrucks – und damit am Ende auch die freie und offene Gesellschaft.
Die im September abgewählte schwarz-rote Landesregierung plante einen massiven Ausbau der Technologie, schon dieses Jahr soll sie an zahlreichen weiteren Orten in Berlin installiert werden. Aber Schwarz-Rot wurde abgewählt. Rot-Rot-Grün (R2G) muss nun das Projekt komplett über Bord werfen, die Ausbaupläne canceln und die bestehenden Kameras wieder einpacken lassen.
Der Ruf als liberales Refugium
Der Verlust wären etwa vier Millionen Euro, die für Kameras und Software an das Unternehmen Adesso gehen sollen. Der Gewinn hingegen wäre um ein Vielfaches größer. Berlin könnte sich als eine Metropole hervortun, die zu KI-basierter Überwachung in der Öffentlichkeit bewusst Nein sagt. Es könnte seinen Ruf als liberales Refugium stärken. Das könnte auch wirtschaftlich interessant sein: Mindestens für den Tourismusboom der Nullerjahre war dieser Ruf elementar.
Es geht hier auch um ein „Wehret den Anfängen“. Denn der nicht nur bundesweite, sondern globale Trend zeigt immer deutlicher in Richtung Kontrolle. Öffentliche Überwachung wird mit zahlreichen Technologien automatisiert. Reihenweise führen Regierungen neue Befugnisse ein. Zurückgedreht werden die so gut wie nie.
Ist eine Überwachungs-Technologie erst einmal im Einsatz, wird ihr Einsatz oftmals entgrenzt. Das zeigen zahlreiche Beispiele der Vergangenheit, etwa Staatstrojaner. Deshalb ist auch davon auszugehen, dass die angeblich „intelligente“ Videoüberwachung immer weiter ausgebaut wird. Baden-Württemberg hat als erstes Bundesland bereits beschlossen, KI-Kameras und Live-Gesichtserkennung zu kombinieren. Das System checkt dann, ob alle artig sind und kann sie identifizieren, wenn nicht.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Die Chance, KI-Kameras zu stoppen, ist jetzt
Die beste Chance, eine solche Zukunft in Berlin zu verhindern, ist jetzt. Nach dem 31. Oktober können, sollte die linke Basis dem zustimmen, die Koalitionsverhandlungen beginnen. Dann könnte die neue Koalition das Überwachungsprojekt hinwegfegen und stattdessen an einem Berlin arbeiten, das nicht grundsätzlich jedem Menschen misstraut, der sich auf der Straße bewegt. Dann könnte R2G das Ende der Anonymität im öffentlichen Raum aufhalten.
Scheitern könnte das an der SPD. Die hat die KI-Kameras immerhin mit eingeführt. Linke und Grüne hingegen haben sich in der Vergangenheit deutlich gegen solche Verhaltensscanner positioniert. Sie klagen aktuell auch gegen die dazu gehörige Polizeigesetzänderung, die darüber hinaus weitere KI-Überwachungswerkzeuge erlaubt – etwa die Suche nach biometrischen Daten im Internet und die Datenanalyse nach Palantir-Art.
Jetzt gilt es für Grüne und Linke, stark zu sein und sich durchzusetzen. Die KI-Kameras wurden in den Sondierungsgesprächen noch nicht konkret diskutiert, heißt es von Verhandler*innen. Dabei gehören sie und die andere Überwachungswerkzeuge dringend auf den Verhandlungstisch.
KI verhindert keine Straftaten
Kriminalistisch überzeugend sind Verhaltensscanner sowieso nicht. Straftaten lassen sich damit eher nicht verhindern – dafür braucht die Polizei zu lange zum Ort des Geschehens. Bei Affekt-Gewalttäter*innen oder Terrorist*innen greift auch die Abschreckungswirkung nicht. Und eine Strafverfolgung mittels Videobildern wird nur eingeschränkt möglich sein, weil rationale Straftäter*innen, zum Beispiel für Diebstähle oder Drogenhandel einfach in die Nebenstraßen gehen.
Die Linke schrieb in ihrem Wahlprogramm über die Kameras: „Straftaten werden damit nicht verhindert, sondern allenfalls verdrängt.“ Deshalb will sie die Ausgaben für Überwachungskameras reduzieren und lieber in soziale Angebote investieren. An anderer Stelle heißt es, die Partei wolle die sogenannten kriminalitätsbelasteten Orte abschaffen. Das würde der Videoüberwachung am Kotti die Rechtsgrundlage entziehen. Niklas Schrader, der innenpolitische Sprecher der Linken hat gegenüber netzpolitik.org bereits erklärt, dass seine Partei versuchen wird, die Videoüberwachung und große Teile der letzten Polizeigesetz-Novelle, in den Verhandlungen zu kippen.
Gleichzeitig hat die Linke noch einen anderen dringenden Wunsch: Die Vergesellschaftung großer Wohnungskonzerne. In einem Sondierungspapier haben sich die potenziellen Koalitionäre bereits dazu bekannt. Womöglich muss die Linke dafür aber an anderer Stelle Federn lassen – etwa bei Videoüberwachung und Verhaltensscannern.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Evaluation 2028 geplant
Deshalb müssen sich auch die Grünen in den Verhandlungen für das Thema stark machen. Die zeigen sich in ihrem Wahlprogramm ebenfalls kritisch. „Statt flächendeckender Videoüberwachung im öffentlichen Raum wollen wir diese nur dort zielgerichtet ausbauen, wo sie tatsächlich helfen kann, unsere kritischen Infrastrukturen zu schützen“, heißt es dort. Auf Anfrage von netzpolitik.org wollte sich Grünen-Spitzenkandiat Werner Graf nicht dazu äußern, ob sich die Grünen bei den Verhandlungen für ein Ende der Verhaltensscanner einsetzen werden.
In einem Sondierungspapier haben die potenziellen Koalitionäre zumindest darauf geeinigt, die Videoüberwachung im Jahr 2028 evaluieren zu wollen. Wie weit diese dann verbreitet ist, werden sie in den nächsten Wochen entscheiden. Es ist ja schon sowieso nur noch ein Teil des öffentlichen Raums, den die künftigen Koalitionäre verteidigen könnten. Längst breiten sich Kameras mit und ohne KI im Berliner Alltag aus, etwa im öffentlichen Nahverkehr. Und mit dem neuen Bundespolizeigesetz, das der Bundestag im September verabschiedet hat, darf die Bundespolizei künftig an allen Bahnhöfen auch Verhaltensanalyse und Gesichtserkennung hinter die Kameras schalten.
Umso wichtiger ist es, dass R2G Grenzen zieht. Insbesondere den Linken und Grüne stünde es schlecht zu Gesicht, als diejenigen in die Stadtgeschichte einzugehen, unter denen die KI-gestützte Videoüberwachung von Straßen und Plätzen ausgerollt und scharfgestellt wurde.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Geschäftsgeheimnisse schützen, Datenschutz schwächen, personenbezogene Daten für KI-Training freigeben: Am gestrigen Mittwoch haben sich die EU-Länder auf ihre Position zum Daten-Omnibus verständigt. Sie wird für Diskussionen sorgen.
Künftig soll es in der EU weniger Cookie-Banner geben – aber nicht zu wenige, geht es nach den EU-Mitgliedstaaten. Zudem sollen personenbezogene Daten einfacher verwendet dürfen, um damit Künstliche Intelligenz zu trainieren.
Das sind zwei der Punkte, auf die sich die EU-Länder in den Verhandlungen zum Daten-Omnibus geeinigt (PDF) haben, wie gestern die irische Ratspräsidentschaft verkündete. Mit dieser Position wird der EU-Rat in die Trilog-Verhandlungen ziehen, sobald sich das EU-Parlament ebenfalls auf eine gemeinsame Position verständigt hat. Dies soll im Februar der Fall sein.
Mit dem Gesetzespaket will die EU-Kommission die Nutzung von Daten vereinfachen, Regeln entschlacken und überlappende Gesetze harmonisieren. Während die Deregulierungsagenda der Kommission bei der Wirtschaft auf offene Ohren gestoßen ist, kritisierten Gewerkschaften, Verbraucherschutzorganisationen und zahlreiche zivilgesellschaftliche Gruppen sie als „größten Rückschritt für digitale Grundrechte“.
Cookie-Revolution bleibt aus
Nur ein Punkt wurde in der Zivilgesellschaft positiv aufgenommen: So hatte die EU-Kommission vorgeschlagen, die Cookie-Flut spürbar einzuschränken. Demnach sollen Websites und andere Online-Dienste die Auswahl von Nutzer:innen respektieren, ob sie diese tracken dürfen oder nicht. Dieses Häkchen könnten die Nutzer:innen an einer zentralen Stelle aktivieren, etwa in ihrem Browser, und würden sich hiermit regelmäßig wiederkehrende Cookie-Abfragen vieler Websites für mindestens ein halbes Jahr ersparen.
Diesen Ansatz lehnt der EU-Rat jetzt jedoch ab. Stattdessen wollen die Länder die bislang geltenden Regeln der ePrivacy-Richtlinie beibehalten, dafür aber die Liste der Zwecke erweitern, bei denen die Zustimmung der Nutzer:innen entfallen würde. Keine Zustimmung wäre etwa dann nötig, wenn ein Cookie für die Erbringung einer Dienstleistung, für die Reichweitenmessung oder zur Gewährleistung der Sicherheit des Endgeräts der Nutzer:innen erforderlich ist, führt der Rat aus. Damit würden wohl einige Cookie-Banner verschwinden, allerdings zum Preis einer teils einfacheren Verfolgung von Nutzer:innen im Netz.
Gegen den Vorschlag der Kommission hatten sich Länder wie Deutschland und Frankreich gestellt, sie warnen vor möglichen negativen Folgen für die europäische Wirtschaft. Dass sie sich durchsetzen würden, hatte sich bereits im Sommer abgezeichnet. Ganz zufrieden sind sie dennoch nicht. Regierungskreisen zufolge hat sich Deutschland, das gemeinsam mit Österreich und Estland gegen die Rats-Position gestimmt hat, unter anderem eine Folgenabschätzung im Vorfeld gewünscht. Darin hätte die Kommission ermitteln sollen, wie sich die Änderung auswirken würde.
Gesperrt hatte sich Deutschland zudem gegen den Plan des Rats, Nutzer:innen nach einer erteilten Cookie-Zustimmung oder ‑Ablehnung vier Monate lang nicht mehr erneut zu fragen. Aus deutscher Sicht sind drei Monate genug. Außerdem schlug die Bundesregierung Ausnahmen vor, damit Online-Dienste bereits vor dem Ablauf der Frist erneut um Erlaubnis zum Tracking fragen dürfen.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
KI-Training mit sensiblen Daten
Umstritten in den Rats-Verhandlungen war auch der Umgang mit personenbezogenen Daten. Hierbei war die Kommission mit dem Vorschlag angetreten, die derzeit geltende Definition zu ändern und pseudonymisierte Daten künftig vom Geltungsbereich der Datenschutz-Grundverordnung (DSGVO) auszunehmen. Dies soll KI-Unternehmen erleichtern, potenziell sensible Daten von Nutzer:innen ohne Erlaubnis oder Einwilligung für das Training ihrer KI-Systeme zu verwenden.
Geeinigt hat sich der Rat nun darauf, die Definition personenbezogener Daten vordergründig nicht zu ändern. Allerdings will er neue Regeln in Bezug auf Pseudonymisierung einführen, um KI-Training zu erleichern. Dabei helfen soll unter anderem der Europäische Datenschutzausschuss, der technische und juristische Tipps geben soll. Diese sollen gewährleisten, dass Techniken wie Pseudonymisierung und Anonymisierung einheitlich ausgelegt und angewandt werden – und letztlich dafür sorgen, dass einzelne Menschen nicht so leicht identifiziert werden können, wie es üblicherweise bei pseudonymisierten Daten möglich ist.
Außerdem soll das KI-Training mit personenbezogenen Daten auch ohne Pseudonymisierung erlaubt sein, wenn dies im „berechtigten Interesse“ der Unternehmen liegt. Die – durchaus wacklige – Rechtsgrundlage soll weiterhin Artikel 6 der DSGVO bleiben, einschließlich eines Widerspruchsrechts. Zusätzlich schlägt der Rat vor, die Kommission solle im Rahmen eines eigenen Berichts ergründen, ob die Auflagen für kleine und mittlere Betriebe verhältnismäßig sind.
Insgesamt entspricht die Einigung zum Datenschutz jenem Kompromiss, über den netzpolitik.org Anfang Oktober berichtet hatte. Gegen diesen Vorschlag hatten Datenschützer:innen protestiert, die NGO noyb schreibt etwa von „digitaler Enteignung“ europäischer Bürger:innen im Interesse von KI-Unternehmen.
Darüber hinaus will der Rat die DSGVO auch in anderen Punkten schwächen. So soll das Auskunftsrecht entfallen, wenn es sich um „unbegründete oder exzessive Anfragen“ handelt. Wissenschaftlicher Forschung wiederum soll die Verarbeitung personenbezogener Daten einfacher gemacht werden, indem gezielte Ausnahmen von bestimmten Verpflichtungen eingeführt werden.
Schutz von Geschäftsgeheimnissen
Die letzten Verhandlungsrunden drehten sich vor allem um den Data Act. In dem relativ jungen Gesetz geht es darum, insbesondere Daten aus dem Internet of Things (IoT) leichter nutzbar zu machen. Dem können jedoch Geschäftsgeheimnisse der Herstellerfirmen im Weg stehen. Deren Schutz will der Rat stärken: Geschäftsgeheimnisse, die sich womöglich in den Datenflüssen finden lassen, sollten erst dann offengelegt werden müssen, wenn sich alle Beteiligten ausdrücklich zu Vertraulichkeit verpflichtet haben. Ferner sollen Maßnahmen sicherstellen, dass solche Geheimnisse nicht in Länder außerhalb der EU abfließen.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Zugleich soll öffentlichen Einrichtungen, die über Daten des öffentlichen Sektors verfügen, sowie Unternehmen, die diese Daten nutzen wollen, mit schlankeren und EU-weit geltenden Regeln geholfen werden. Allerdings nicht uneingeschränkt: Öffentliche Stellen können sehr großen Unternehmen, sogenannten Gatekeepern, zusätzliche Bedingungen für die Datennutzung auferlegen und höhere Entgelte in Rechnung stellen.
Nach der Reform ist vor der Reform
Auf Anfrage gibt eine Sprecherin des Digitalministeriums an, Deutschland setze sich seit Beginn der Verhandlungen zum Omnibus-Paket für „ambitionierte Anpassungen der europäischen Digitalgesetzgebung“ ein. Ziel sei es, „spürbare Verbesserungen und Vereinfachungen zu erreichen, insbesondere für kleine und mittlere Betriebe und Start-Ups“.
Der von der Ratspräsidentschaft zuletzt vorgelegte Text werde dem Ambitionsanspruch Deutschlands jedoch nicht gerecht, so die Sprecherin: „Rote Linien für uns waren insbesondere der bessere Schutz von Geschäftsgeheimnissen und Vereinfachungen für KMU bei der DSGVO. Wir werden mit aller Kraft weiterhin für unsere Position werben und fordern die EU-Kommission auf, diese im Zuge des anstehenden Digital Fitness Check zu berücksichtigen.“
Besagter Fitness Check soll das Zusammenspiel der verschiedenen EU-Vorschriften und ihre Auswirkungen auf Unternehmen untersuchen, eine öffentliche Konsultation hierfür fand vergangenen Winter statt. Die Omnibus-Gesetzespakete, die noch verhandelt werden oder wie der KI-Omnibus bereits abgeschlossen sind, sollen nur den Auftakt einer weitreichenden Deregulierung bilden.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
BND und Bundesverfassungsschutz sollen umfangreiche neue Gesetze bekommen, aber ein Bereich fehlt: Dürfen die Geheimdienste mit illegalen Daten aus der Werbeindustrie überwachen? Opposition und Fachleute kritisieren diese Regelungslücke vehement, aber die Regierung schaltet auf stur.
Sollen deutsche Geheimdienste Daten aus der Welt der Online-Werbung nutzen dürfen, die Tracking-Firmen und Databroker illegal in Umlauf bringen? Und wenn ja, welche Regeln sollen gelten? Die Bundesregierung bleibt Antworten auf diese Fragen bislang schuldig. In ihrem hunderte Seiten langen Entwurf für eine Reform des Nachrichtendienstrechts regelt sie die umstrittene neue Überwachungsmethode nicht. Kritik daran kommt aus der Opposition.
„Niemals dürfen Polizei und Geheimdienste solche illegal entstandenen Datenhalden nutzen“, sagt Clara Bünger, innenpolitische Sprecherin der Linksfraktion im Bundestag, gegenüber netzpolitik.org.
„Es darf nicht sein, dass der Staat über den Umweg des kommerziellen Datenhandels auf Daten und Informationen zugreift, für deren Erhebung mit klassischen nachrichtendienstlichen Mitteln aus gutem Grund hohe rechtliche Hürden gelten“, sagt auf Anfrage von netzpolitik.org auch Konstantin von Notz, stellvertretender Fraktionsvorsitzender der Grünen im Parlament.
Von Notz: „Anhaltende Verweigerungshaltung der Bundesregierung“
Seit mehr als zwei Jahren zeigen gemeinsame Recherchen von netzpolitik.org und dem Bayerischen Rundfunk (BR), dass insbesondere genaue Standortdaten, die von Smartphone-Apps angeblich nur für Werbezwecke gesammelt werden, im großen Stil gehandelt werden. Das verstößt in der Regel gegen die Datenschutzgrundverordnung, doch die Datenschutzbehörden sind bislang machtlos. Weil die Datensätze auch Bewegungsprofile von Menschen in sicherheitsrelevanten Bereichen wie Regierung, Militär und Sicherheitsbehörden enthalten, sehen Politiker:innen darin parteiübergreifend eine Gefahr für die nationale Sicherheit.
Solche Daten kaufen und nutzen nicht nur Unternehmen, sondern auch staatliche Stellen. Man spricht dabei von Advertising-based Intelligence (werbebasierte Überwachung), kurz: ADINT. Spezialisierte Dienstleister unterstützen staatliche Kunden dabei und bereiten die Daten für sie auf. Aus Ländern wie den USA, Ungarn und Österreich ist inzwischen bekannt, dass Sicherheitsbehörden dort ADINT nutzen. Erst vor wenigen Monaten konnten netzpolitik.org und BR berichten, dass auch mindestens ein deutsches Landeskriminalamt Werbedaten genutzt hat.
„Die Recherchen zu den sogenannten Databroker Files haben eindrücklich gezeigt, dass frei gehandelte Werbedaten erhebliche Risiken für die Privatsphäre und die nationale Sicherheit bergen“, sagt nun Konstantin von Notz. Das sehe grundsätzlich auch die Bundesregierung so, die er mehrfach auf die Problematik aufmerksam gemacht habe. Nur Konsequenzen habe sie noch immer nicht gezogen.
Die „anhaltende Verweigerungshaltung der Bundesregierung“ sei nicht hinnehmbar, so der Grünen-Politiker weiter. „Wir dürfen nicht zulassen, dass aus extrem detaillierten Standortdaten umfassende Bewegungsprofile erstellt werden, die eine weitreichende Rekonstruktion persönlicher Lebensumstände ermöglichen und dazu führen, dass Mitarbeitende von Sicherheitsbehörden identifiziert werden können.“ Schiebe man derartigen Praktiken keinen Riegel vor, gefährde das den Schutz sensibler Einrichtungen – auch der Nachrichtendienste selbst.
Bünger: „Zugriff auf sensible Daten muss vollständig ausgeschlossen sein“
Angehen müsse man das Problem des Datenhandels auch in der aktuellen Reform des Rechts der Nachrichtendienste, so der Politiker, der seit vielen Jahren Mitglied des Parlamentarischen Kontrollgremiums ist. „Gerade bei der Beschaffung von besonders eingriffsintensiven Daten und dem Rückgriff auf diese braucht es glasklare Rechtsgrundlagen. Pauschale Generalklauseln reichen dafür aus rechtsstaatlicher Sicht bei Weitem nicht aus.“
Während von Notz eine Nutzung von ADINT durch deutsche Geheimdienste also nicht grundsätzlich ablehnt, sondern in geregelten Bahnen ermöglichen will, sieht Clara Bünger den Einsatz von Werbedaten prinzipiell kritisch. Den Behörden stehe „mit Bestands- und Verkehrsdatenabfragen bereits ein ausreichendes und auf den jeweiligen Erhebungszweck abgestimmtes Befugnisarsenal zur Verfügung“, heißt es von ihr.
Für die behördliche Nutzung von Daten, die bei Telemedien- und Telekommunikationsanbietern erhoben und gespeichert werden, würden Gesetze heute bereits bestimmte Schwellen für den Zugriff vorsehen. „Diese Schwellen dürfen durch Zugriff auf Daten, die zu Werbe- und Vermarktungszwecken erhoben werden, nicht unterlaufen werden.“
Aus Sicht der Linken sei „einzig ein subsidiärer Zugriff“ auf solche Daten vorstellbar. Das heißt: wenn die Identifizierung oder das Auffinden einer Person sonst nicht möglich ist. „Der Zugriff auf besonders sensible personenbezogene Daten muss vollständig ausgeschlossen sein.“
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Bünger fordert die Regierung außerdem auf, auf nationaler und EU-Ebene „endlich wirksame Regelungen gegen den Datenhandel“ an sich zu ergreifen.
Politiker von Union und SPD äußern sich nicht
Der Bundestag berät derzeit über den Vorschlag der Bundesregierung für eine Geheimdienstreform. Noch bis Ende des Jahres soll das Gesetzespaket, das einen massiven Ausbau von BND und Bundesverfassungsschutz vorsieht, beschlossen werden.
Wir haben ebenfalls die innenpolitischen Sprecher der Fraktionen von Union und SPD mit drei Fragen zum Thema kontaktiert, aber keine Antworten erhalten. Eine Beantwortung bekomme man „aus zeitlichen Gründen gerade nicht unter“, heißt es dazu aus dem Büro von CDU-Politiker Marc Henrichmann. Der Vorsitzende des Parlamentarischen Kontrollgremiums hatte den unkontrollierten Handel mit Werbedaten in Reaktion auf die Databroker Files in der Vergangenheit ebenfalls kritisiert.
Auch von Sebastian Fiedler (SPD) bekamen wir eine Absage, weil sich die Nachrichtendienstreform „im Moment intensiv im parlamentarischen Beratungsprozess“ befinde, wie ein Sprecher mitteilt.
Bundesregierung widerspricht Wissenschaftlichen Diensten
In welchem Umfang Sicherheitsbehörden des Bundes bereits heute Werbedaten nutzen, offenbart die Bundesregierung nicht. Wie zuvor schon auf eine Kleine Anfrage der Linkspartei gibt die Bundesregierung in ihrer Antwort auf eine aktuelle Anfrage der AfD keine konkreteren Auskünfte zum Thema.
Die Linken-Abgeordnete Donata Vogtschmidt hatte Ende letzten Jahres neben einer Kleinen Anfrage ein Gutachten der Wissenschaftlichen Dienste des Bundestages zum Thema in Auftrag gegeben. Dieses weckte ebenfalls Zweifel daran, ob staatliche Shopping-Touren bei Databrokern rechtmäßig wären. Das Gutachten betonte zudem, dass die Nutzung von Werbedaten einen erheblichen Grundrechtseingriff darstellen könne. Unter andere bestehe „beim Ankauf von Daten aus Werbedatenbanken eine besondere Gefahr von Eingriffen in den Kernbereich privater Lebensgestaltung“.
Auf eine Frage der AfD antwortet die Regierung nun, dass sie die Einschätzungen der Wissenschaftlichen Dienste „nicht uneingeschränkt“ teile. Die Kenntnisnahme „öffentlich zugänglicher Informationen“ durch den Staat stelle für sich genommen keinen Eingriff dar. Nur „sofern es sich um die systematische Verwendung personenbezogener oder ‑beziehbarer Daten handelt, stellt dies einen grundrechtlich relevanten Eingriff dar, der einer Rechtsgrundlage bedarf“.
Eine solche Rechtsgrundlage könnten auch allgemeine Datenerhebungsbefugnisse darstellen, schreibt die Bundesregierung weiter.
Expert:innen widersprechen Bundesregierung
Genau dem haben nicht nur von Notz und Bünger, sondern auch mehrere Expert:innen in ihren Stellungnahmen zur Geheimdienstreform vehement widersprochen. So etwa die Bundesdatenschutzbeauftragte (BfDI), deren Sprecher erklärt, die Behörde sei der Auffassung, „dass die Nutzung kommerzieller Werbedaten einer inhaltlich bestimmten und normenklaren gesetzlichen Ermächtigungsgrundlage bedarf“.
Der Sprecher der BfDI verweist gegenüber netzpolitik.org auf das „potentiell sehr hohe Eingriffsgewicht“ der Überwachung mit Werbedaten. Das erfordere nach Auffassung der Bundesdatenschutzbeauftragten „verfassungsrechtlich neben erhöhten Anforderungen an Zweckbindung und Dokumentation auch ausreichende Kontrollmechanismen“.
Zentraler Punkt in der Argumentation der Bundesregierung ist, dass sie Werbedaten als öffentlich zugänglich einstuft – mutmaßlich weil diese über kommerzielle Händler erhältlich sind. Das kritisierte der Jurist und ehemalige Ministerialdirektor im Justizministerium, Peter Schantz, in seiner Stellungnahme zur Reform.
„Offenbar werden die Daten als wenig sensibel eingestuft, weil fälschlich angenommen wird, sie seien allgemein zugänglich.“ Dies sei erstens nicht zutreffend, weil sie zwar käuflich seien, aber nicht frei abrufbar, so Schantz. Zweitens seien auch allgemein zugängliche Daten nicht per se schutzlos.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
„Hätte der Staat diese Daten auch selbst erheben dürfen?“ Diese Frage nach dem sogenannten “hypothetischen Ersatzeingriff“ müsse sich der Gesetzgeber stellen, so Schantz. Dabei müsse berücksichtigt werden, ob die Verkäufer die Daten selbst überhaupt rechtmäßig verarbeiten.
Grüne und Linke fordern demokratische Kontrolle
Auch Politikwissenschaftler Thorsten Wetzling vom Thinktank Interface kritisiert gegenüber netzpolitik.org, dass Daten aus einem womöglich millionenfachen Ankauf von Datensätzen mit granularen personenbezogenen Daten mit tatsächlich öffentlich zugänglichen Informationen wie etwa Presseveröffentlichungen gleichgesetzt werden.
Wetzling weist zudem darauf hin, dass die geheimdienstliche Nutzung von Werbedaten in anderen Ländern besser kontrolliert werde. So gebe es etwa im Vereinigten Königreich „zumindest ein Genehmigungsverfahren unter Beteiligung der unabhängigen Rechtskontrolle“, wenn ein Dienst dort gekaufte Daten in seine eigenen IT-Systeme einspeisen wolle.
In den Niederlanden wiederum hatte das Geheimdienst-Kontrollgremium CTIVD in einem öffentlichen Bericht bereits 2018 darüber informiert, dass Agent:innen kommerzielle Datensätze erworben haben. In Norwegen bestätigte das parlamentarische Kontrollgremium EOS-Committee 2023 in einem öffentlichen Bericht, dass der militärische Geheimdienst massenhaft personenbezogene Daten gekauft hat.
Auf Anfrage von netzpolitik.org fordern Grüne und Linke entsprechende Kontrollmechanismen. „Wenn die Bundesregierung den Diensten ermöglichen will, Daten von Privaten anzukaufen, muss sie auch wirksame Kontrollmechanismen schaffen“, so Konstantin von Notz. Der Unabhängige Kontrollrat müsse Käufe effektiv kontrollieren können. „Auch das Parlamentarische Kontrollgremium muss entsprechende Verträge einsehen können“, schreibt uns der Grünenpolitiker.
Noch weiter geht Clara Bünger von der Linkspartei: Ob Werbedaten genutzt werden, müsse im Parlamentarischen Kontrollgremium entschieden werden. „Nur hierüber wird zumindest ein Mindestmaß demokratischer Kontrolle erreicht, wenn so in abstrakter Form auch der gesamte Bundestag unterrichtet wird.“
Unterdessen zeigen neueste Untersuchungen des Citizen Lab, dass das Ökosystem der Online-Werbung nicht nur für passive Überwachung durch ADINT genutzt werden kann, sondern ebenfalls zur aktiven Infektion der Geräte von Zielpersonen mit Spionage-Software. So geschehen etwa bei Journalist:innen des katarischen Nachrichtensenders Al Jazeera.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Welche Daten haben Unternehmen über uns gespeichert? Dank Datenschutzgrundverordnung müssen Unternehmen die eigenen Daten auf Anfrage herausgeben. Zwei Softwareentwickler haben das genutzt, um mit hunderten Anfragen ihr digitales Leben zu rekonstruieren.
Gregor Ziegltrum und Dennis Schulz fragten mehr als hundert Unternehmen nach einer Kopie ihrer Daten – eine Möglichkeit, die die Datenschutzgrundverordnung (DSGVO) explizit einräumt. Sie wollten herausfinden: Was wissen die Unternehmen eigentlich über mich? Jeweils mehr als 6.000 Dateien bekamen die beiden zurück – und haben sie fleißig ausgewertet.
Herausgekommen ist ein Vortrag, den die beiden Softwareentwickler auf dem jährlichen Kongress ihrer Firma, TNG Technology Consulting, gehalten haben sowie auf den Datenspuren 2026. Dabei zeichnen sie mithilfe von Social-Media-Daten nach, wie sich ihre Interessen im Laufe der Zeit verändert haben und wie sich der eigene Tagesverlauf mit den verschiedenen Datenquellen rekonstruieren lässt.
Im Interview mit netzpolitik.org erzählen Schulze und Ziegltrum, wie einfach der Weg zu den eigenen Daten war, welche Hindernisse es gab und was sie aus ihrem Selbstexperiment gelernt haben. Außerdem geben sie Tipps, was man beim Nachmachen beachten sollte.
netzpolitik.org: Hallo Dennis, hallo Gregor. Ihr habt über 100 Unternehmen nach euren Daten gefragt. Wie seid Ihr auf diese Idee gekommen?
Gregor Ziegltrum: Wir haben uns beide unabhängig voneinander mit Spotify-Daten beschäftigt. Dennis hat daraus mit einem anderen Kollegen auch schon einen Vortrag gebaut. Und dann haben wir darüber nachgedacht, wie man das noch weiterspinnen kann.
Dennis Schulz: Mein Gefühl ist, dass viele sich schonmal gedacht haben: Meine Güte, man müsste doch mal diese ganzen Daten nehmen und gucken, was man daraus lernen kann. Aber dann macht man es nie.
„Wir sind einmal den Passwort-Manager durchgegangen“
netzpolitik.org: Welche Unternehmen habt Ihr angefragt?
Gregor Ziegltrum: Im Prinzip sind wir einmal den Passwort-Manager durchgegangen. Wir haben die großen Unternehmen angefragt: Meta, Spotify, LinkedIn, Reddit und alle Google-Services wie etwa YouTube. Aber auch Taxi-Apps wie Uber, Bolt und FreeNow.
Dennis Schulz: Wir haben auch unsere Banken angefragt und unsere Krankenkassen. Am Ende waren es fast 150 Stellen. Manche davon haben wir beide angefragt, manche nur einer von uns. Ich habe zum Beispiel noch die Deutsche Rentenversicherung und das Bundeskriminalamt angefragt. Dann auch eher kleinere Apps wie etwa „Trait“, die benutze ich zum Joggen. Da war ich offenbar der erste, der jemals nach Daten gefragt hat.
netzpolitik.org: Was habt ihr vorher noch nicht über euch gewusst?
Dennis Schulz: In den Daten steht drin, wie viele TikTok-Videos ich zu Ende geguckt haben. Das war schockierend und ist eine absolute Bestätigung, dass ich die App wieder gelöscht habe. Und in meinen Krankenkassendaten stand noch ein Nasenbeinbruch, den ich nie hatte. Ich habe inzwischen aber eine Vermutung, wo der herkommt.
Wie manche Unternehmen bei der Herausgabe tricksen
netzpolitik.org: Wie schwer war es, an die Daten heranzukommen?
Dennis Schulz: Extrem einfach. Ich finde, die meisten Unternehmen waren grundsätzlich relativ auskunftsfreudig und kooperativ. Das Nervige ist eher, dass man jedes Mal die E‑Mail-Adresse herausfinden muss, an die man die Anfrage schicken muss, oder den Service, mit dem man kommunizieren muss.
Es kommt aber vor, dass Unternehmen einen durch das Design ihrer Seite oder App dazu bringen wollen, nicht alle Daten anzufragen. Da gibt es dann zum Beispiel mehrere Optionen und wenn man die Option „Kompletter Datensatz“ wählt, kommt ein Warnhinweis: „Achtung! Da sind auch Log-Daten dabei, die nicht besonders nützlich sind, und es kann viel länger dauern, die zusammenzustellen. Möchtest du nicht lieber den kleinen Datensatz?“
Gregor Ziegltrum: Manchmal schicken Unternehmen bei der ersten Anfrage auch nur die Log-Daten der letzten 30 Tage, dann muss man noch mal nachfragen und dranbleiben.
Unternehmen ohne etablierte Prozesse fragen auch ganz oft, was man genau haben möchte. Mit der Aussage „alles“ kommen sie meistens nicht so gut klar, dann bekommt man manchmal nur die Stammdaten wie die Adresse. Hier lohnt es sich, in den Dialog zu gehen.
netzpolitik.org: Das heißt, es ist möglich, dass Unternehmen noch mehr Daten haben, die ihr aber nicht abgefragt habt, weil ihr euch gar nicht vorstellen konntet, dass das Unternehmen die hat?
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Gregor Ziegltrum: Vielleicht. Aber ich meinte gar nicht, dass die Firmen die Daten bösartig zurückhalten, sondern dass man in den Austausch gehen muss, damit man genau das bekommt, was man möchte. Also vor allem bei kleinen Firmen, wo das nicht voll automatisiert ist.
Dennis Schulz: Alle großen Firmen haben riesige Datenpakete geschickt. Und zum Beispiel bei Spotify bin ich auch ziemlich sicher, dass da wirklich alles drin ist, was die haben. Wir können es natürlich nicht überprüfen. Aber alles in allem sind das sehr umfassende Datensätze, wo auch Daten drin stehen, bei denen die sich vielleicht mal kurz gefragt haben: „Müssen wir das wirklich mitschicken?“
„Sorry for the inconvenience“
netzpolitik.org: Haben Euch Unternehmen Eure eigenen Daten verweigert?
Gregor Ziegltrum: Ja, das war beispielweise der Fall, wenn Unternehmen die Daten im Auftrag von anderen Firmen verarbeiten. Für solche „Auftragsverarbeiter“ und „Unterauftragsverarbeiter“ gilt das Auskunftsrecht der DSGVO nicht. Man kann beispielsweise nicht zu einer Kreditkartenfirma wie Visa oder Mastercard direkt gehen und alle Transaktionen anfragen. Das muss man entweder bei der eigenen Bank abfragen oder bei den Online-Shops, bei denen man bezahlt hat.
Dennis Schulz: Es gibt ein amerikanisches Start-up, von dem wir explizit eine E‑Mail bekommen haben, dass sie Datenherausgabe derzeit nicht als Service anbieten und dass sie extrem „sorry for the inconvenience“ sind. Das habe ich dann beim Datenschutzbeauftragten gemeldet. Aber da habe ich nichts mehr von gehört.
Gregor Ziegltrum: Ich hatte dasselbe auch bei einer Firma aus der Schweiz, mit deren App ich für meine Führerscheinprüfung gelernt hatte. Das ist allerdings schon länger her. Da habe ich eine Löschanfrage gestellt und sie haben gesagt: „Ne, das machen wir nicht.“ Obwohl sie mir freudig in der EU dieses Produkt verkauft haben, wollten sie nicht der DSGVO-Löschanfrage nachgehen.
Dennis Schulz: Nach unseren Vorträgen kommen häufig Leute zu uns und meinen, dass die DSGVO eher ein stumpfes Schwert ist. Aber jetzt aus unserer Erfahrung würde ich dem nicht so zustimmen. Ich weiß zwar nicht, ob dieses „stumpfe Schwert“ geschwungen wirklich so furchtbar ist. Aber zumindest haben die Unternehmen genug Angst, dass die meisten die Daten rausrücken.
netzpolitik.org: Ihr habt zusammen über 12.000 Dateien zurückbekommen, insgesamt fast fünf Gigabyte. Wie habt Ihr das alles ausgewertet?
Gregor Ziegltrum: Sobald ich einen neuen Datensatz bekommen habe, habe ich erst mal ein bisschen rumgeschaut. Ganz viele Firmen geben dir HTML-Darstellungen, bei denen du durch deine Daten durchklicken kannst und erfährst, was das zu bedeuten hat. Da kriegt man ein bisschen ein Gefühl dafür, wo interessante Sachen liegen oder was langweiliger ist.
Danach habe ich mit einem KI-Tool weitergemacht. Ich habe der KI gesagt, „Hier sind die Daten. Sag mir mal, was könntest du denn Interessantes daran finden oder erklär mir mal die Unterordner.“ Dann kann man wie in einem Gespräch seine eigenen Daten tiefer anschauen. Außerdem konnte ich so die Daten schnell etwa von einem Format in ein anderes umwandeln, von HTML zu einer CSV-Datei zum Beispiel.
Dennis Schulz: Ich war ein bisschen manueller unterwegs und habe einfach erst mal nach großen Dateien und nach Dateien mit vielen Timestamps gesucht. Aber ja, auch ich habe die KI viel für die Umwandlung von Daten und Dateiformaten benutzt. Denn einer der frustrierendsten Punkte bei dieser ganzen Auswertung waren die vielen unterschiedlichen Arten, wie Daten formatiert sind. Beispiel Kalenderdatum: Da steht manchmal das Jahr ganz vorne, manchmal ganz hinten – und manchmal ist das angegeben in Millisekunden seit dem 1. Januar 1970.
netzpolitik.org: Wie habt ihr sichergestellt, dass ihr die Daten jetzt nicht einfach einem KI-Unternehmen in den Rachen geworfen habt?
Gregor Ziegltrum: Am Ende habe ich meine Daten einem KI-Unternehmen in den Rachen geworfen. Aber ich habe mir vorher schon Gedanken gemacht, welche Datensätze ich da reinpacke und welche nicht. Meine Krankenkassen-Daten habe ich nicht da reingetan. Außerdem lief das bei mir über einen Anbieter, mit dem mein Arbeitgeber einen Vertrag hat, in dem auch das Training mit diesen Daten ausgeschlossen ist. Ich hätte das wahrscheinlich nicht mit einer kostenlosen Version von ChatGPT gemacht.
Trotzdem würde ich im Nachhinein mehr mit Trusted-KI-Hosting-Lösungen arbeiten, bei denen explizit kein KI-Unternehmen dahinter steht und wo vielleicht ein Open-Source-Modell gehostet worden ist.
Wenn TikTok die Uber-Fahrt trackt
netzpolitik.org: Von den angefragten Unternehmen: Welche App oder Firma wusste das meiste über Euch?
Dennis Schulz: Facebook.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Gregor Ziegltrum: Bei mir war es YouTube.
Dennis Schulz: Facebook hat sich für mich am krassesten angefühlt, einfach weil das mein Leben vor 15 Jahren bis vor 10 Jahren ist. Da habe ich das intensiv genutzt und da stand am meisten drin, was ich jetzt peinlich finde. Weil man generell peinlich findet, was man vor 10 bis 15 Jahren gemacht hat.
Gregor Ziegltrum: Und für mich waren es ganz klar Google und YouTube, weil ich Facebook irgendwann nicht mehr benutzt habe. Mit meinem YouTube-Account bin ich seit 2012 unterwegs und da hat sich halt eben auch echt einiges angesammelt. Eine Slide unseres Vortrags hatte den Titel „Going Down Memory Lane“. Genauso habe ich mich gefühlt, als ich nach meinem ersten YouTube-Kommentar geschaut habe.
netzpolitik.org: Was hatten die für Daten von Euch?
Gregor Ziegltrum: Google im Generellen hat echt viele Services und dadurch auch viele Daten. Ich habe Google Cloud und Google Photos benutzt. Das heißt, die haben erst mal alle meine Fotos, die ich auf dem Handy habe. Die haben viele Cloud-Daten von mir. Die haben alle Kommentare, die ich auf YouTube geschrieben habe. Die haben meine Suchhistorie und meine Verlaufshistorie über Google Chrome. Die haben alle Spiele und Videos, die ich irgendwie bei Google Play gekauft habe. Weil ich YouTube Music verwende, haben die auch meine ganzen Musik-Playlists. Alle meine Kontakte. Und meine Kalendereinträge.
Dennis Schulz: Bei Facebook sind es wirklich hunderte Dateien, in denen alle möglichen unterschiedlichen Logs drin stehen. Was mich tatsächlich überrascht hat: Die Facebook-App speichert immer wieder, wie viel freier Speicherplatz noch auf dem Handy ist. Facebook speichert auch die IP-Adresse, die das Handy gerade hat und es steht auch ein Ort in den Daten, den sie aus dieser IP herleiten. Was mich aber am meisten angefasst hat, waren meine alten Chatverläufe: Dass alte Beiträge noch da sind, dass Kommentare noch da sind. Und dass noch gespeichert ist, wenn ich auf Werbung geklickt habe, wenn ich ein Event angeguckt habe.
Krass fand ich auch, dass alle größeren Firmen „Off-App-Activities“ gespeichert hatten. Da steht dann plötzlich zum Beispiel in den TikTok-Daten, dass man Spotify geöffnet hat oder eine Fahrt mit einem Uber abgeschlossen hat. Ich weiß nicht mal genau, wie diese Daten da hinkommen.
Gregor Ziegltrum: Eine Sache, die mich ein bisschen schockiert hat, war Uber. Die speichern nämlich für die „App Analytics“ Koordinaten, nicht nur für die Fahrten. Da steht dann, dass ich zu einer bestimmten Uhrzeit eine „Impression“ bekommen habe, und das war dann an dem Längen- und dem Breitengrad. Leider erklärt Uber nicht weiter, was diese Impressions genau sind. Ich denke es handelt sich um eine Push-Benachrichtigung im Zusammenhang mit einer Fahrt, oder dass ich die App geöffnet hatte.
Selbst im eigenen Datenschatz wühlen
netzpolitik.org: Habt Ihr euer Online-Verhalten nach der Recherche verändert?
Gregor Ziegltrum: Ich habe an vielen Stellen personalisierte Werbung ausgeschaltet. Ich möchte ja eigentlich am liebsten gar keine Werbung. Und wenn ich Werbung möchte, dann möchte ich eigentlich schlechte Werbung, damit ich da eh nicht draufklicke.
Dennis Schulz: Mir ist klar geworden, wie viel Zeit ich auf Sozialen Medien verbracht habe und dann habe ich die Apps alle vom Handy gelöscht. Jedes Mal, wenn ich jetzt irgendwo anklicke, dass meine Daten verwendet werden, überlege ich mir, ob ich das wirklich will. Andererseits möchte ich noch mehr finden für unser Projekt, das ist ein komischer Anreiz. Bei meinem aktuellen Auto habe ich die zugehörige App verbunden, auch ein bisschen, um in ein paar Monaten eine Anfrage zu schicken und mal zu schauen, was da passiert. Gregor hat zum Beispiel überlegt, ob er sich jetzt vielleicht die RewePlus-App anschaffen soll, damit er gucken kann, was die für Daten speichern.
netzpolitik.org: Was gebt Ihr anderen Menschen mit, die sich selbst mal durch den eigenen „Datenschatz“ wühlen wollen?
Gregor Ziegltrum: Lasst euch nicht mit der ersten E‑Mail und dem ersten Datensatz von einem Unternehmen abspeisen! Wenn ihr denkt, da ist noch mehr: Einfach noch mal nachfragen. Und je konkreter die Anfrage ist, desto konkretere Antworten bekommt man.
Dennis Schulz: Es ist cool, das zu machen. Man bekommt die Kontrolle über die Daten nicht zurück, aber man bekommt ein Gefühl dafür, was es heißt, dass diese Daten von einem im Netz bzw. bei irgendwelchen Unternehmen sind. Diese Daten sind ja eine Erweiterung der eigenen Person ins Internet hinein. Darüber zumindest ein Verständnis zu haben, ist extrem hilfreich, um sich in dieser Welt zu bewegen.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.
Als ein Polizist gegen Palästina-Aktivist:innen ermittelte, soll er auch unbeteiligte Teilnehmer:innen einer Demo per Gesichtserkennung identifiziert haben. Die Gesellschaft für Freiheitsrechte hält das für rechtswidrig: „Die Polizei ermittelt ins Blaue hinein.“
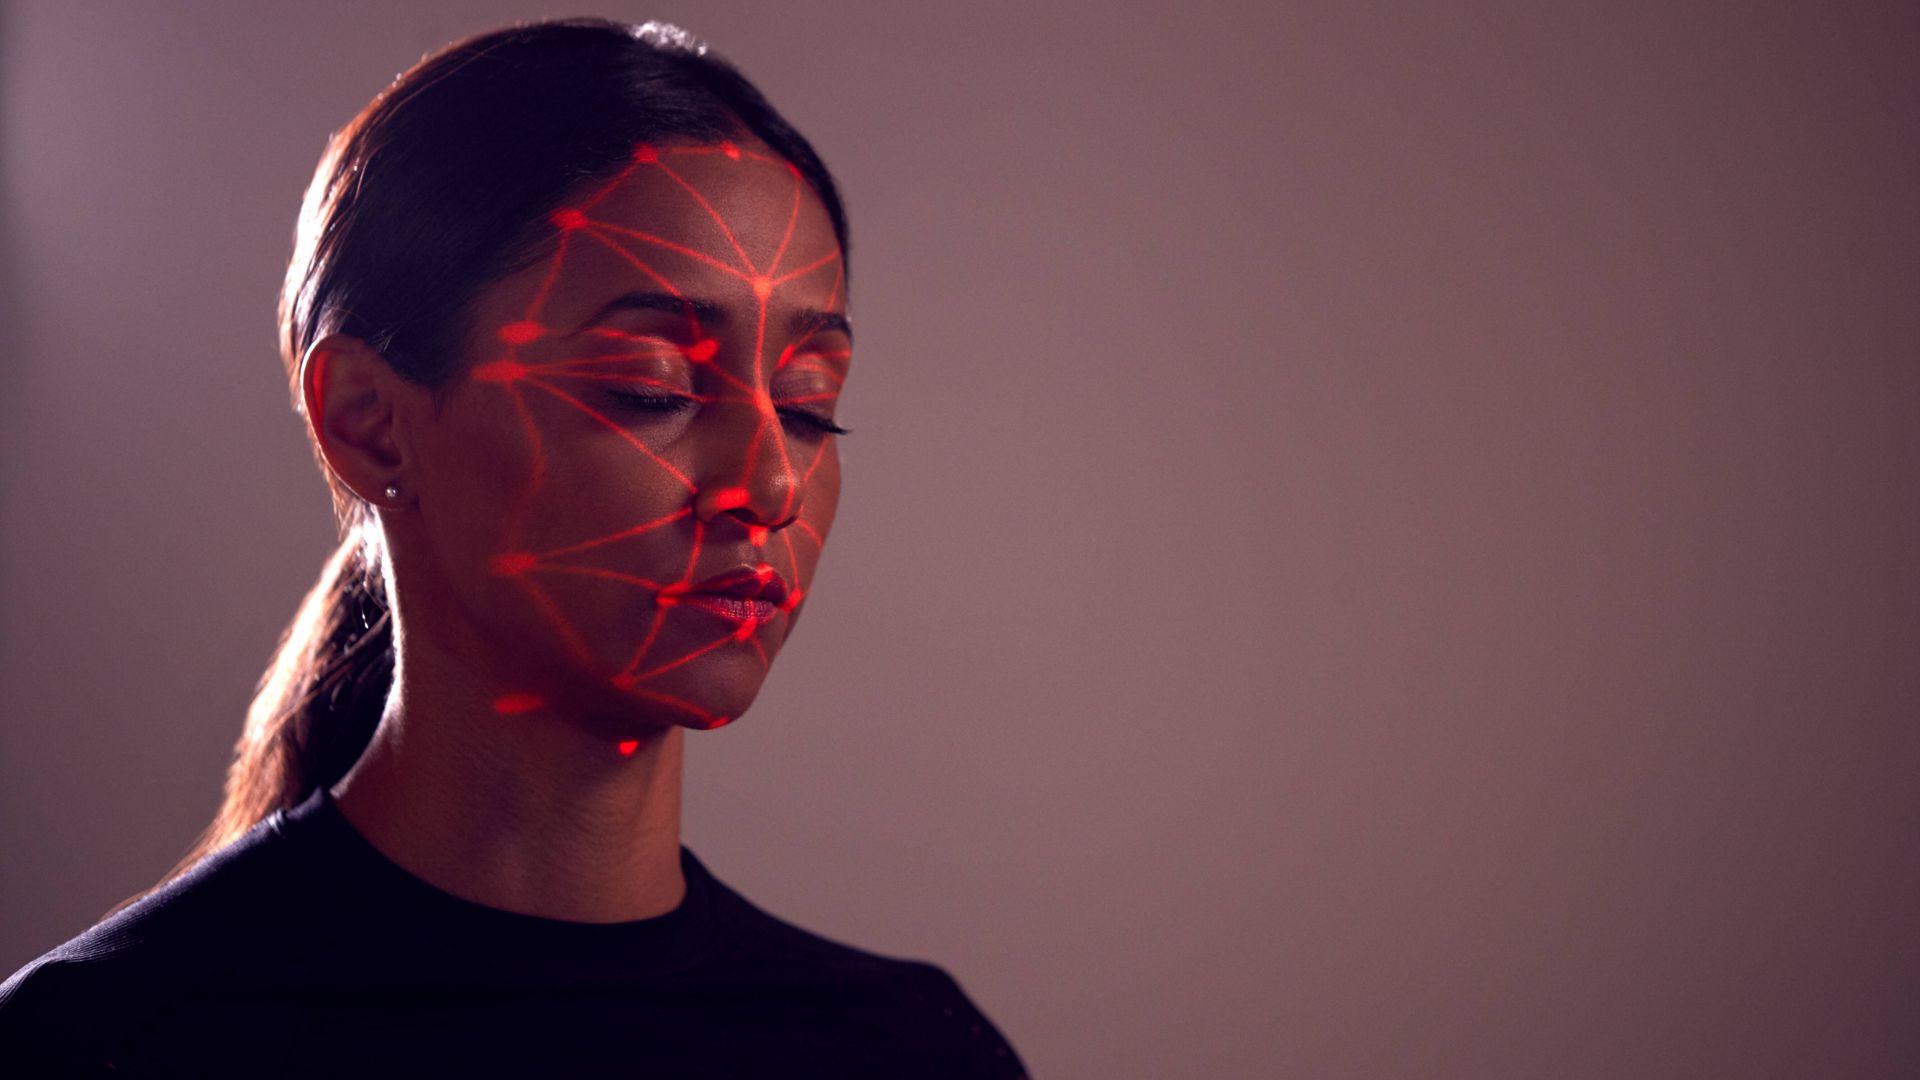
Ein aktueller Fall aus Ulm wirft die Frage auf, wie leicht Teilnehmende einer Demonstration ins Visier von Gesichtserkennung durch die Polizei geraten können. So hat ein Beamter des Landeskriminalamts Baden-Württemberg nach eigener Aussage Aufnahmen einer angemeldeten Demonstration in Ulm ausgewertet. Dabei habe er neben zwei Angeklagten im sogenannten Ulm5-Prozess vier weitere Personen identifiziert, die bis heute nicht mit dem Verfahren in Verbindung stehen. An diesem Vorgehen gibt es nun Kritik.
Im Ulm5-Prozess müssen sich fünf Palästina-Aktivist:innen vor dem Landgericht Stuttgart verantworten. Sie sollen vor rund einem Jahr in den deutschen Standort des israelischen Rüstungskonzerns Elbit Systems in Ulm eingebrochen sein. Über die Hauptverhandlung hat die Kontext:Wochenzeitung aus Stuttgart berichtet. Wir haben zudem mit dem Verteidiger der Angeklagten, Mathes Breuer, gesprochen.
Demnach enthalte die Ermittlungsakte auch von den unbeteiligten Personen Fotos der Gesichter, Namen, Geburtsdaten und vollständige Anschriften. Außerdem soll die Polizei weitere Vermerke zu den Personen gemacht haben, zum Beispiel: „überregional bekannt“, oder: die Teilnahme an der Demonstration dürfte auf „persönliche Betroffenheit durch Geburtsort Gaza zurückzuführen sein“
Vier weitere Personen in der Ermittlungsakte
Die fünf Angeklagten wiederum sitzen seit rund einem Jahr in Untersuchungshaft. Vor Gericht erklärten die Angeklagten, sie hätten aus humanitären Motiven gehandelt und die Produktion von Waffen stören wollen, die Israel in Gaza gegen Zivilist:innen einsetze. Außerdem hätten sie darauf aufmerksam machen wollen, dass der deutsche Staat Kriegsverbrechen und Verbrechen gegen die Menschlichkeit ermögliche und davon profitiere.
Der LKA-Beamte habe nach eigener Aussage überprüfen wollen, ob die Angeklagten schon vor dem Einbruch bei Elbit Systems polizeilich aufgefallen seien. Dabei habe er weiteres Bildmaterial herangezogen, das auch andere Personen zeigt. Nach eigener Aussage sei er einem „Grundsatz der Vollständigkeit“ gefolgt und habe geprüft, wen der Computer neben den Angeklagten noch erkennen könne.
–––
Gegen Ausweiskontrollen im Netz.
Wir kämpfen für ein offenes Internet. Das geht nur mit deiner Unterstützung.
–––
Auf welcher Rechtsgrundlage?
Auf die Nachfrage, wer den Bildabgleich angeordnet habe und auf welcher Rechtsgrundlage er erfolgt sei, soll sich der Zeuge im Gerichtssaal nicht geäußert haben.
„Es gibt keinen ‚Grundsatz der Vollständigkeit’, der es der Polizei erlauben würde, alle Menschen zu identifizieren, die einmal zusammen mit einer tatverdächtigen Person demonstriert haben“, erklärt David Werdermann, Rechtsanwalt bei der Gesellschaft für Freiheitsrechte (GFF), auf Anfrage von netzpolitik.org.
Bereits die Abfrage der Bilder von der Demonstration greife in die Versammlungsfreiheit und die informationelle Selbstbestimmung ein. Dieser Eingriff wiege besonders schwer, wenn diese Bilder auch noch automatisch abgeglichen würden. „Ohne konkrete Anhaltspunkte dafür, dass es sich um Mittäter*innen handelt, sind solche Ermittlungsmaßnahmen rechtswidrig. Die Polizei ermittelt ins Blaue hinein – und das in einem grundrechtlich sensiblen Bereich“, erklärt Werdermann.
Das Landeskriminalamt Baden-Württemberg teilte auf Anfrage von netzpolitik.org mit, es könne sich zu dem laufenden Verfahren nicht äußern. Die Erhebung personenbezogener Daten richte sich nach den einschlägigen gesetzlichen Bestimmungen. Auf unsere Frage nach dem „Grundsatz der Vollständigkeit” ging das LKA nicht ein.
Gesichtserkennung wird immer häufiger eingesetzt
Der Fall rückt in den Mittelpunkt, welche Grenzen die Polizei beim Einsatz von Gesichtserkennung wahren muss. Das Bundeskriminalamt (BKA) betreibt seit 2008 ein Gesichtserkennungssystem (GES), das unbekannte Personen anhand von Bildern identifizieren soll. Dafür wird ein vorliegendes Bild, etwa von einer Überwachungskamera oder ein Fahndungsfoto, mit den gespeicherten Bildern im polizeilichen Informationssystem (INPOL) verglichen. Das System übersetzt die anatomischen Merkmale eines Gesichts in sogenannte Templates, erstellt eine Liste mit möglichen Treffern und ordnet sie nach ihrer Ähnlichkeit.
–––
Die Arbeit von netzpolitik.org finanziert sich aus den Spenden unserer Leser:innen.
Unterstütze auch du unseren gemeinwohlorientierten, werbe- und trackingfreien Journalismus. Spende jetzt..
–––
Im Januar 2026 enthielt INPOL Einträge zu rund 5,4 Millionen Menschen mit insgesamt 7,6 Millionen Lichtbildern. Zugleich nimmt der Einsatz der Gesichtserkennung deutlich zu: 2025 führten die Kriminalämter von Bund und Ländern rund 313.500 Suchläufe durch, 2024 waren es noch 121.000. Seit September 2024 kommt dabei sogenannte Künstliche Intelligenz zum Einsatz, wodurch die Fehlerquote der Gesichtserkennung auf unter ein Prozent gesunken sein soll.
Polizei soll auch Bilder aus dem Internet abgleichen dürfen
Bislang gleicht das GES vorliegende Bilder mit polizeilich gespeicherten Lichtbildern ab, etwa aus erkennungsdienstlichen Behandlungen. Die Bundesregierung will allerdings die Möglichkeiten der Ermittlungsbehörden ausweiten. In Zukunft soll die Polizei Fahndungsfotos auch mit öffentlich zugänglichen Bildern im Internet abgleichen können. So könnten etwa auch Fotos aus sozialen Netzwerken zur Identifizierung von Personen herangezogen werden.
Die Pläne stoßen auf Ablehnung. Die Gesellschaft für Freiheitsrechte (GFF) warnt in einer Stellungnahme vor „Instrumenten zur potenziellen Massenüberwachung“ und hält die Pläne der Bundesregierung für „zum Großteil verfassungswidrig“. Auch andere Organisationen wie Amnesty International und der Chaos Computer Club positionieren sich gegen neue Befugnisse für die Sicherheitsbehörden.
–––
Deine Spende für digitale Freiheitsrechte
Wir berichten über aktuelle netzpolitische Entwicklungen, decken Skandale auf und stoßen Debatten an. Dabei sind wir vollkommen unabhängig. Denn unser Kampf für digitale Freiheitsrechte finanziert sich aus den Spenden unserer Leser:innen. Jetzt spenden.